


Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

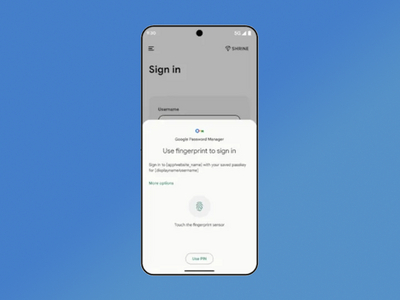
В Android 15 и Wear OS 5 обнаружилось еще одно интересное нововведение: усовершенствование процесса аутентификации с помощью ключей доступа (passkeys). Смартфоны на Android получат возможность аутентифицироваться «по одному тапу».

На новую функциональность обратило внимание издание 9to5Google. Google также упоминает использование passkeys по одному тапу в опубликованном на YouTube ролике.

Вместо двух отельных окон, на одном из которых вы выбираете аккаунт, а на другом — проходите биометрическую аутентификацию, Google решила выводить единый экран.

Для разработчиков обещают включить поддержку новой функциональности в Credential Manager на Android 15 и более новых версия операционной системы.

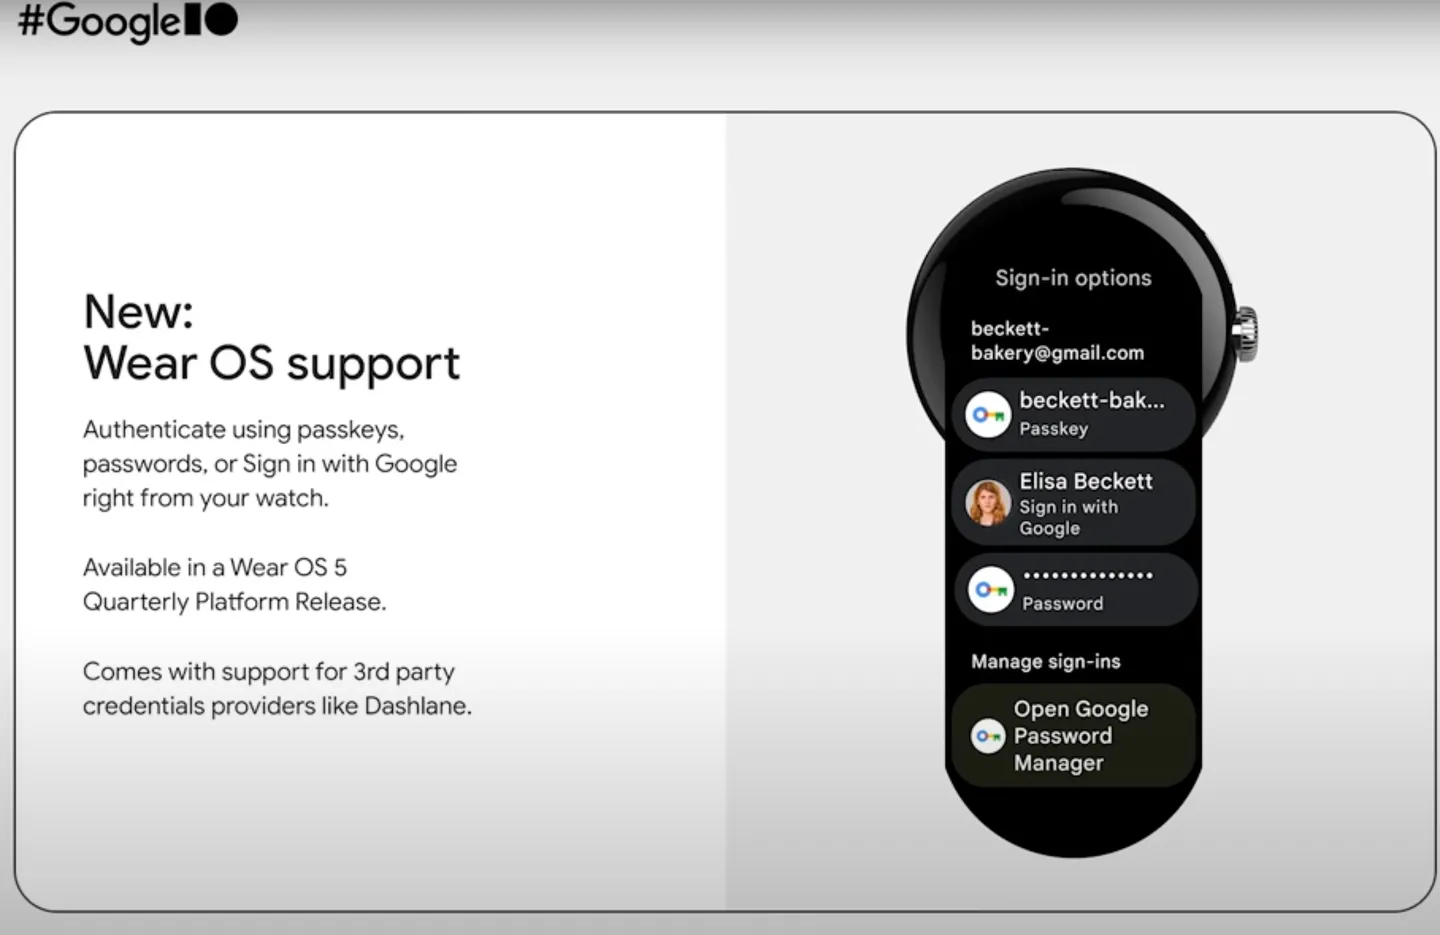
К слову, автозаполнение будет также отображать результаты Credential Manager в Gboard (включая пароли, ключи доступа и возможность залогиниться через учетку Google).


Есть и еще одна полезная фича: входить в аккаунты после покупки нового девайса станет гораздо проще. За это будет отвечать функция восстановления ключей доступа. Приложения смогут сохранять ключ для восстановления в Credential Manager.


В прошлом месяце мы писали, что девелоперы WhatsApp запустили поддержку ключей доступа на iPhone по всему миру. Теперь верификацию можно проходить без необходимости отправки и ввода одноразовых кодов из СМС-сообщений.

А в начале этого месяца Google опубликовала статистику: более 400 миллионов учетных записей Google активировали защиту с помощью ключей доступа (passkeys).

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru