


Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

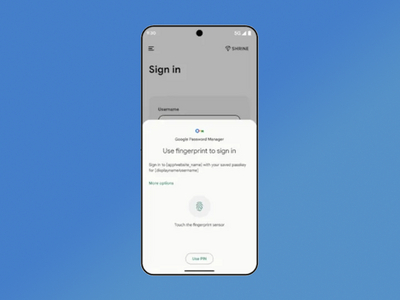
В Android 15 и Wear OS 5 обнаружилось еще одно интересное нововведение: усовершенствование процесса аутентификации с помощью ключей доступа (passkeys). Смартфоны на Android получат возможность аутентифицироваться «по одному тапу».

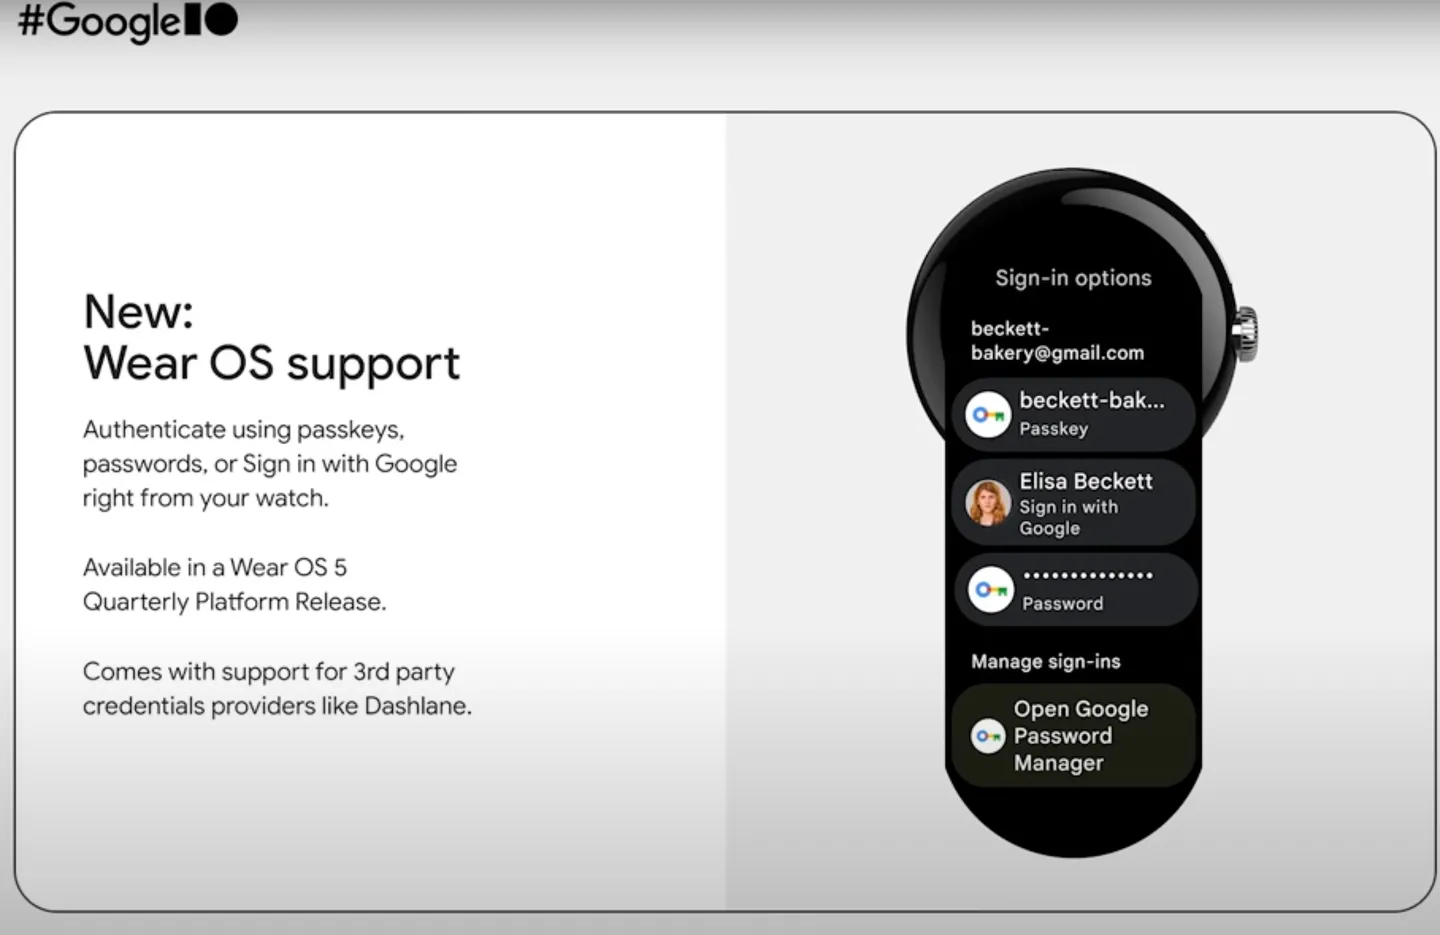
На новую функциональность обратило внимание издание 9to5Google. Google также упоминает использование passkeys по одному тапу в опубликованном на YouTube ролике.

Вместо двух отельных окон, на одном из которых вы выбираете аккаунт, а на другом — проходите биометрическую аутентификацию, Google решила выводить единый экран.

Для разработчиков обещают включить поддержку новой функциональности в Credential Manager на Android 15 и более новых версия операционной системы.

К слову, автозаполнение будет также отображать результаты Credential Manager в Gboard (включая пароли, ключи доступа и возможность залогиниться через учетку Google).


Есть и еще одна полезная фича: входить в аккаунты после покупки нового девайса станет гораздо проще. За это будет отвечать функция восстановления ключей доступа. Приложения смогут сохранять ключ для восстановления в Credential Manager.


В прошлом месяце мы писали, что девелоперы WhatsApp запустили поддержку ключей доступа на iPhone по всему миру. Теперь верификацию можно проходить без необходимости отправки и ввода одноразовых кодов из СМС-сообщений.

А в начале этого месяца Google опубликовала статистику: более 400 миллионов учетных записей Google активировали защиту с помощью ключей доступа (passkeys).

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru