


Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Анализ нового трояна для Android показал, что это типичный современный банкер, вооруженный всевозможными средствами кражи данных и обеспечения удаленного контроля над устройством. В ThreatFabric находке присвоили имя Brokewell.

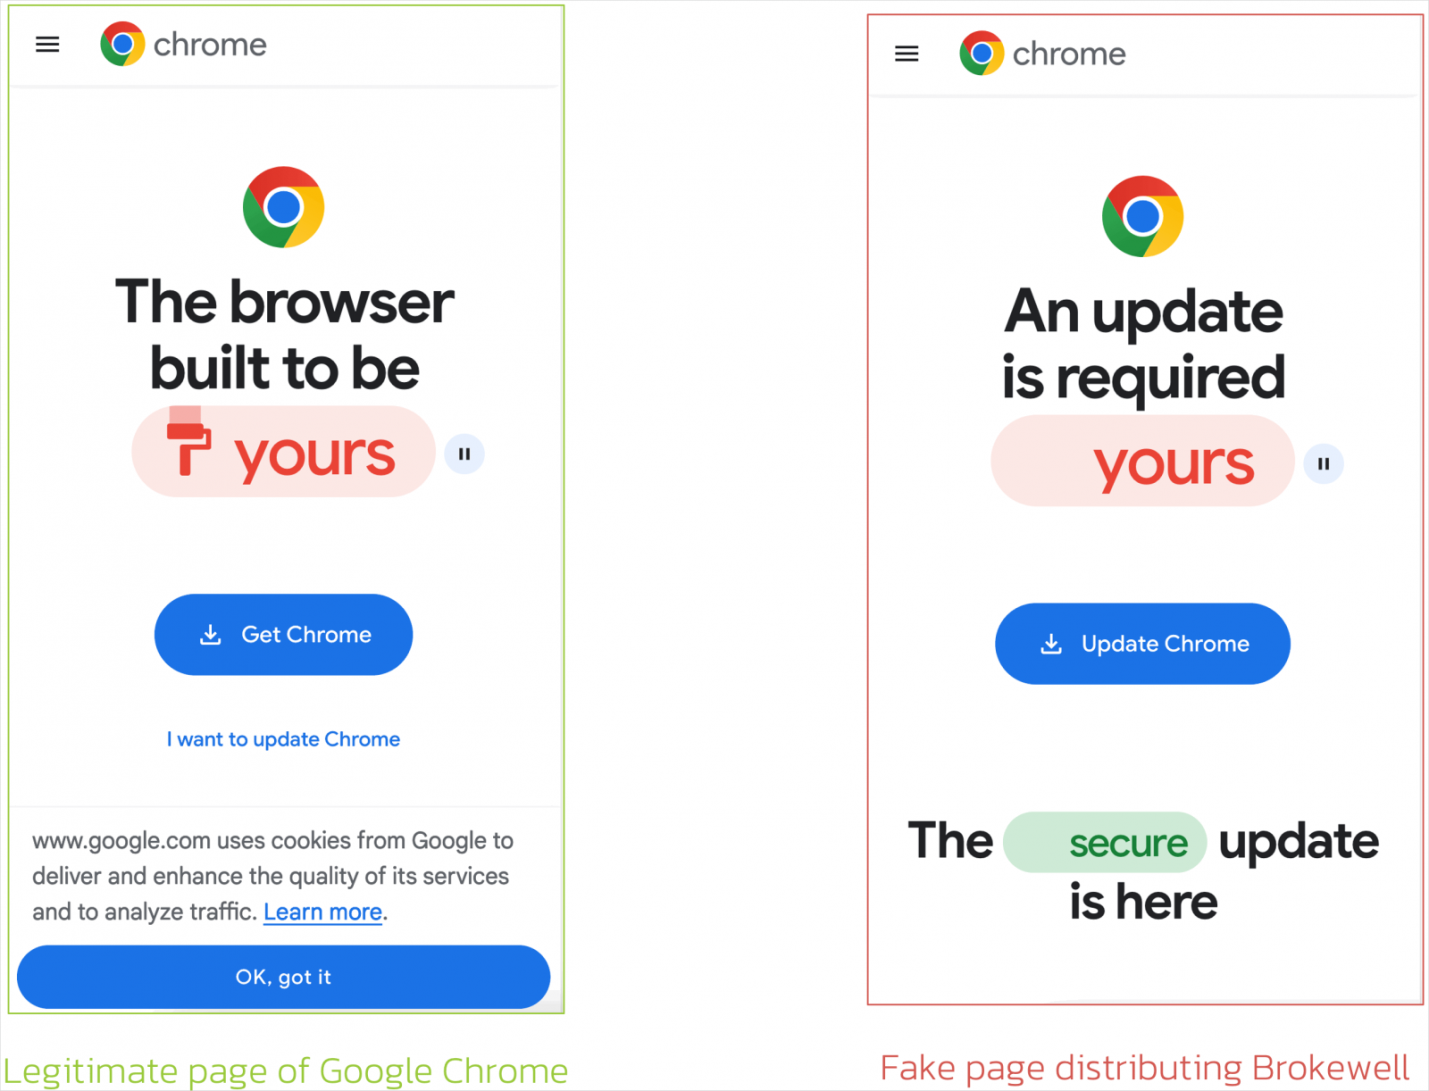
В настоящее время зловред раздается под видом обновления Google Chrome. Поддельная страница браузера похожа на оригинал, но только на первый взгляд; по состоянию на 25 апреля угрозу распознают 20 антивирусов из 66 на VirusTotal.


В ходе исследования были также найдены образцы Brokewell, замаскированные под приложение шведского сервиса Klarna (покупки в рассрочку) и софт для аутентификации ID Austria.

Основные функции трояна связаны с кражей данных и возможностью перехвата контроля над зараженным устройством.

Кража данных и шпионаж:

  • сбор информации об устройстве;
  • определение местоположения;
  • оверлейные атаки (наложение фишинговых окон поверх страниц входа в приложения);
  • перехват сессионных куки с использованием WebView;
  • регистрация событий в рамках взаимодействия жертвы с устройством (нажатия, свайпы, текстовый ввод и т. п.);
  • копирование журнала звонков;
  • прослушка через микрофон.

Выполнение команд оператора:

  • включение экрана;
  • действия в соответствии с жестами (касания, свайпы, прокрутка, клики по элементам экрана);
  • ввод текста в указанные поля;
  • имитация нажатия системных кнопок («Назад», «Домой», «Недавние»);
  • трансляция контента с экрана устройства в реальном времени (скрин-стриминг);
  • имитация вибрации;
  • сброс яркости и громкости до нуля.

Вредоносная программа пока находится в стадии активной разработки. Не исключено, что со временем Brokewell станут продавать на подпольных форумах как услугу (Malware-as-a-Service, MaaS) — подобно похожему Hook и другим многофункциональным зловредам.

Примечательно, что создатель трояна (некто Baron Samedit) пару лет назад торговал инструментами валидации краденых учетных данных. На одном из C2-серверов Brokewell исследователи обнаружили еще одно творение «барона» — Brokewell Android Loader. Загрузчик активно используется с целью обхода ограничений на доступ к AccessibilityService API для сторонних приложений (Restricted Settings, введены Google с выпуском Android 13).

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru