


Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Разбор новейшего образца SpyNote показал, что реализованный в Android 13 новый охранник — Restricted Settings — не мешает шпиону с функциями RAT-трояна получить доступ к спецвозможностям (Accessibility Services) для выполнения своих задач.

Как оказалось, для обхода нового защитного механизма SpyNote, как и Anatsa, использует сеансовый инсталлятор, который вытаскивает из ресурсов другой, вредоносный APK, и тот уже внедряет в систему целевую полезную нагрузку.

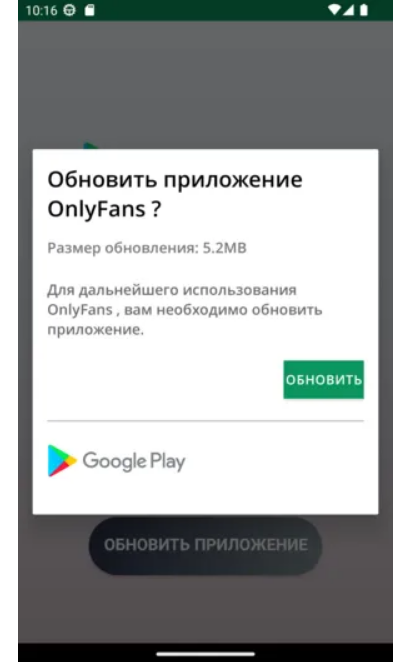
Обнаруженный в минувший уикенд семпл вредоноса был замаскирован под приложение OnlyFans (для контента 18+). При запуске он сымитировал процесс загрузки обновления и занялся установкой assets/child.apk.


Вредоносный APK представлял собой ZIP-архив и использовал упаковщик JsonPacker. Попытки распаковать его автоматизированными средствами (с помощью Apktool, DroidLysis, JADX, Kavanoz и т. п.) окончились неудачей, пейлоад пришлось извлекать почти вручную.

Код SpyNote оказался обфусцированным — был щедро дополнен мусором. При запуске зловред прежде всего проводит проверки на наличие эмуляторов (обычных для Android и ряда других), а затем просит включить Accessibility, получает с сервера (голландский 95[.]174.67.245 на порту 7744) конфигурационный файл и приступает к выполнению основных задач.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru