


Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

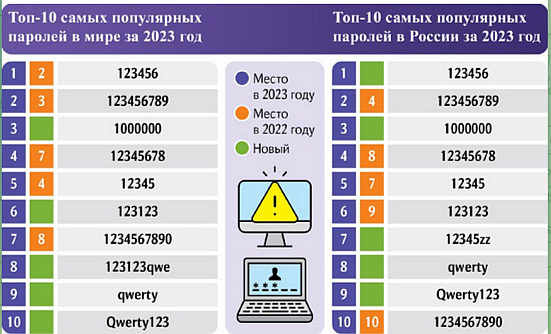
Проведенный в DLBI анализ 44 млн скомпрометированных учеток, найденных в открытом доступе в 2023 году, показал, что пароли «123456» и «123456789» по-прежнему очень популярны, в том числе в зонах RU и РФ.

В выборку в числе прочих попали результаты крупных утечек (свыше 10 млн записей): с игрового сервера lsbg.net, из аналитической компании Zacks Investment Research, сети медлабораторий «Хеликс», российского сервиса Qzaem, мобильного приложения оплаты ParkMobile (используется в Северной Америке).

Список наиболее распространенных юзернеймов возглавили info, admin, mail, office, contact. Из имейл, используемых в качестве логинов, в ТОП-5 вошли адреса Gmail, Yahoo, Hotmail, Mail.ru и Рамблер-почты.

Новые рейтинги популярности паролей, составленные исследователями, выглядят следующим образом:


Ведущая десятка кириллических паролей, как оказалось, большим разнообразием не отличается. Русскоязычные пользователи особо себя не утруждают и чаще всего жмут по очереди буквы верхнего ряда на клавиатуре:

  1. йцукен
  2. подружка
  3. пароль
  4. 12345Е
  5. ЙЦУКЕН123
  6. привет
  7. 123йцу
  8. марина
  9. йцукен12345
  10. йцукенгшщз

Несколько лет назад россияне при выборе логина проявляли больше фантазии: на тот момент, кроме «йцукен» и тупого «пароль», в моде были имена друзей-подруг, признания в любви и уменьшительно-ласкательные прозвища.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru