


В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

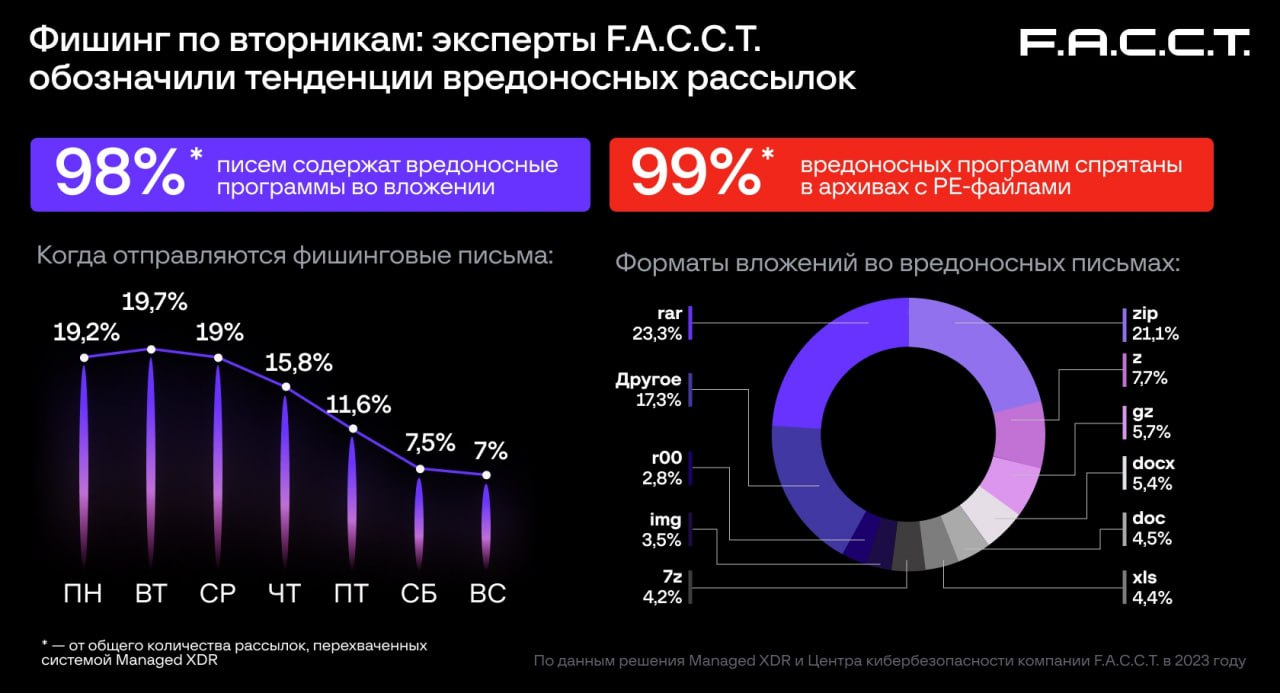
Согласно статистике F.A.С.С.T., более 98% вредоносных программ, обнаруженных в письмах в 2023 году, распространялись в виде вложений. В половине случаев такие экзешники скрывались в архивных файлах.

Примечательно, что наибольшее количество вредоносных сообщений обычно рассылалось в начале недели. Пик приходился на вторник, со среды намечался спад, и к выходным имейл-активность злоумышленников стихала.

Эксперты также отметили высокое качество массово распространяемых писем-приманок, которым ранее могли похвастаться лишь APT-группы.

Размер вредоносных вложений составлял от 32 Кбайт до 2 Мбайт; более 36% файлов весили от 512 Кбайт до 1 Мбайт. В качестве аттачей злоумышленники предпочитали использовать архивы RAR (23,3%), ZIP (21,1%) или Z (7,7%) и обычно скрывали в них PE-экзешник.

Форматы офисных документов явно утратили свою популярность как средство маскировки: доля вложений в формате .xls сократилась с 15,8 до 4,4%, .doc — c 11,2 до 4,5%. Из вредоносов в письмах наиболее часто встречались шпион Agent Tesla (39,4%) и инфостилеры FormBook/Formgrabber (22,4%) и Loki PWS (7,4%).


«Тренд последнего года в фишинговых рассылках — это качественно составленные продуманные письма-приманки, которые еще пару лет назад могли себе позволить только отдельные профессиональные участники киберпреступного мира или продвинутые группировки, в том числе правительственные, в рамках проведения целевых атак, — комментирует Ярослав Каргалев, руководитель Центра кибербезопасности F.A.С.С.T. — Сейчас всё чаще фишинговые письма качественно эксплуатируют новостную повестку и несут в себе многочисленные стилеры, иногда специально адаптированные под конкретные цели злоумышленников».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru