


В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

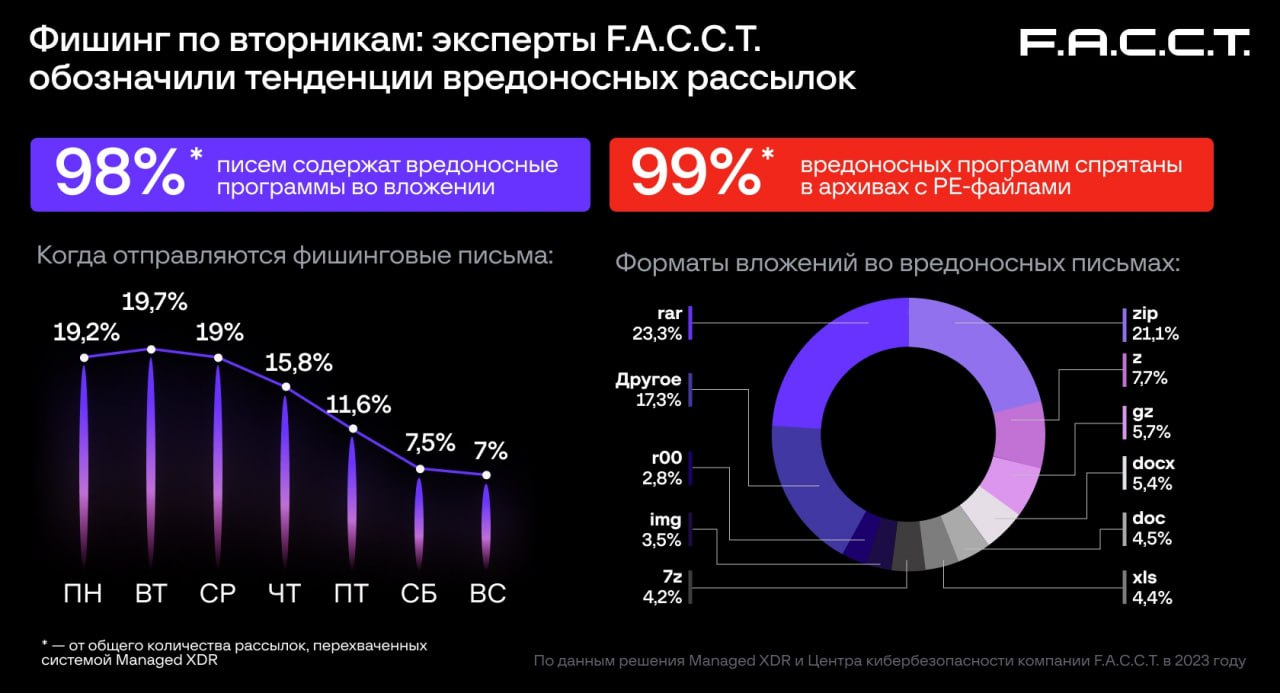
Согласно статистике F.A.С.С.T., более 98% вредоносных программ, обнаруженных в письмах в 2023 году, распространялись в виде вложений. В половине случаев такие экзешники скрывались в архивных файлах.

Примечательно, что наибольшее количество вредоносных сообщений обычно рассылалось в начале недели. Пик приходился на вторник, со среды намечался спад, и к выходным имейл-активность злоумышленников стихала.

Эксперты также отметили высокое качество массово распространяемых писем-приманок, которым ранее могли похвастаться лишь APT-группы.

Размер вредоносных вложений составлял от 32 Кбайт до 2 Мбайт; более 36% файлов весили от 512 Кбайт до 1 Мбайт. В качестве аттачей злоумышленники предпочитали использовать архивы RAR (23,3%), ZIP (21,1%) или Z (7,7%) и обычно скрывали в них PE-экзешник.

Форматы офисных документов явно утратили свою популярность как средство маскировки: доля вложений в формате .xls сократилась с 15,8 до 4,4%, .doc — c 11,2 до 4,5%. Из вредоносов в письмах наиболее часто встречались шпион Agent Tesla (39,4%) и инфостилеры FormBook/Formgrabber (22,4%) и Loki PWS (7,4%).


«Тренд последнего года в фишинговых рассылках — это качественно составленные продуманные письма-приманки, которые еще пару лет назад могли себе позволить только отдельные профессиональные участники киберпреступного мира или продвинутые группировки, в том числе правительственные, в рамках проведения целевых атак, — комментирует Ярослав Каргалев, руководитель Центра кибербезопасности F.A.С.С.T. — Сейчас всё чаще фишинговые письма качественно эксплуатируют новостную повестку и несут в себе многочисленные стилеры, иногда специально адаптированные под конкретные цели злоумышленников».

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru