


В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

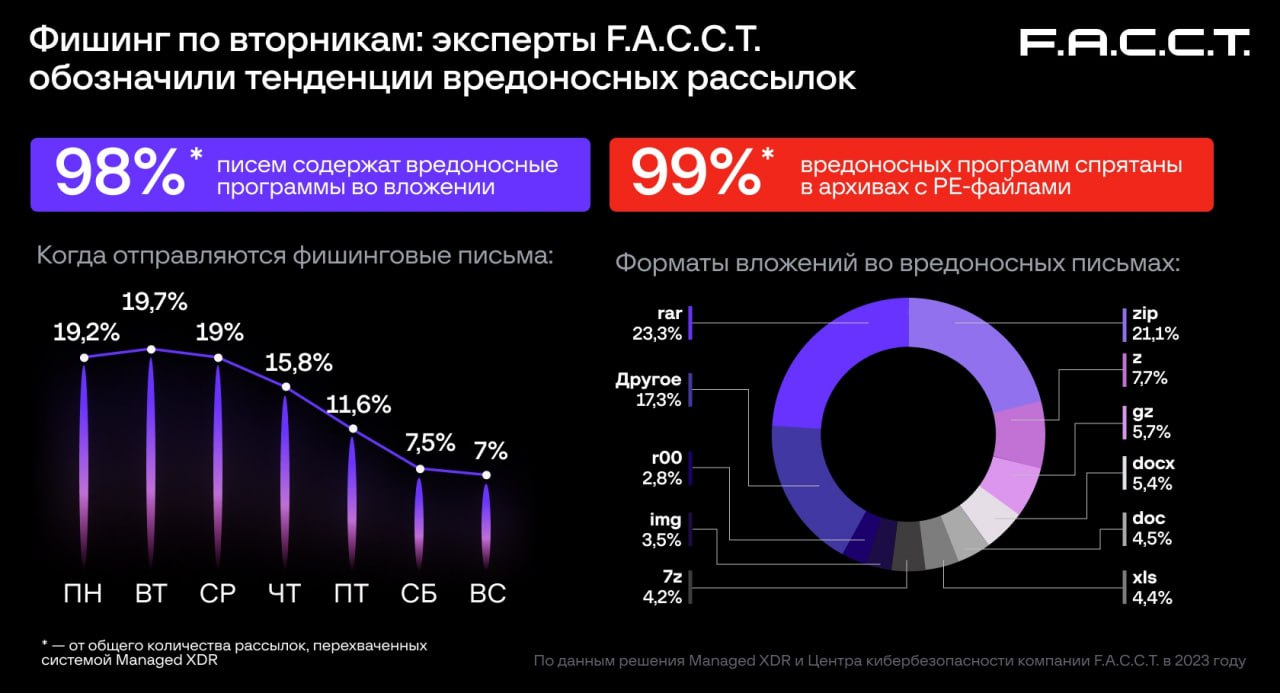
Согласно статистике F.A.С.С.T., более 98% вредоносных программ, обнаруженных в письмах в 2023 году, распространялись в виде вложений. В половине случаев такие экзешники скрывались в архивных файлах.

Примечательно, что наибольшее количество вредоносных сообщений обычно рассылалось в начале недели. Пик приходился на вторник, со среды намечался спад, и к выходным имейл-активность злоумышленников стихала.

Эксперты также отметили высокое качество массово распространяемых писем-приманок, которым ранее могли похвастаться лишь APT-группы.

Размер вредоносных вложений составлял от 32 Кбайт до 2 Мбайт; более 36% файлов весили от 512 Кбайт до 1 Мбайт. В качестве аттачей злоумышленники предпочитали использовать архивы RAR (23,3%), ZIP (21,1%) или Z (7,7%) и обычно скрывали в них PE-экзешник.

Форматы офисных документов явно утратили свою популярность как средство маскировки: доля вложений в формате .xls сократилась с 15,8 до 4,4%, .doc — c 11,2 до 4,5%. Из вредоносов в письмах наиболее часто встречались шпион Agent Tesla (39,4%) и инфостилеры FormBook/Formgrabber (22,4%) и Loki PWS (7,4%).


«Тренд последнего года в фишинговых рассылках — это качественно составленные продуманные письма-приманки, которые еще пару лет назад могли себе позволить только отдельные профессиональные участники киберпреступного мира или продвинутые группировки, в том числе правительственные, в рамках проведения целевых атак, — комментирует Ярослав Каргалев, руководитель Центра кибербезопасности F.A.С.С.T. — Сейчас всё чаще фишинговые письма качественно эксплуатируют новостную повестку и несут в себе многочисленные стилеры, иногда специально адаптированные под конкретные цели злоумышленников».

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru