



Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

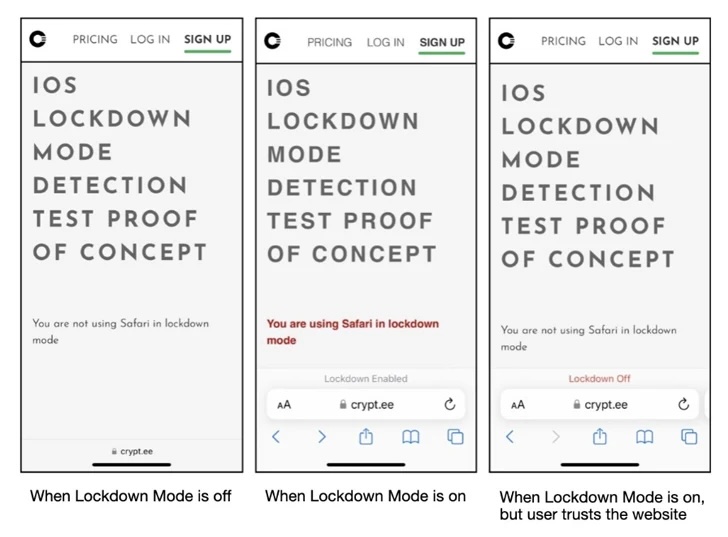
Киберпреступники могут использовать новую технику для обмана владельцев iPhone: визуально всё представляется так, будто на устройстве активирован «Режим блокировки» (Lockdown Mode), чтобы усыпить бдительность жертвы, а в этом время разворачивается кибератака.

На вектор указали исследователи из компании Jamf Threat Labs. В отчёте специалисты отмечают, что условный атакующий после взлома смартфона может обойти «Режим блокировки».

Для этого используется фейковый Lockdown Mode, что потребует для начала проникновения на устройство, например, с помощью эксплуатации непропатченных уязвимостей, допускающих выполнение кода.

Напомним, Apple представила Lockdown Mode осенью 2022 года. В нашей статье мы анализировали, как нововведение будет защищать от шпионов в iOS, iPadOS и macOS.

Весной этого года, кстати, исследователи зафиксировали первые успехи «Режима блокировки»: он справился с отражением реальной целевой атаки.

«Если смартфон уже заражён, нет никаких механизмов, которые бы запретили вредоносной программе работать в фоновом режиме. Режим Lockdown не исключение, даже если пользователь активирует его, будет поздно», — подчёркивают тем временем эксперты.


Фейковый «Режим блокировки» можно демонстрировать с помощью перехвата функций setLockdownModeGloballyEnabled, lockdownModeEnabled и isLockdownModeEnabledForSafari. Эти функции задействуются при активации настройки: создаётся файл «/fakelockdownmode_on», а пользовательское пространство перезагружается.

В этом случае завершаются все процессы, ОС перезапускается, не затрагивая при этом ядро.

На днях мы писали, что опция Contact Poster, которую ввели на iPhone с выходом iOS 17, облегчает задачу мошенникам.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru