



Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

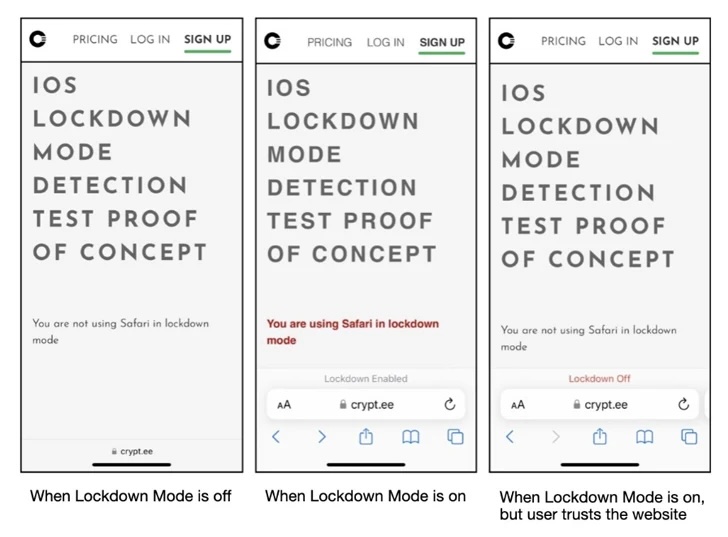
Киберпреступники могут использовать новую технику для обмана владельцев iPhone: визуально всё представляется так, будто на устройстве активирован «Режим блокировки» (Lockdown Mode), чтобы усыпить бдительность жертвы, а в этом время разворачивается кибератака.

На вектор указали исследователи из компании Jamf Threat Labs. В отчёте специалисты отмечают, что условный атакующий после взлома смартфона может обойти «Режим блокировки».

Для этого используется фейковый Lockdown Mode, что потребует для начала проникновения на устройство, например, с помощью эксплуатации непропатченных уязвимостей, допускающих выполнение кода.

Напомним, Apple представила Lockdown Mode осенью 2022 года. В нашей статье мы анализировали, как нововведение будет защищать от шпионов в iOS, iPadOS и macOS.

Весной этого года, кстати, исследователи зафиксировали первые успехи «Режима блокировки»: он справился с отражением реальной целевой атаки.

«Если смартфон уже заражён, нет никаких механизмов, которые бы запретили вредоносной программе работать в фоновом режиме. Режим Lockdown не исключение, даже если пользователь активирует его, будет поздно», — подчёркивают тем временем эксперты.


Фейковый «Режим блокировки» можно демонстрировать с помощью перехвата функций setLockdownModeGloballyEnabled, lockdownModeEnabled и isLockdownModeEnabledForSafari. Эти функции задействуются при активации настройки: создаётся файл «/fakelockdownmode_on», а пользовательское пространство перезагружается.

В этом случае завершаются все процессы, ОС перезапускается, не затрагивая при этом ядро.

На днях мы писали, что опция Contact Poster, которую ввели на iPhone с выходом iOS 17, облегчает задачу мошенникам.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru