



Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

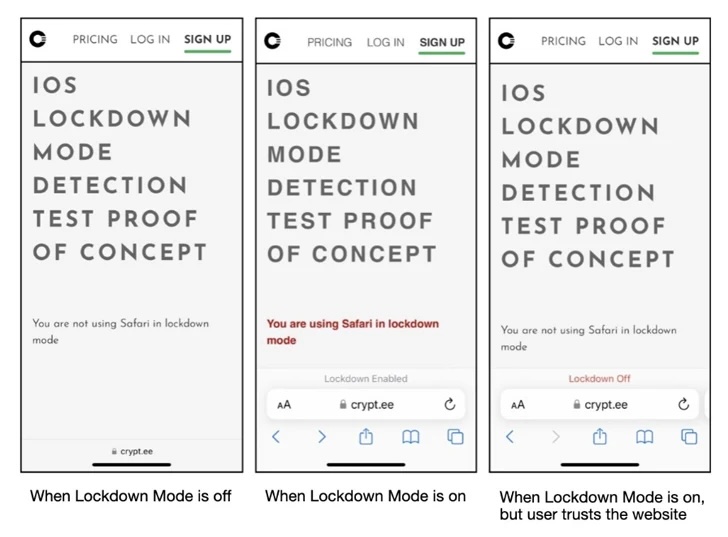
Киберпреступники могут использовать новую технику для обмана владельцев iPhone: визуально всё представляется так, будто на устройстве активирован «Режим блокировки» (Lockdown Mode), чтобы усыпить бдительность жертвы, а в этом время разворачивается кибератака.

На вектор указали исследователи из компании Jamf Threat Labs. В отчёте специалисты отмечают, что условный атакующий после взлома смартфона может обойти «Режим блокировки».

Для этого используется фейковый Lockdown Mode, что потребует для начала проникновения на устройство, например, с помощью эксплуатации непропатченных уязвимостей, допускающих выполнение кода.

Напомним, Apple представила Lockdown Mode осенью 2022 года. В нашей статье мы анализировали, как нововведение будет защищать от шпионов в iOS, iPadOS и macOS.

Весной этого года, кстати, исследователи зафиксировали первые успехи «Режима блокировки»: он справился с отражением реальной целевой атаки.

«Если смартфон уже заражён, нет никаких механизмов, которые бы запретили вредоносной программе работать в фоновом режиме. Режим Lockdown не исключение, даже если пользователь активирует его, будет поздно», — подчёркивают тем временем эксперты.


Фейковый «Режим блокировки» можно демонстрировать с помощью перехвата функций setLockdownModeGloballyEnabled, lockdownModeEnabled и isLockdownModeEnabledForSafari. Эти функции задействуются при активации настройки: создаётся файл «/fakelockdownmode_on», а пользовательское пространство перезагружается.

В этом случае завершаются все процессы, ОС перезапускается, не затрагивая при этом ядро.

На днях мы писали, что опция Contact Poster, которую ввели на iPhone с выходом iOS 17, облегчает задачу мошенникам.

Подпишитесь на новости

VPN и защита от DDoS за 1,3 млрд: суды и СИЗО свяжут защищенной сетью

Информационно-аналитический центр поддержки ГАС «Правосудие» ищет подрядчика для обслуживания сетевой и вычислительной инфраструктуры системы. Начальная цена контракта составляет до 1,32 млрд рублей. Закупку разместили на портале госзакупок 3 ноября, победителя выберут 20 ноября, а услуги нужно оказывать с 1 декабря 2026 года по 30 июня 2027 года.

Подробности технического задания разобрал CNews. ГАС «Правосудие» объединяет федеральные суды общей юрисдикции, арбитражные суды и органы Судебного департамента.

К сети также подключены объекты ФСИН, включая следственные изоляторы и колонии, а еще ЦОД Роскомнадзора и собственный ЦОД заказчика.

Основу услуги составляет корпоративная сеть IP VPN на MPLS-инфраструктуре исполнителя. Не менее половины объектов должны подключаться по оптоволокну, для ЦОД нужен резервный канал по другому маршруту.

Данные между объектами шифруются сертифицированными средствами криптозащиты, а исполнитель отвечает за учет ключей и уничтожение скомпрометированных.

Отдельным пунктом идет защита от DDoS-атак мощностью до 20 Гбит/с как минимум для 128 IPv4-адресов. При атаке трафик можно перенаправить в центр очистки.

В контракт также входят доступ в интернет, удаленное администрирование маршрутизаторов и коммутаторов, поддержка ведомственной телефонии и видеосвязи.

Подрядчик должен разместить оборудование заказчика в стороннем дата-центре, где поместятся не менее 34 телекоммуникационных шкафов. На перевозку техники с площадки на улице Бутлерова и монтаж отводится не больше 10 дней.

Доступность канала до ЦОД заказчика должна составлять не менее 99,9%, для остальных объектов не менее 99,44%. Без замены оборудования связь нужно восстанавливать за 4 часа, при обрыве кабеля допускается до трех рабочих дней.

RSS: Новости на портале Anti-Malware.ru