



В сентябре активность сетевого червя P2PInfect возросла в 600 раз

В сентябре активность сетевого червя P2PInfect возросла в 600 раз

В сентябре активность сетевого червя P2PInfect возросла в 600 раз

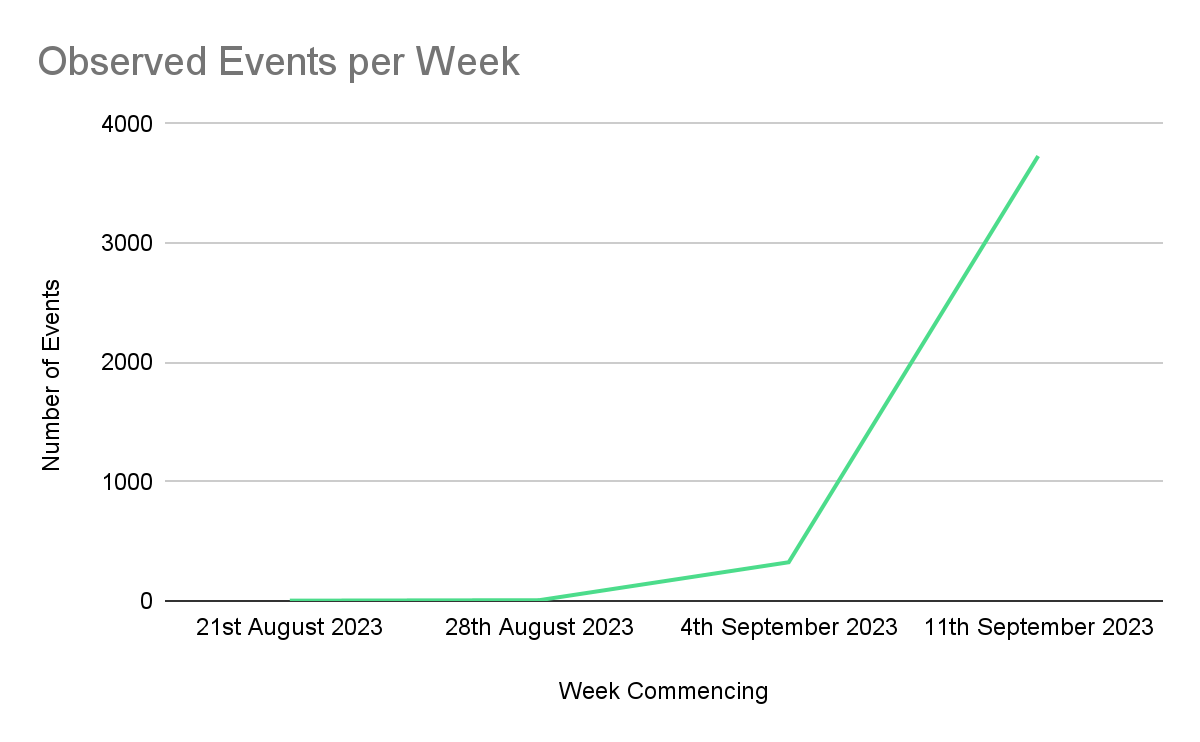
Объявившийся летом самоходный зловред P2PInfect становится все более агрессивным и продолжает совершенствоваться. К сентябрю число попыток эксплойта на ханипотах Cado Security возросло в три раза, за последнюю неделю — в 600 раз.

Сетевой червь P2PInfect написан на Rust и нацелен на серверы Redis, работающие под управлением Linux или Windows. Для получения первоначального доступа используется эксплойт CVE-2022-0543.

В Cado отслеживают ботнет, построенный на основе P2PInfect, с конца июля. Спустя месяц на ханипотах был зафиксирован рост активности, ассоциируемой с этим вредоносом, в начале сентября число атак стало стремительно увеличиваться. За неделю с 12 сентября по 19-е эксперты насчитали 3619 попыток эксплойта.


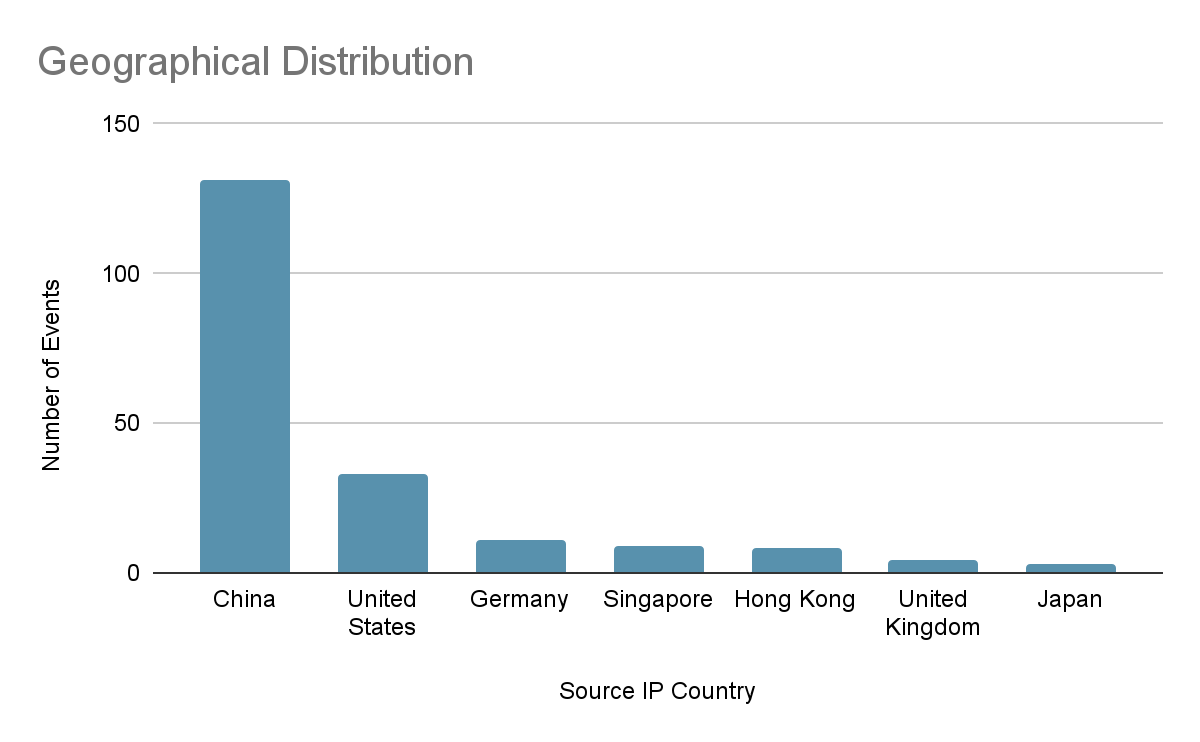
На настоящий момент выявлены 219 уникальных узлов ботнета (пиров) в разных странах; больше половины из них расположены в Китае. В основном это зараженные серверы Redis и SSH в сетях облачных провайдеров — Alibaba, Tencent, Amazon.


Количество образцов P2Pinfect тоже умножилось. Создатели самоходного бота продолжают экспериментировать, совершенствуя функциональность и средства защиты от обнаружения.

Так, в дополнение к изначальному сценарию выхода из системы (bash_logout) у зловреда появился полноценный механизм персистентности: он теперь обеспечивает себе постоянное присутствие, создавая cron-задачу на запуск полезной нагрузки каждые 30 минут.

Добавлен также bash-скрипт, который поддерживает основной пейлоад в активном состоянии, используя локальный сокет. Когда основной процесс завершается или удален, охранник получает копию бинарника с какого-нибудь пира, сохраняет ее как /tmp/.raimi и запускает на исполнение.

Свой SSH-ключ P2Pinfect теперь использует для перезаписи файлов .ssh/authorized_keys, чтобы законные пользователи не смогли воспользоваться таким входом. (Ранее ключ SSH вредоноса просто добавлялся в конец файла.) При наличии root-доступа червь меняет также пароли пользователей, автоматически генерируя 10-значную строку, и, таким образом, блокирует их аккаунты.

В отличие от других ботов P2Pinfect не имеет конфигурационного файла. Вирусописатели постарались восполнить этот пробел: вместо файла .conf новейшие семплы используют C-структуру, загружаемую в память и обновляемую динамически.

В качестве финальной полезной нагрузки некоторые образцы пытаются загрузить криптомайнер, однако его запуска на ботнете пока не замечено. Не исключено, что этот компонент пока не завершен. Возможно также, что загрузка майнера используется для демонстрации возможностей — чтобы привлечь подписчиков на услуги.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru