



Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Проведенный в NCC Group анализ банковского Android-трояна Hook показал, что зловред создан на базе исходников ERMAC. Набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

О появлении банкера Hook стало известно в начале года; в ThreatFabric разобрали образец и сочли его форком ERMAC. Через несколько месяцев новый вредоносный проект свернули, а исходные коды, со слов его участников, были выставлены на продажу.

Согласно результатам нового исследования, Hook действительно является наследником трояна двухлетней давности. Все 30 команд, поддерживаемых ERMAC, сохранились и реализованы почти так же, однако новый список содержит еще 38 позиций.

Основные функции предшественника тоже остались прежними: отправка СМС на заданный номер телефона, переадресация звонков, кража СМС-сообщений, составление списка установленных приложений, проведение фишинговых атак с помощью оверлеев, поиск сид-фраз, открывающих доступ к криптокошелькам.

Из новых возможностей аналитики особо отметили умение делать скриншоты, в том числе в потоковом режиме, и функциональность, позволяющую оператору взаимодействовать с пользовательским интерфейсом зараженного устройства. Троян Hook также умеет проводить СМС-рассылки, фотографировать жертву, используя фронтальную камеру, и собирать куки сеансов регистрации на сервисах Google.

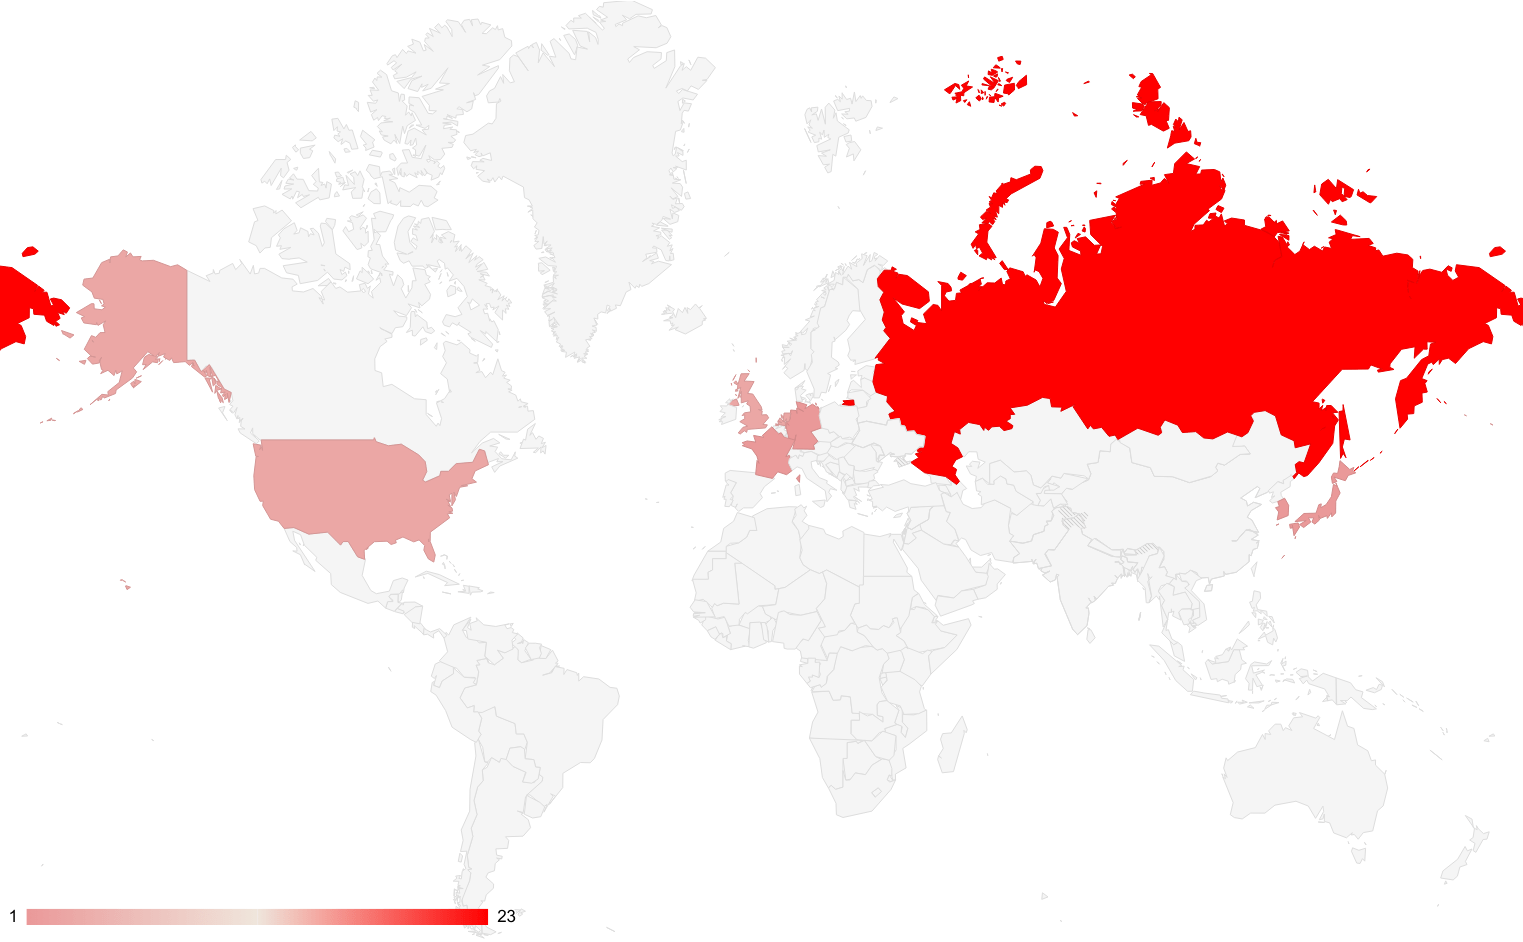
Большинство командных серверов Hook и ERMAC расположены в России (23). Выявлены также C2 в странах Западной Европы, США, Корее и Японии.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru