



Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Проведенный в NCC Group анализ банковского Android-трояна Hook показал, что зловред создан на базе исходников ERMAC. Набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

О появлении банкера Hook стало известно в начале года; в ThreatFabric разобрали образец и сочли его форком ERMAC. Через несколько месяцев новый вредоносный проект свернули, а исходные коды, со слов его участников, были выставлены на продажу.

Согласно результатам нового исследования, Hook действительно является наследником трояна двухлетней давности. Все 30 команд, поддерживаемых ERMAC, сохранились и реализованы почти так же, однако новый список содержит еще 38 позиций.

Основные функции предшественника тоже остались прежними: отправка СМС на заданный номер телефона, переадресация звонков, кража СМС-сообщений, составление списка установленных приложений, проведение фишинговых атак с помощью оверлеев, поиск сид-фраз, открывающих доступ к криптокошелькам.

Из новых возможностей аналитики особо отметили умение делать скриншоты, в том числе в потоковом режиме, и функциональность, позволяющую оператору взаимодействовать с пользовательским интерфейсом зараженного устройства. Троян Hook также умеет проводить СМС-рассылки, фотографировать жертву, используя фронтальную камеру, и собирать куки сеансов регистрации на сервисах Google.

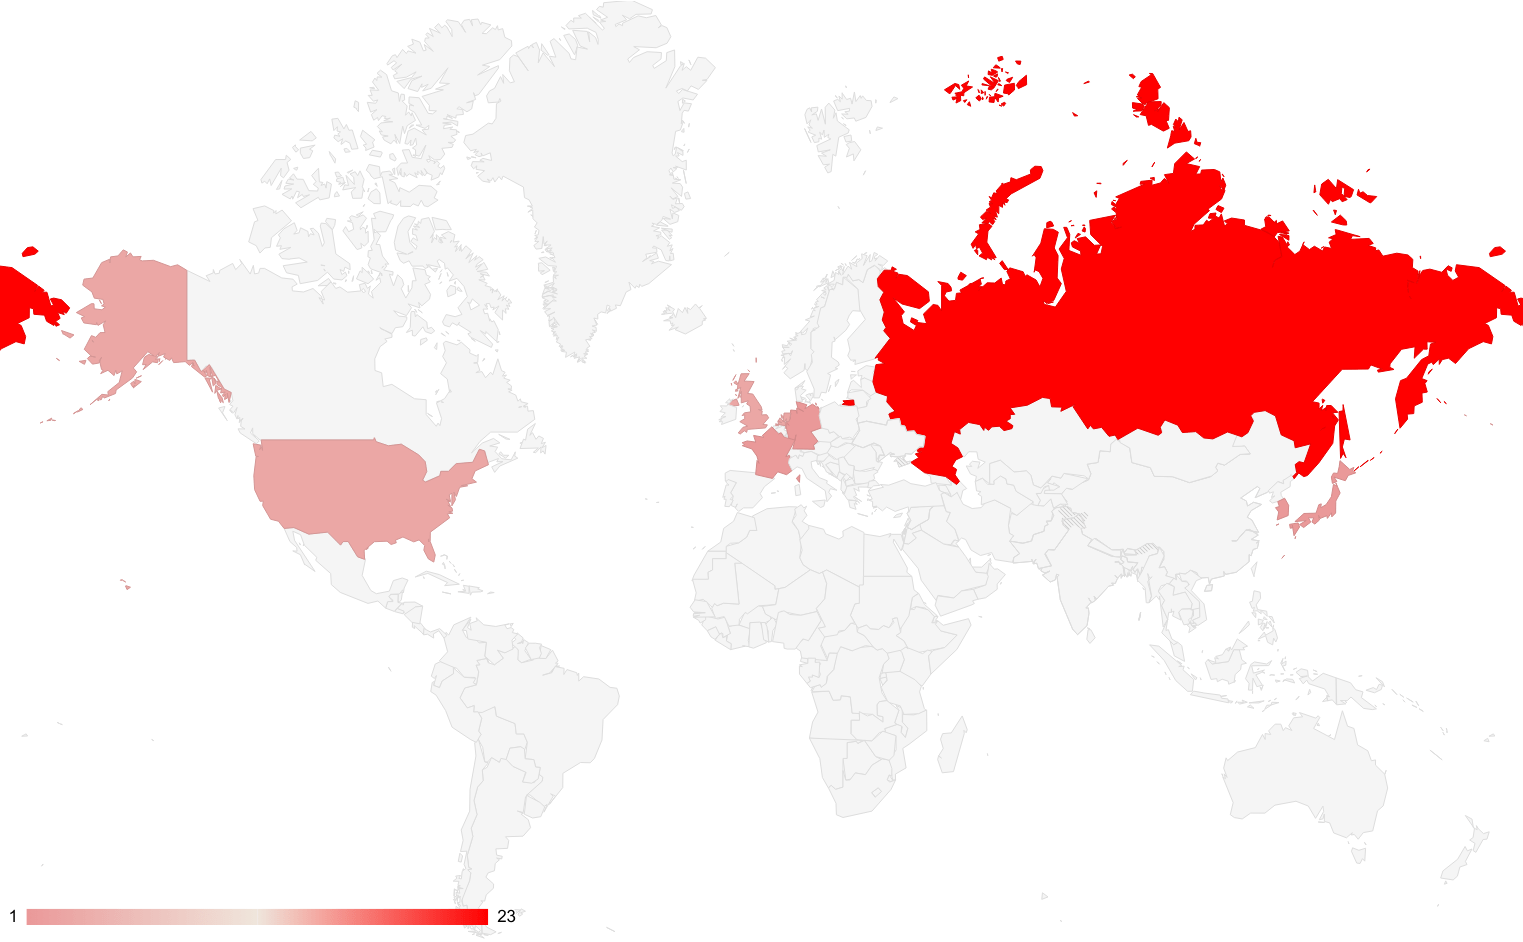
Большинство командных серверов Hook и ERMAC расположены в России (23). Выявлены также C2 в странах Западной Европы, США, Корее и Японии.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru