



Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

Исследователи нашли в магазинах Google Play Store и Samsung Galaxy Store шпионский софт для Android. Под видом приложений для Signal и Telegram распространяется вредонос BadBazaar.

На подозрительную активность обратили внимание специалисты словацкой компании ESET. Проанализировав киберкампанию, эксперты пришли к выводу, что за ней стоят китайские киберпреступники из группы GREF.

«Судя по всему, имеют место две отдельные кампании, одна из которых идёт с июля 2020 года, а вторая — с июля 2022-го. Злоумышленники распространяют Android-шпион BadBazaar через Google Play Store и Samsung Galaxy Store», — пишет Лукаш Штефанко.

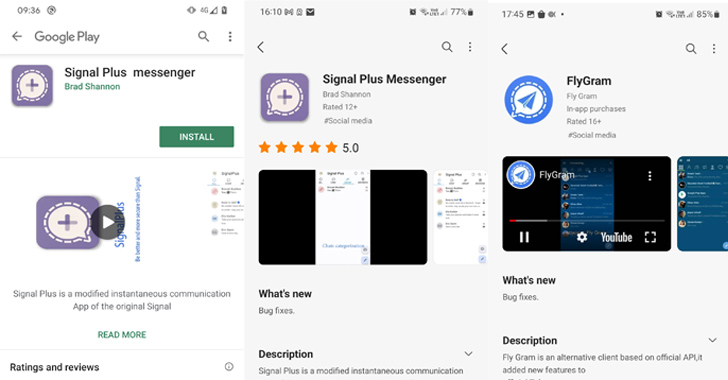
«На мобильные устройства жертв этот вредонос попадает под видом приложений Signal Plus Messenger и FlyGram».

Среди пострадавших пользователей отмечались жители Германии, Польши, США, Украины, Австралии, Бразилии, Дании, Нидерландов, Португалии, Сингапура, Испании и др.

Специалисты описывают найденные приложения так:

  • Signal Plus Messenger (org.thoughtcrime.securesmsplus) — более 100 загрузок с июля 2022 года (также доступно на signalplus[.]org).
  • FlyGram (org.telegram.FlyGram) — более пяти тысяч с июня 2020-го (также доступно на flygram[.]org).


Как Signal Plus Messenger, так и FlyGram разработаны с целью сбора и отправки операторам конфиденциальных данных владельцев мобильных устройств. Особенно шпионов интересуют сведения из Signal и Telegram.


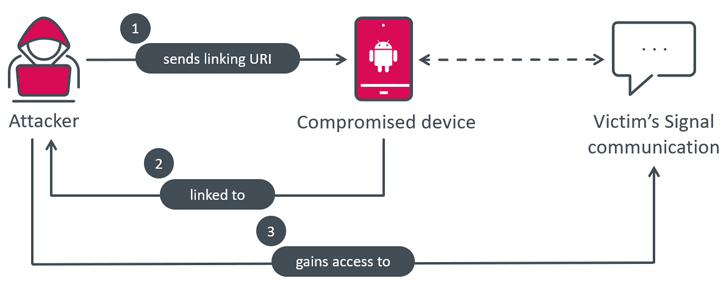
Signal Plus Messenger выделяется ещё и тем, что это первый вредоносный софт, способный привязывать коммуникации жертвы в Signal к своему аккаунту. При этом взаимодействия с целевым пользователем не требуется. В свою очередь FlyGram использует функцию SSL-пиннинг для ухода от анализа.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru