



Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

Исследователи нашли в магазинах Google Play Store и Samsung Galaxy Store шпионский софт для Android. Под видом приложений для Signal и Telegram распространяется вредонос BadBazaar.

На подозрительную активность обратили внимание специалисты словацкой компании ESET. Проанализировав киберкампанию, эксперты пришли к выводу, что за ней стоят китайские киберпреступники из группы GREF.

«Судя по всему, имеют место две отдельные кампании, одна из которых идёт с июля 2020 года, а вторая — с июля 2022-го. Злоумышленники распространяют Android-шпион BadBazaar через Google Play Store и Samsung Galaxy Store», — пишет Лукаш Штефанко.

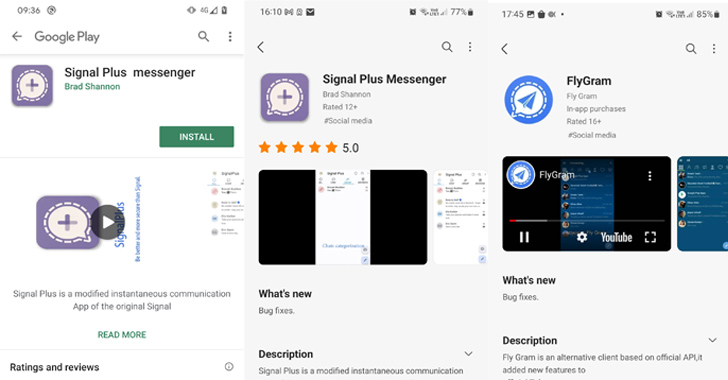
«На мобильные устройства жертв этот вредонос попадает под видом приложений Signal Plus Messenger и FlyGram».

Среди пострадавших пользователей отмечались жители Германии, Польши, США, Украины, Австралии, Бразилии, Дании, Нидерландов, Португалии, Сингапура, Испании и др.

Специалисты описывают найденные приложения так:

  • Signal Plus Messenger (org.thoughtcrime.securesmsplus) — более 100 загрузок с июля 2022 года (также доступно на signalplus[.]org).
  • FlyGram (org.telegram.FlyGram) — более пяти тысяч с июня 2020-го (также доступно на flygram[.]org).


Как Signal Plus Messenger, так и FlyGram разработаны с целью сбора и отправки операторам конфиденциальных данных владельцев мобильных устройств. Особенно шпионов интересуют сведения из Signal и Telegram.


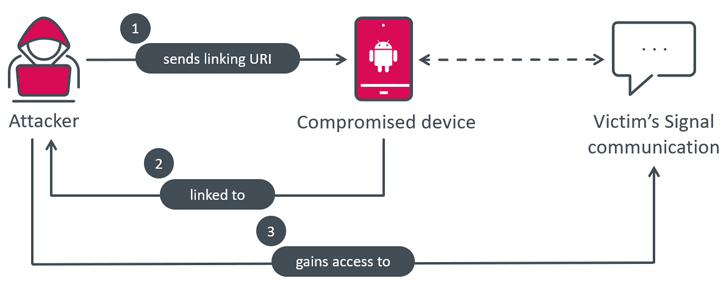
Signal Plus Messenger выделяется ещё и тем, что это первый вредоносный софт, способный привязывать коммуникации жертвы в Signal к своему аккаунту. При этом взаимодействия с целевым пользователем не требуется. В свою очередь FlyGram использует функцию SSL-пиннинг для ухода от анализа.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru