



Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

ФБР предупредило о новой тактике киберпреступников: находчивые злоумышленники предлагают вредоносные «бета-версии» популярных приложений для мобильных устройств. На самом деле этот софт ворует цифровую валюту пользователей.

Маскировка под тестовые релизы помогает атакующим обходить проверки магазинов приложений. Бета-версии, конечно, изучаются, но в отличие от стабильных релизов эти проверки носят поверхностный характер.

В результате киберпреступникам удаётся протащить скрытый вредоносный код, обходящий общий анализ. Такой код начинает включаться в работу после установки на девайсе конечного пользователя.

«Злонамеренные приложения похищают персональные данные, получают доступ к аккаунтам от онлайн-банкинга и могут полностью скомпрометировать мобильное устройство. Этот софт притворяется легитимным, используя имена и описания популярных программ», — объясняют в ФБР.

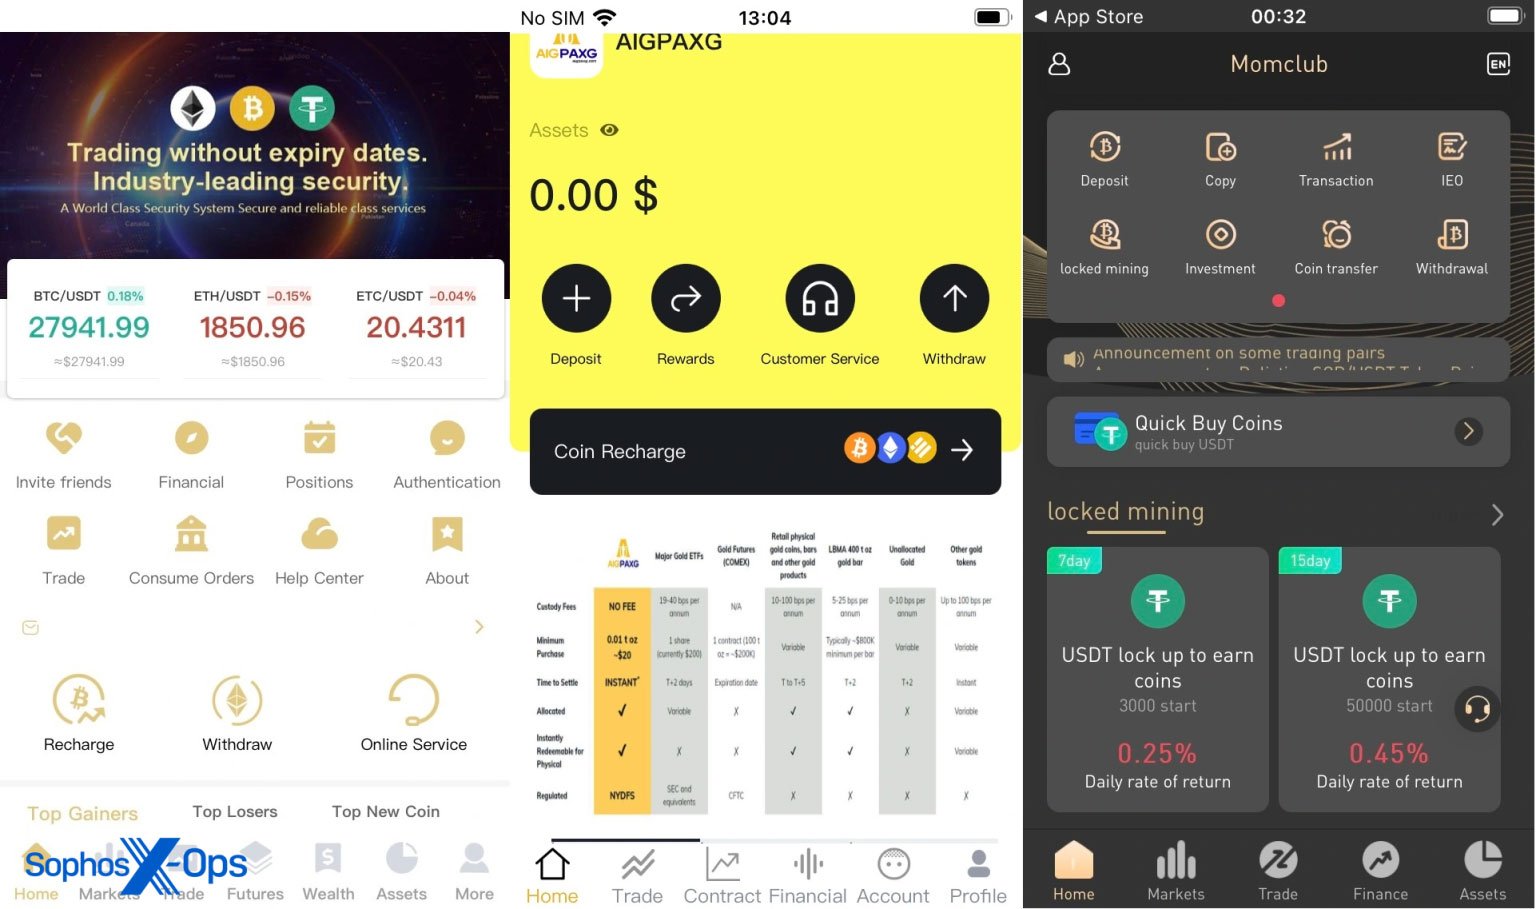
Как правило, преступники маскируют приложения под софт для управления цифровыми активами. Пользователю предлагается ввести данные от своего аккаунта, внести деньги для инвестиций и т. п.

«Подсунуть» такие программы злоумышленники могут с помощью фишинга и социальной инженерии. Убедительности придаёт размещение во всем известных магазинах.

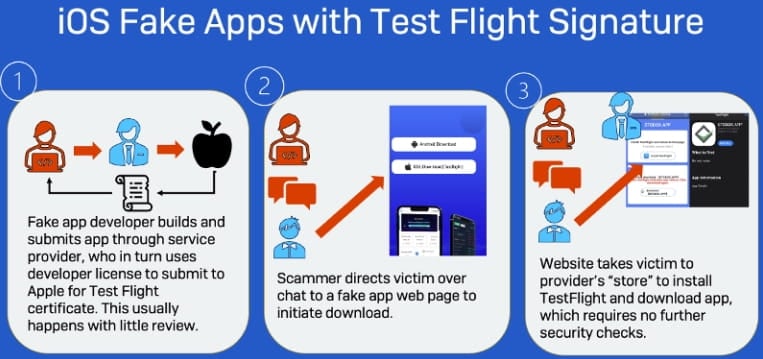
Специалисты компании Sophos, например, в последнем отчёте рассказали о кампании под названием «CryptoRom». Софт продвигался через систему Apple TestFlight:


Схема проста: в магазин iOS-приложений загружается с виду безобидный софт якобы для тестирования. На деле после одобрения авторы меняют URL, который теперь ведёт на вредоносный сервер.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru