



Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

ФБР предупредило о новой тактике киберпреступников: находчивые злоумышленники предлагают вредоносные «бета-версии» популярных приложений для мобильных устройств. На самом деле этот софт ворует цифровую валюту пользователей.

Маскировка под тестовые релизы помогает атакующим обходить проверки магазинов приложений. Бета-версии, конечно, изучаются, но в отличие от стабильных релизов эти проверки носят поверхностный характер.

В результате киберпреступникам удаётся протащить скрытый вредоносный код, обходящий общий анализ. Такой код начинает включаться в работу после установки на девайсе конечного пользователя.

«Злонамеренные приложения похищают персональные данные, получают доступ к аккаунтам от онлайн-банкинга и могут полностью скомпрометировать мобильное устройство. Этот софт притворяется легитимным, используя имена и описания популярных программ», — объясняют в ФБР.

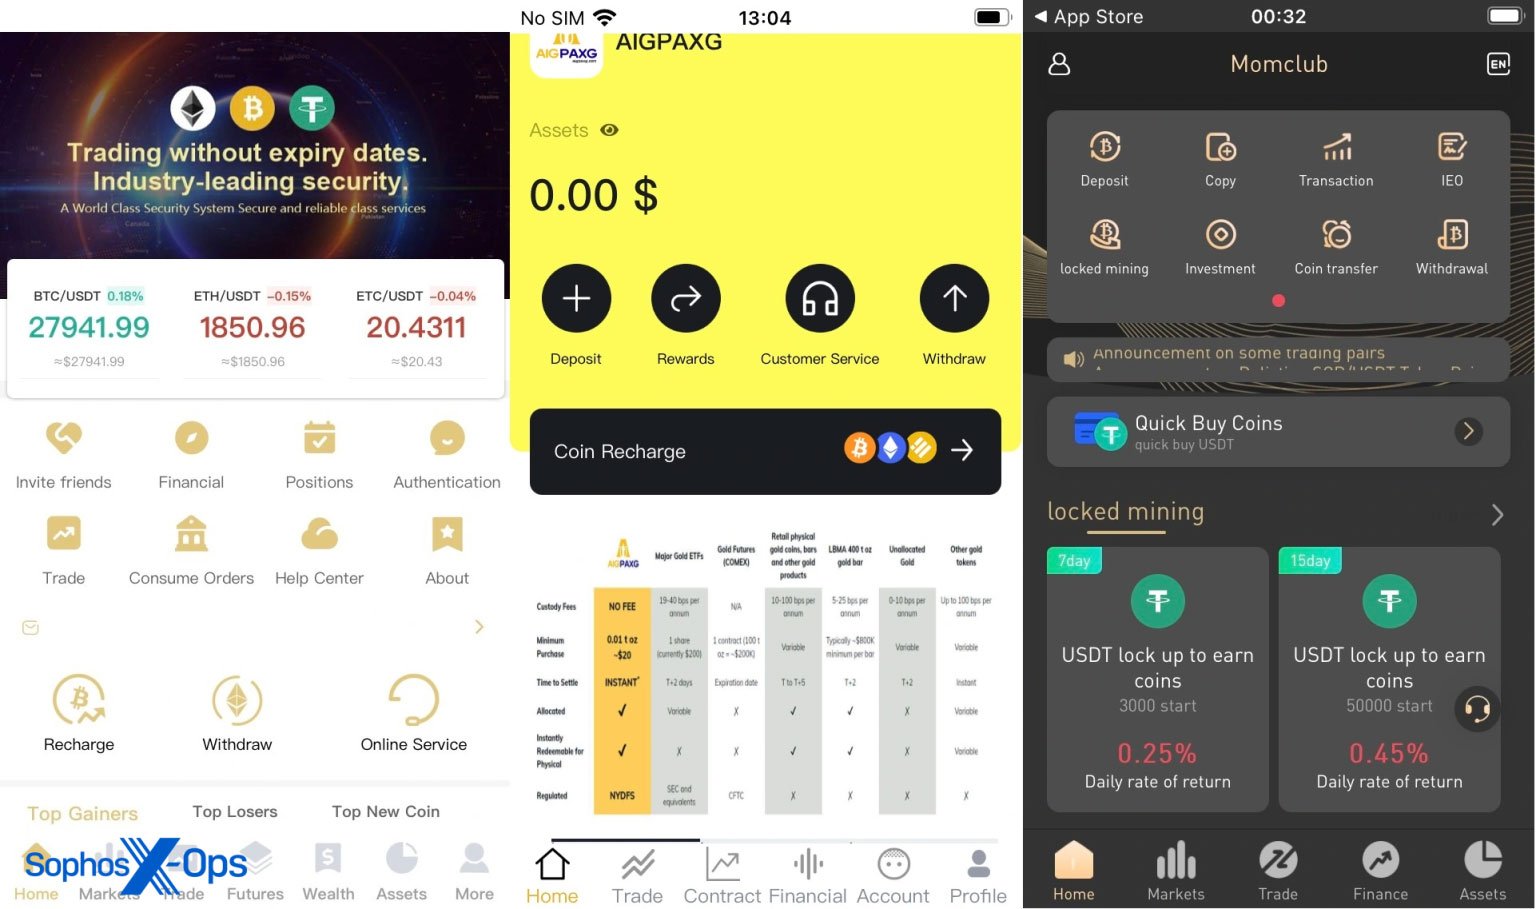
Как правило, преступники маскируют приложения под софт для управления цифровыми активами. Пользователю предлагается ввести данные от своего аккаунта, внести деньги для инвестиций и т. п.

«Подсунуть» такие программы злоумышленники могут с помощью фишинга и социальной инженерии. Убедительности придаёт размещение во всем известных магазинах.

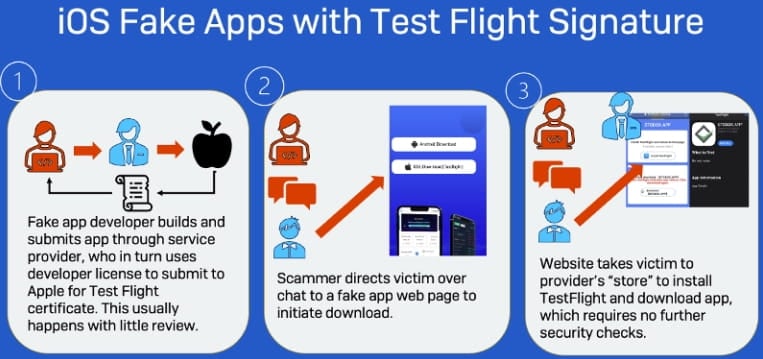
Специалисты компании Sophos, например, в последнем отчёте рассказали о кампании под названием «CryptoRom». Софт продвигался через систему Apple TestFlight:


Схема проста: в магазин iOS-приложений загружается с виду безобидный софт якобы для тестирования. На деле после одобрения авторы меняют URL, который теперь ведёт на вредоносный сервер.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru