



Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

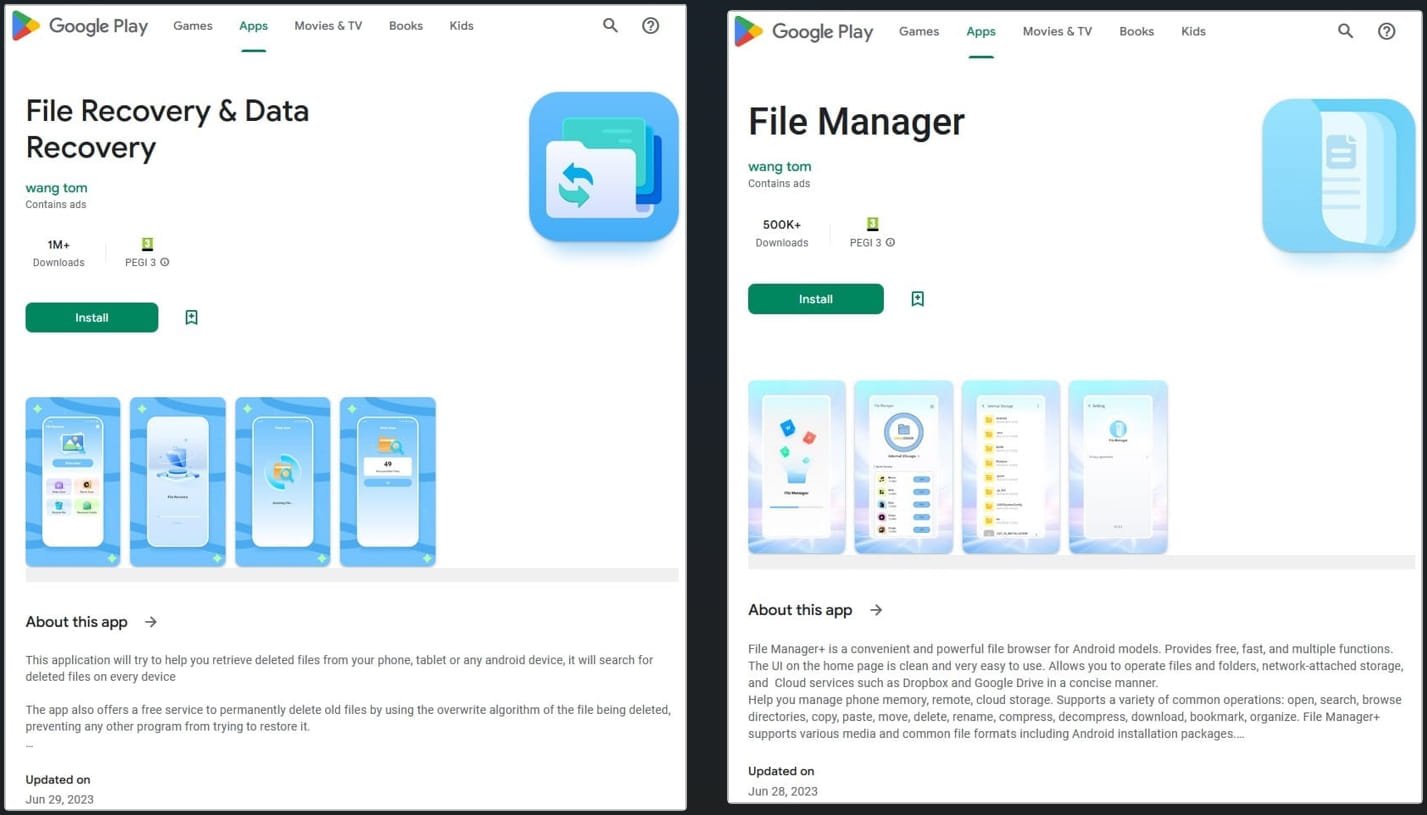
В официальном магазине Google Play Store нашли два подозрительных приложения, прикидывающихся файловыми менеджерами. Особенность этого софта в том, что он собирает слишком много пользовательских данных и отправляет их в Китай.

Из Play Store программы загрузили более 1,5 млн владельцев устройств на Android. Автор у приложений один. После установки они могут запускаться без взаимодействия с пользователем и воровать конфиденциальные сведения.

Несмотря на то что Google получила информацию о злонамеренных программах, удалять их из магазина не спешили. Какое-то время обе были доступны для загрузки и установки, однако сейчас их, судя по всему, уже удалили.


Первое приложение называется «File Recovery & Data Recovery», на устройстве оно именуется «com.spot.music.filedate». Его установили более миллиона пользователей. У второй программы — «File Manager» (на устройстве — «com.file.box.master.gkd») — цифры чуть скромнее: всего чуть более 500 тыс. установок.

По словам специалистов компании Pradeo, обративших внимание на вредоносный софт, пользователей может ввести в заблуждение пометка «данные не собираются» в Google Play Store. На деле же происходит ровно обратное.

В отчёте Pradeo перечисляются сведения, которые приложения вытаскивают с пользовательских устройств:

  • Список контактов, подключённые имейл-аккаунты и соцсети.
  • Медиафайлы (изображения и видео).
  • Данные геолокации в режиме реального времени.
  • Код страны мобильного устройства.
  • Имя оператора.
  • Код сим-карты.
  • Версия операционной системы.
  • Модель смартфона.
Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru