



Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

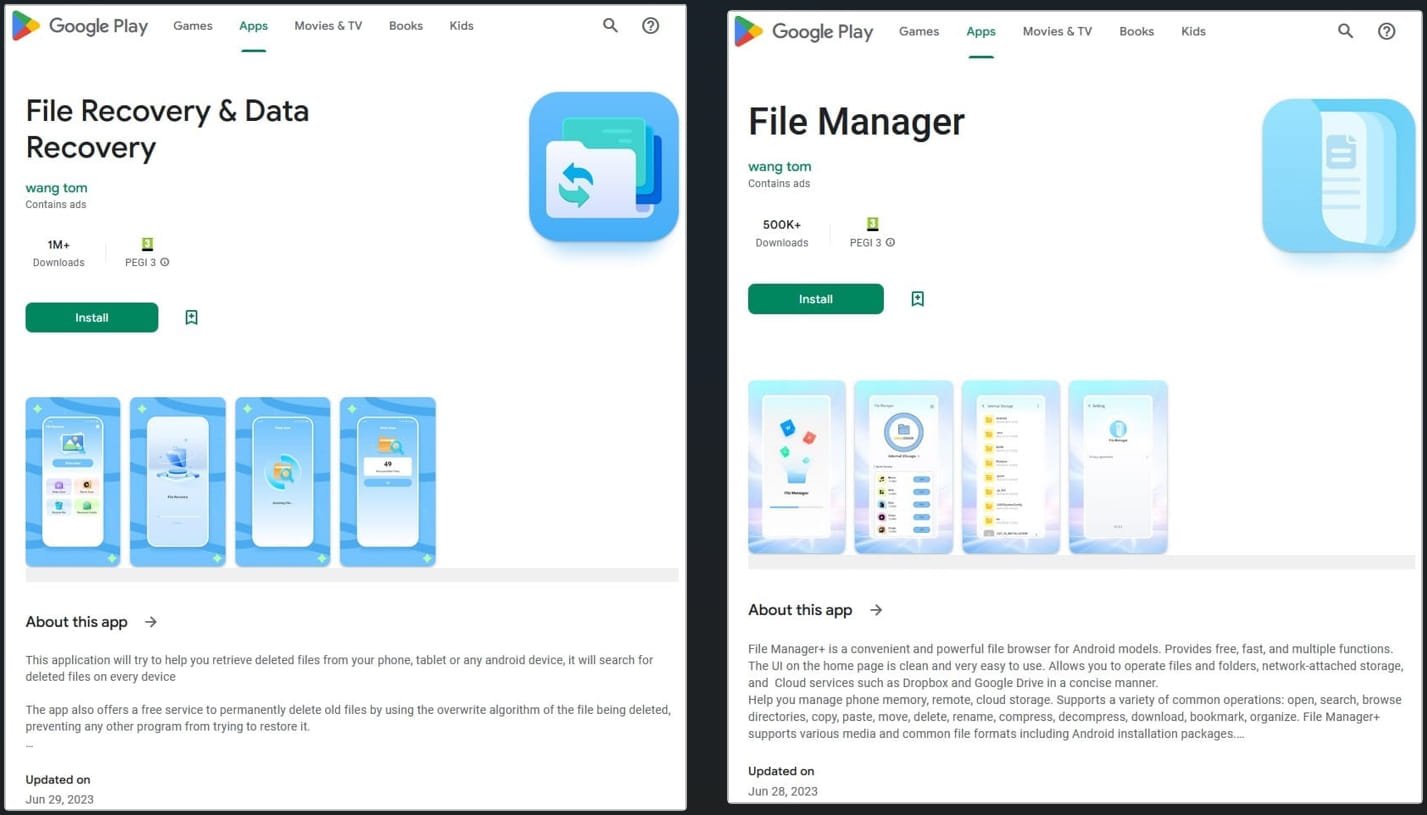
В официальном магазине Google Play Store нашли два подозрительных приложения, прикидывающихся файловыми менеджерами. Особенность этого софта в том, что он собирает слишком много пользовательских данных и отправляет их в Китай.

Из Play Store программы загрузили более 1,5 млн владельцев устройств на Android. Автор у приложений один. После установки они могут запускаться без взаимодействия с пользователем и воровать конфиденциальные сведения.

Несмотря на то что Google получила информацию о злонамеренных программах, удалять их из магазина не спешили. Какое-то время обе были доступны для загрузки и установки, однако сейчас их, судя по всему, уже удалили.


Первое приложение называется «File Recovery & Data Recovery», на устройстве оно именуется «com.spot.music.filedate». Его установили более миллиона пользователей. У второй программы — «File Manager» (на устройстве — «com.file.box.master.gkd») — цифры чуть скромнее: всего чуть более 500 тыс. установок.

По словам специалистов компании Pradeo, обративших внимание на вредоносный софт, пользователей может ввести в заблуждение пометка «данные не собираются» в Google Play Store. На деле же происходит ровно обратное.

В отчёте Pradeo перечисляются сведения, которые приложения вытаскивают с пользовательских устройств:

  • Список контактов, подключённые имейл-аккаунты и соцсети.
  • Медиафайлы (изображения и видео).
  • Данные геолокации в режиме реального времени.
  • Код страны мобильного устройства.
  • Имя оператора.
  • Код сим-карты.
  • Версия операционной системы.
  • Модель смартфона.
Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru