



Новый Android-троян Fluhorse ворует СМС для перехвата 2FA-кодов

Новый Android-троян Fluhorse ворует СМС для перехвата 2FA-кодов

Новый Android-троян Fluhorse ворует СМС для перехвата 2FA-кодов

По словам Fortinet, объявившийся в мае Android-зловред создан с помощью SDK Flutter, что сильно затрудняет анализ. Новейший образец Fluhorse, изученный экспертами, использует также упаковщик для сокрытия вредоносной полезной нагрузки.

Набор инструментов Flutter с открытым исходным кодом позволяет на основе одних и тех же исходников выстраивать приложения, совместимые с Android, iOS, Linux, Windows. Реверс-инжиниринг таких программ затруднителен, и аналитики обычно воспринимают их как черный ящик.

Вирусописатели ценят эти свойства Flutter, но обычно используют его для создания элементов кросс-платформенного UI, поэтому сам зловред легко поддается анализу. Троян Fluhorse, как оказалось, — редкое исключение: его вредоносные компоненты встроены непосредственно в Flutter-код.

Майские семплы Fluhorse, по данным Fortinet, не использовали обфускацию либо сжатие. В этом месяце исследователям попался запакованный исполняемый файл. Зловред маскировался под легитимное приложение для контроля расходов на платных дорогах, популярное в Юго-Восточной Азии.

После запуска вредонос пытается выманить у жертвы и украсть учетные данные, а также ворует одноразовые коды 2FA: отслеживает входящие СМС-сообщения и пересылает их на свой сервер. Для распространения трояна обычно используются имейл-рассылки; на его счету уже более 100 тыс. загрузок.

Текущая версия Fluhorse (уровень детектирования 24/65 на момент анализа) была впервые загружена на VirusTotal 11 июня. Она отдается в виде APK-файла с сайта hxxps://fasd1[.]oss-ap-southeast-1.aliyuncs.com; обращения к нему из Азии, по данным телеметрии, наблюдаются с 12 июня.

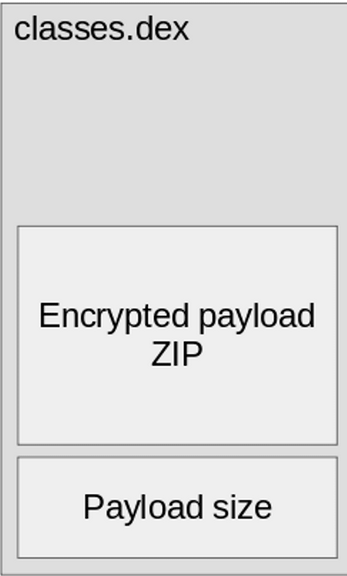
Полезная нагрузка зашифрована (AES-128-CBC), архивирована, и итог обработан упаковщиком.


После установки в систему пейлоад загружает Flutter-приложение, которое при запуске запрашивает разрешения для мониторинга входящих СМС. Прослушка осуществляется в фоновом режиме, с этой целью зловреду придан Dart Telephony — легитимный Flutter-плагин с открытым исходным кодом.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru