



Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

В Google Play Store обнаружились 38 приложений, замаскированных под популярную игру Minecraft. Они примечательны тем, что протаскивают на Android-устройства пользователей адваре HiddenAds, загружающее рекламные объявления в фоновом режиме.

Minecraft насчитывает около 140 миллионов активных игроков ежемесячно. Популярность проекта давно не даёт покоя другим разработчикам, которые неоднократно пытались воспроизвести незатейливый стиль и геймплей знаменитой песочницы.

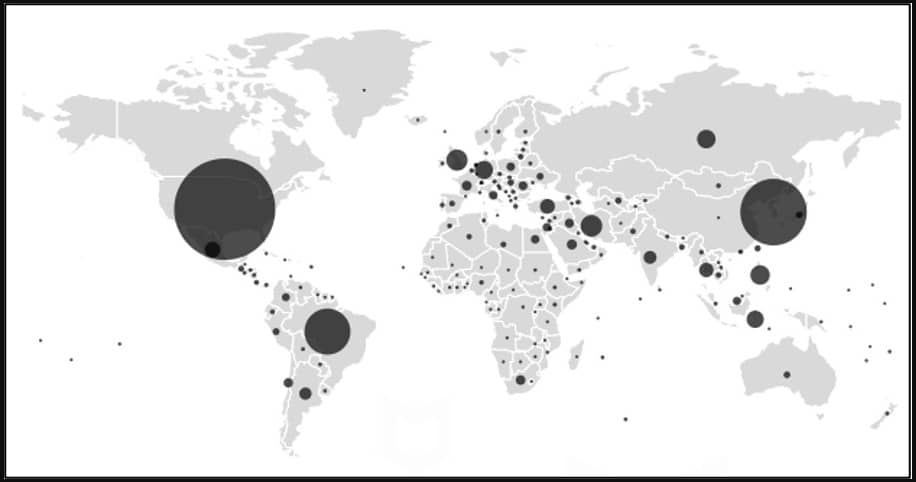
Недобросовестные девелоперы, пытающиеся замаскировать свой софт под Minecraft, начиняют его рекламными программами. В общей сложности такие приложения проникли на 35 млн Android-устройств в США, Канаде, Южной Корее и Бразилии.


Как правило, пользователи не замечают вредоносной активности, которая происходит в фоновом режиме, поскольку они увлечены игровым процессом. Более того, такие признаки, как чрезмерное потребление заряда батареи, повышенный расход сетевого трафика и нагревание смартфона юзеры могут списать на игру.

На адваре обратила внимание команда McAfee Mobile Research Team. Наиболее популярными вредоносами оказались следующие:

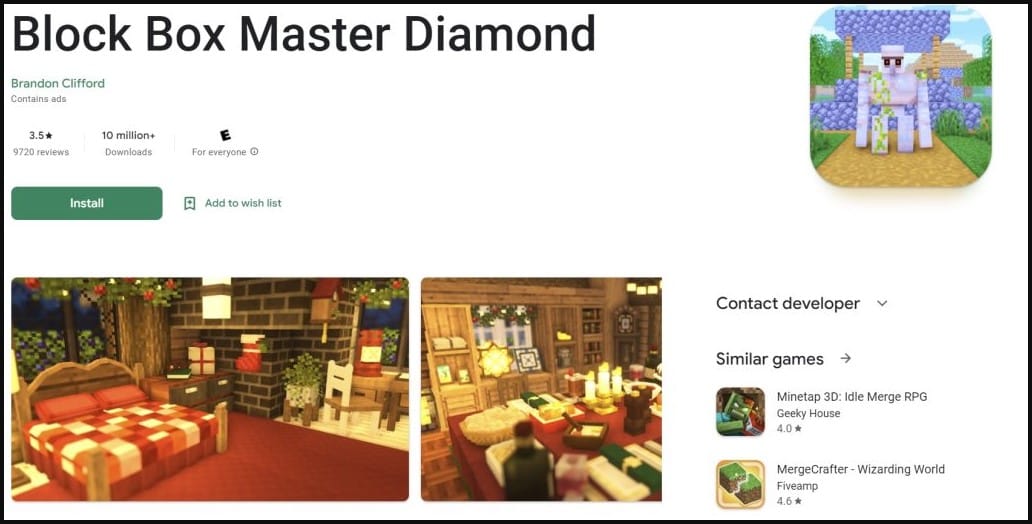
  • Block Box Master Diamond – 10 миллионов загрузок
  • Craft Sword Mini Fun – 5 миллионов загрузок
  • Block Box Skyland Sword – 5 миллионов загрузок
  • Craft Monster Crazy Sword – 5 миллионов загрузок
  • Block Pro Forrest Diamond – 1 миллион загрузок
  • Block Game Skyland Forrest – 1 миллион загрузок
  • Block Rainbow Sword Dragon – 1 миллион загрузок
  • Craft Rainbow Mini Builder – 1 миллион загрузок
  • Block Forrest Tree Crazy – 1 миллион загрузок


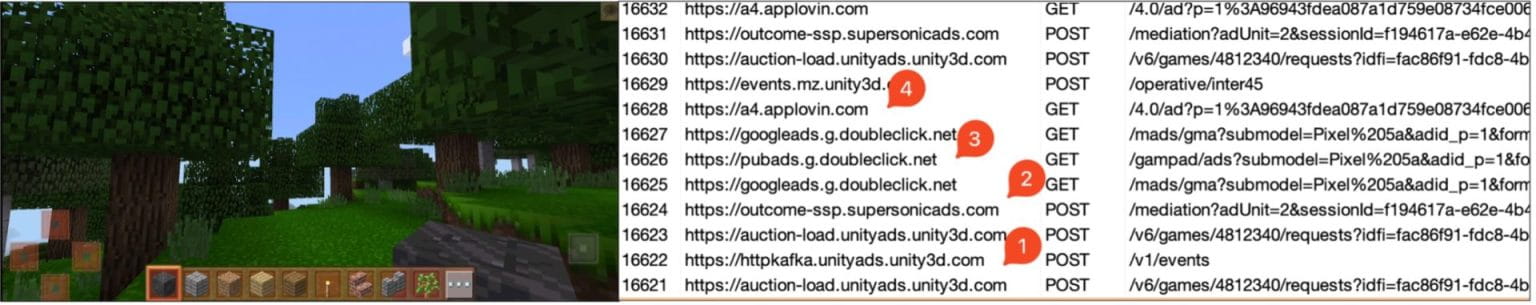
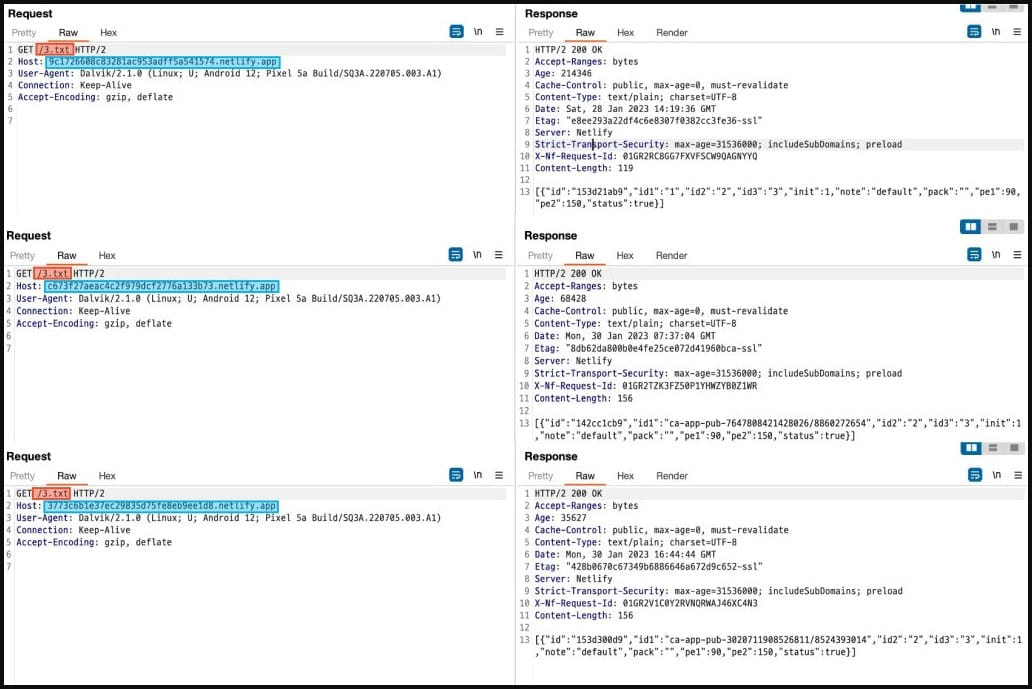
Анализ сетевого трафика, которым обменивается адваре, показал несколько странных пакетов, сгенерированных рекламными библиотеками от Google, AppLovin, Unity и Supersonic. Согласно отчёту McAfee, нежелательные приложения используют схожую структуру пакетов: «3.txt» фигурирует в качестве пути — https://(случайный_набор_символов).netlify.app/3.txt. А вот домены у каждого приложения свои.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru