


Claude за час воскресил оболочку Windows 3.1 для современных компьютеров

Claude за час воскресил оболочку Windows 3.1 для современных компьютеров

Claude за час воскресил оболочку Windows 3.1 для современных компьютеров

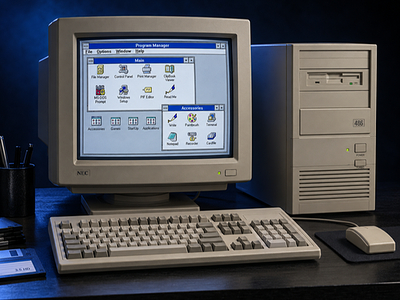
Разработчик Mayuki выпустил ReProgman — клон Program Manager из Windows 3.1, созданный при помощи Claude Code. Ретрооболочка работает поверх Windows 11 и macOS и предлагает быстрый билет в начало 1990-х. Очень быстрый: по мнению самого автора, ностальгии хватит примерно на 30 секунд.

Название проекта отсылает к progman.exe — основной оболочке Windows 3.x. До появления меню «Пуск» пользователи запускали программы и открывали файлы через окна с группами крупных пиктограмм.

В 1995 году Windows 95 отправила эту систему на заслуженную пенсию, но теперь ИИ решил потревожить ветерана.

По словам Mayuki, первую рабочую версию Claude Code собрал примерно за час. Результат оказался приличным, хотя разработчику пришлось вручную исправить оставшиеся шероховатости.

Внешне ReProgman старательно повторяет серые окна, меню, кнопки и набор пиктограмм оригинального Program Manager, но взаимодействует уже с программами и файлами современной операционной системы.


Готовые сборки весят от 12 до 16 МБ и не требуют установки: достаточно скачать исполняемый файл и запустить его. Приложение поддерживает Windows 11 на x64 и Arm, а также macOS на компьютерах с Apple Silicon.

Правда, сборка для яблочной ОС не прошла нотаризацию, поэтому перед запуском придётся удалить её расширенные атрибуты.

Для самостоятельной сборки потребуется .NET SDK 10.0 или новее. Исходный код ReProgman опубликован на GitHub под лицензией MIT.

Практической революции ждать не стоит: проект задуман скорее как короткая экскурсия в эпоху, когда рабочий стол ещё не знал кнопки «Пуск». Зато ReProgman отлично показывает скорость современной вайб-разработки.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru