



Россиян атакует троянизированный TOR Browser, ворующий криптовалюту

Россиян атакует троянизированный TOR Browser, ворующий криптовалюту

Россиян атакует троянизированный TOR Browser, ворующий криптовалюту

В «Лаборатории Касперского» полгода наблюдают всплеск атак, использующих инсталлятор Tor Browser в связке с программой-клиппером. На настоящий момент зафиксировано почти 16 тыс. заражений, в том числе в странах бывшего СНГ.

Метод распространения вредоносного репака доподлинно неизвестен; не исключено, что его раздают с торрент-сайтов или из другого стороннего источника. В России, где браузер Tor очень популярен, официальный сайт проекта периодически блокируют; в Brave даже добавили плагин для обхода таких ограничений, а злоумышленники активизировались и пытаются воспользоваться ситуацией.

Первые вредоносные бандлы Tor Browser появились еще в конце 2021 года. В минувшем августе месячная норма детектов резко возросла и до сих пор измеряется тысячами. Зловреда выдают за локализованную версию инсталлятора (например, torbrowser_ru.exe) с возможностью выбора языка по умолчанию.

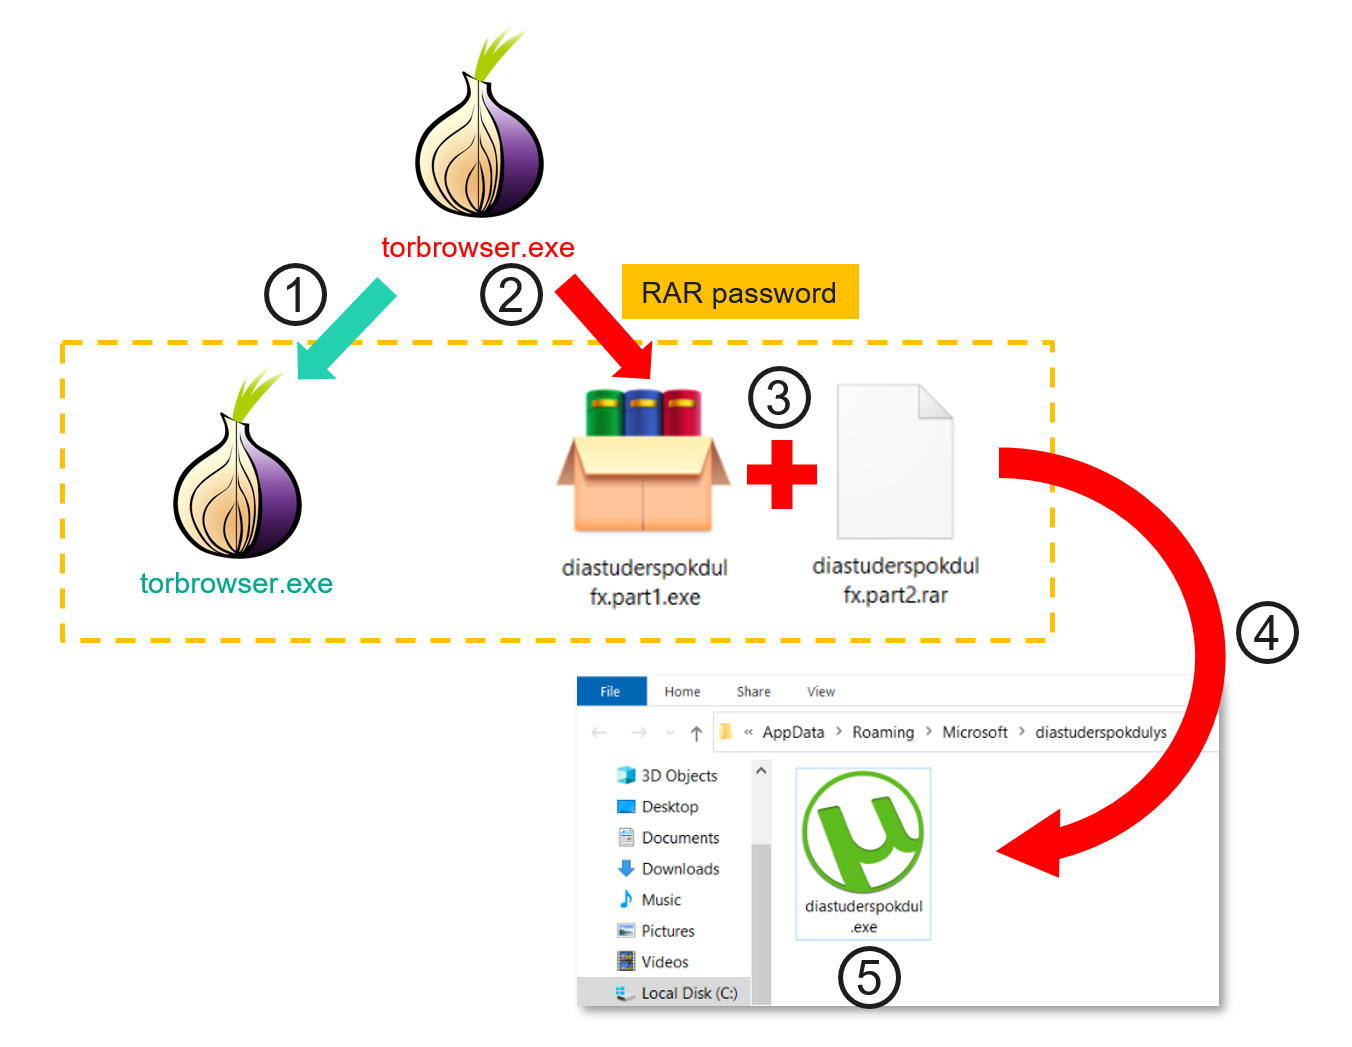
Эксперты зарегистрировали сотни схожих образцов с одинаковой схемой развертывания в системе. Загружаемый экзешник лишен цифровой подписи и на самом деле представляет собой архив RAR SFX, содержащий три файла:

  • оригинальный инсталлятор Tor Browser с валидной подписью,
  • запароленный RAR с кодом клиппера,
  • инструмент командной строки для распаковки RAR.

Легитимный инсталлятор запускается для отвода глаз, одновременно происходит активация клиппера, который обычно прикрыт иконкой какой-либо популярной программы — например, uTorrent. Вредонос стартует как новый процесс и прописывается в системе на автозапуск.

Все задачи выполняются в автономном режиме. Клиппер сканирует содержимое буфера обмена, используя встроенные regex; найдя в тексте совпадения, он заменяет адрес криптокошелька произвольным из вшитого в код списка.

По словам исследователей, такие перечни могут включать тысячи возможных вариантов. Зловреда также можно отключить, используя комбинацию горячих клавиш Ctrl+Alt+F10, — эта опция, видимо, была добавлена на стадии тестирования.


Заражения общим количеством более 15 тыс. обнаружены в 52 странах. Топ-10 составили (в убывающем порядке) Россия, Украина, США, Германия, Узбекистан, Белоруссия, Китай, Нидерланды, Великобритания, Франция.

Текущая киберкампания, по оценкам, принесла авторам атак около $400 тыс. в биткоинах, лайткоинах, догикоинах и эфирах. Количество украденных монеро определить не удалось из-за высокой степени приватности сервиса.

В Kaspersky не исключают, что масштабы бедствия на самом деле намного больше: злоумышленники могли троянизировать другие популярные программы и использовать менее очевидные методы распространения. Во избежание неприятностей пользователям рекомендуют загружать софт только из надежных и доверенных источников, а также не пренебрегать антивирусной защитой.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru