



Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

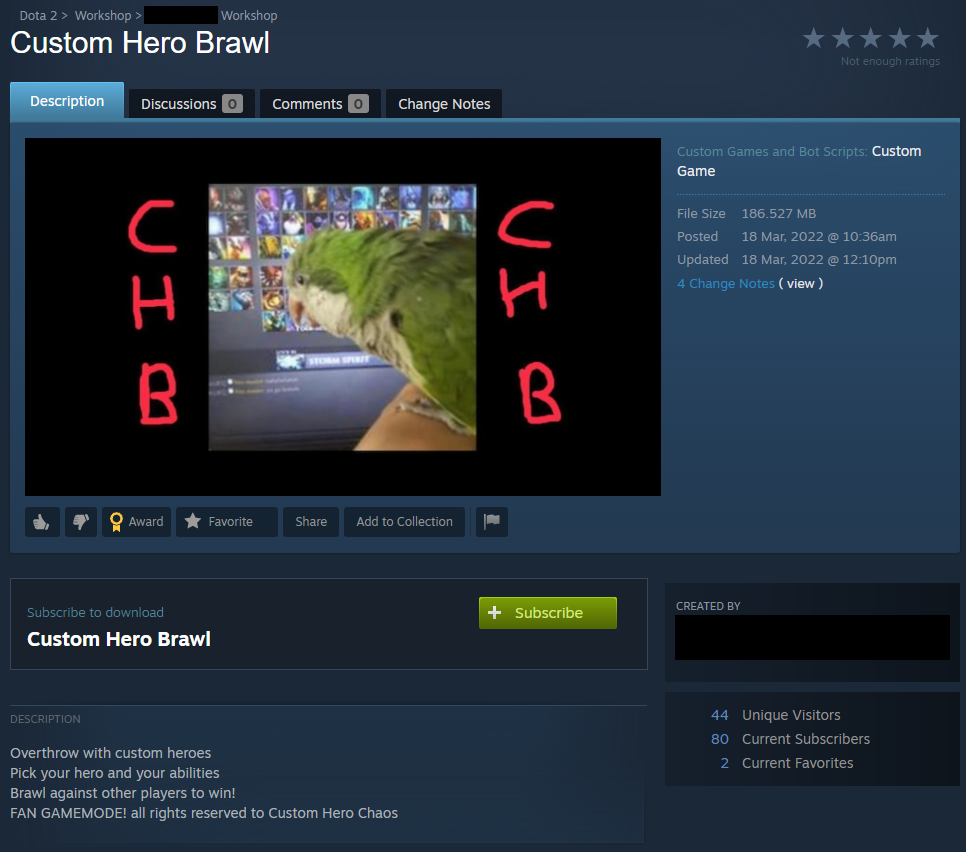
Исследователи выявили четыре вредоносных мода для популярной игры Dota 2, которые злоумышленники используют для установки бэкдора на компьютеры геймеров. Злонамеренные моды размещены в магазине Steam.

На новую угрозу для любителей видеоигр обратили внимание специалисты Avast Threat Labs. В отчёте эксперты пишут следующее:

«Обнаруженные вредоносные моды размещены под именами Overdog no annoying heroes (идентификатор — 2776998052), Custom Hero Brawl (id 2780728794) и Overthrow RTZ Edition X10 XP (id 2780559339)».


Злоумышленники также включили в наборы новый файл evil.lua, который проверял возможность запуска Lua на стороне сервера. Вредоносная составляющая позволяет вести логи, выполнять произвольные команды, создавать сопрограммы и осуществлять запросы HTTP GET.

В одном из первых модов, размещённых в Steam Store, достаточно легко вычислить привязанный бэкдор, однако с тремя другими киберпреступники поработали гораздо лучше: 20 строк вредоносного кода достаточно сложно обнаружить.

Установив бэкдор на целевом устройстве, атакующие получают возможность инсталлировать дополнительные трояны. Например, вредонос в ряде случае использовался для загрузки эксплойта, пробивающего дыры в Chrome. Речь идёт об уязвимости CVE-2021-38003.

Напомним, неделю назад разработчики устранили в GTA Online уязвимость, удобную для читеров.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru