



Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

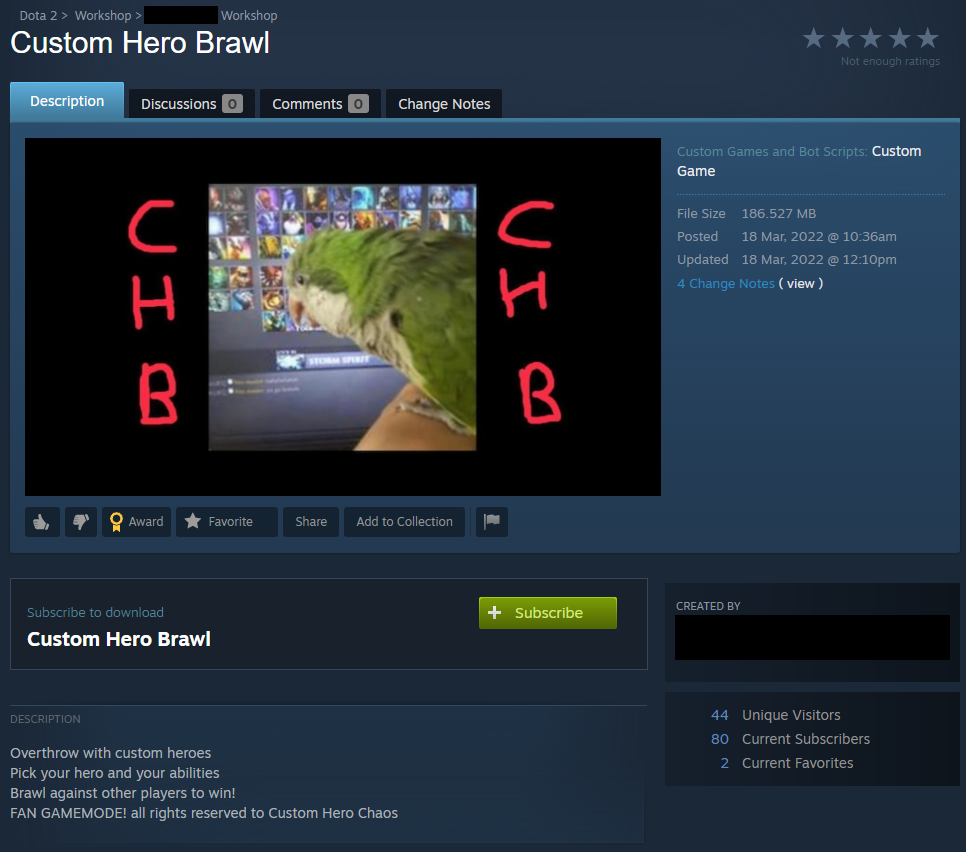
Исследователи выявили четыре вредоносных мода для популярной игры Dota 2, которые злоумышленники используют для установки бэкдора на компьютеры геймеров. Злонамеренные моды размещены в магазине Steam.

На новую угрозу для любителей видеоигр обратили внимание специалисты Avast Threat Labs. В отчёте эксперты пишут следующее:

«Обнаруженные вредоносные моды размещены под именами Overdog no annoying heroes (идентификатор — 2776998052), Custom Hero Brawl (id 2780728794) и Overthrow RTZ Edition X10 XP (id 2780559339)».


Злоумышленники также включили в наборы новый файл evil.lua, который проверял возможность запуска Lua на стороне сервера. Вредоносная составляющая позволяет вести логи, выполнять произвольные команды, создавать сопрограммы и осуществлять запросы HTTP GET.

В одном из первых модов, размещённых в Steam Store, достаточно легко вычислить привязанный бэкдор, однако с тремя другими киберпреступники поработали гораздо лучше: 20 строк вредоносного кода достаточно сложно обнаружить.

Установив бэкдор на целевом устройстве, атакующие получают возможность инсталлировать дополнительные трояны. Например, вредонос в ряде случае использовался для загрузки эксплойта, пробивающего дыры в Chrome. Речь идёт об уязвимости CVE-2021-38003.

Напомним, неделю назад разработчики устранили в GTA Online уязвимость, удобную для читеров.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru