



Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Новый набор вредоносных Android-приложений проник в магазин Google Play. На этот раз авторы маскируют их под файловые менеджеры, но на деле они скрывают банковский троян Sharkbot.

Чтобы обойти защитные механизмы Google Play Store, приложения изначально не содержат вредоносной нагрузки. Только после установки на мобильном устройстве жертвы софт подгружает зловред из стороннего ресурса.

Поскольку программы позиционируют себя как файловые менеджеры, пользователя вряд ли смутят запрашиваемые разрешения. Тем не менее вредоносы будут их использовать для загрузки Sharkbot.

Основная задача Sharkbot — получить контроль над аккаунтами жертвы в онлайн-банкинге. Для этого троян выводит фейковые формы для ввода учётных данных, которые сразу отправляют логины и пароли злоумышленникам.

Восхищает настойчивость, с которой авторы Sharkbot постоянно протаскивают троян в Google Play Store. Ранее вредонос был не раз замечен на площадке официального магазина Android-приложений.

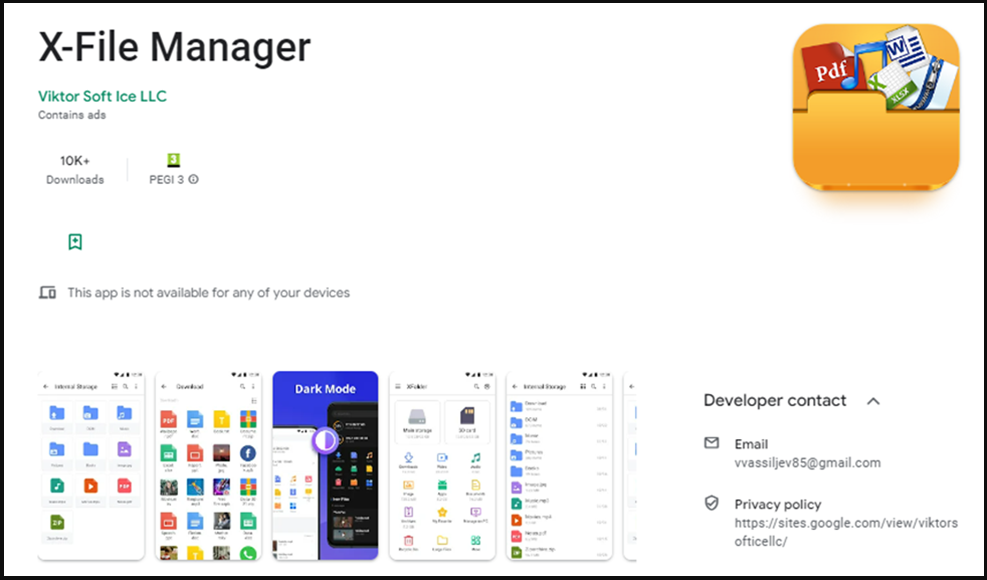
В новом отчёте Bitdefender специалисты рассказывают о новой пачке загрузчиков Sharkbot, которые на этот раз обеспечивают функциональность файловых менеджеров. Например, можно выделить приложение “X-File Manager“, разработчиком которого указан некто Victor Soft Ice (com.victorsoftice.llc), — его загрузили более 10 тысяч раз из Play Store.


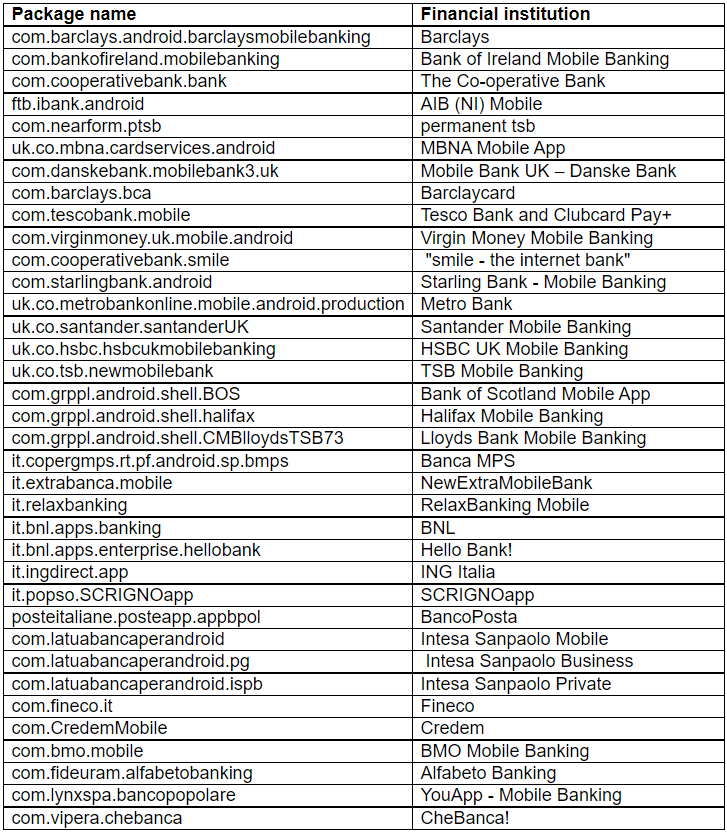
Полный список вредоносных приложений, попавшихся экспертам в этой кампании, выглядит так:


Ещё два приложений, которых стоит опасаться, — FileVoyager и LiteCleaner M. Последнее, например, всё ещё доступно в сторонних магазинах приложений.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru