



Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Новый набор вредоносных Android-приложений проник в магазин Google Play. На этот раз авторы маскируют их под файловые менеджеры, но на деле они скрывают банковский троян Sharkbot.

Чтобы обойти защитные механизмы Google Play Store, приложения изначально не содержат вредоносной нагрузки. Только после установки на мобильном устройстве жертвы софт подгружает зловред из стороннего ресурса.

Поскольку программы позиционируют себя как файловые менеджеры, пользователя вряд ли смутят запрашиваемые разрешения. Тем не менее вредоносы будут их использовать для загрузки Sharkbot.

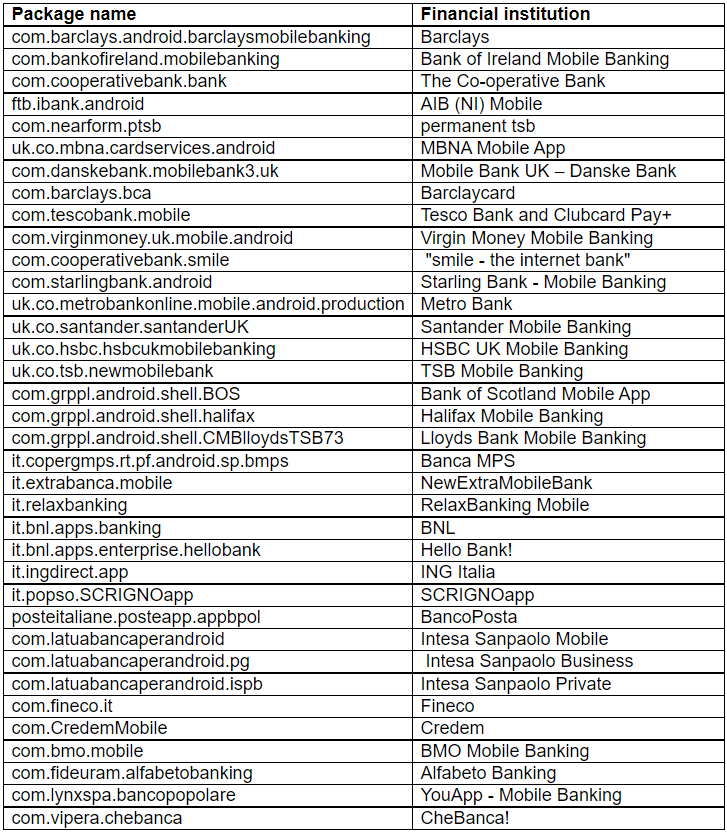
Основная задача Sharkbot — получить контроль над аккаунтами жертвы в онлайн-банкинге. Для этого троян выводит фейковые формы для ввода учётных данных, которые сразу отправляют логины и пароли злоумышленникам.

Восхищает настойчивость, с которой авторы Sharkbot постоянно протаскивают троян в Google Play Store. Ранее вредонос был не раз замечен на площадке официального магазина Android-приложений.

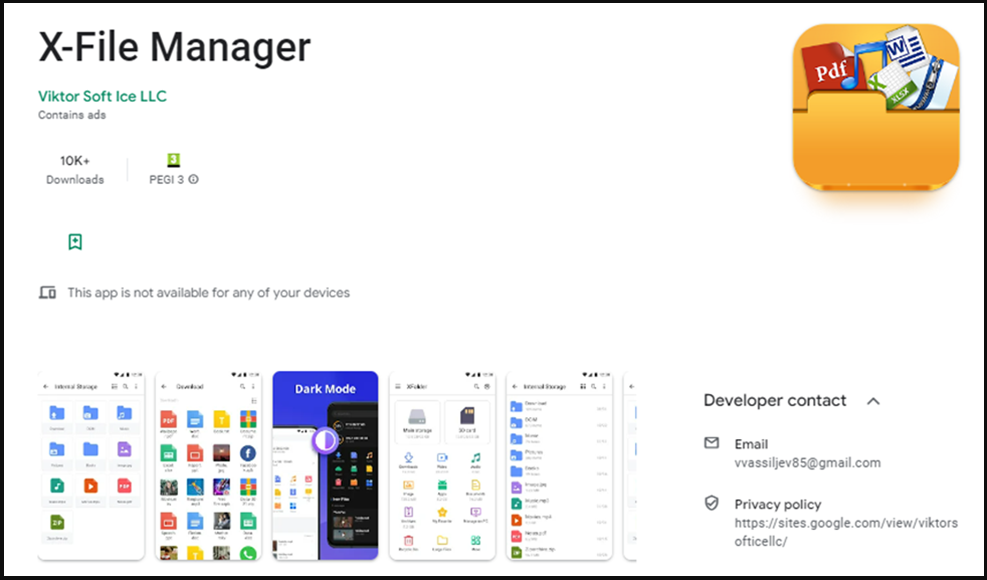
В новом отчёте Bitdefender специалисты рассказывают о новой пачке загрузчиков Sharkbot, которые на этот раз обеспечивают функциональность файловых менеджеров. Например, можно выделить приложение “X-File Manager“, разработчиком которого указан некто Victor Soft Ice (com.victorsoftice.llc), — его загрузили более 10 тысяч раз из Play Store.


Полный список вредоносных приложений, попавшихся экспертам в этой кампании, выглядит так:


Ещё два приложений, которых стоит опасаться, — FileVoyager и LiteCleaner M. Последнее, например, всё ещё доступно в сторонних магазинах приложений.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru