



Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Новый набор вредоносных Android-приложений проник в магазин Google Play. На этот раз авторы маскируют их под файловые менеджеры, но на деле они скрывают банковский троян Sharkbot.

Чтобы обойти защитные механизмы Google Play Store, приложения изначально не содержат вредоносной нагрузки. Только после установки на мобильном устройстве жертвы софт подгружает зловред из стороннего ресурса.

Поскольку программы позиционируют себя как файловые менеджеры, пользователя вряд ли смутят запрашиваемые разрешения. Тем не менее вредоносы будут их использовать для загрузки Sharkbot.

Основная задача Sharkbot — получить контроль над аккаунтами жертвы в онлайн-банкинге. Для этого троян выводит фейковые формы для ввода учётных данных, которые сразу отправляют логины и пароли злоумышленникам.

Восхищает настойчивость, с которой авторы Sharkbot постоянно протаскивают троян в Google Play Store. Ранее вредонос был не раз замечен на площадке официального магазина Android-приложений.

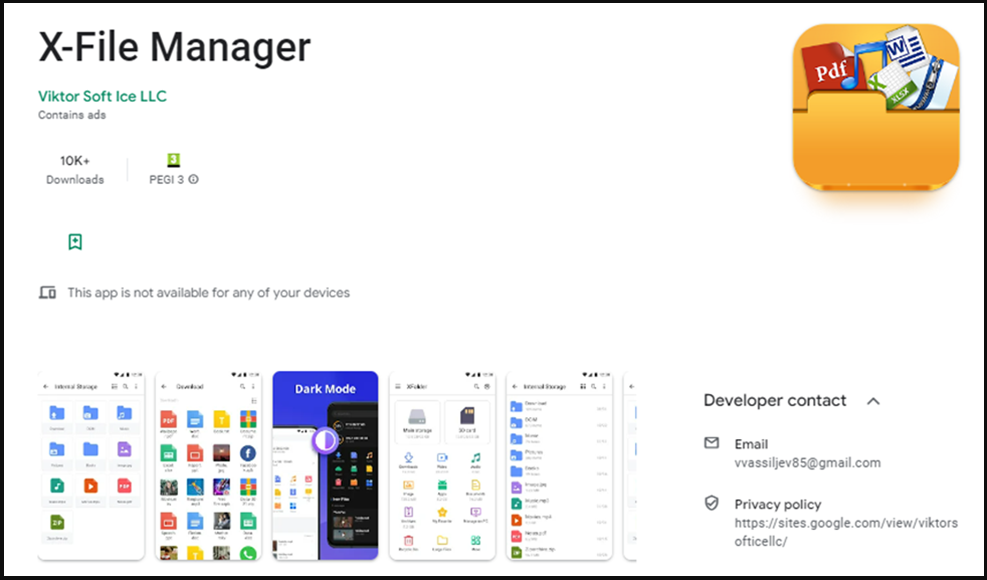
В новом отчёте Bitdefender специалисты рассказывают о новой пачке загрузчиков Sharkbot, которые на этот раз обеспечивают функциональность файловых менеджеров. Например, можно выделить приложение “X-File Manager“, разработчиком которого указан некто Victor Soft Ice (com.victorsoftice.llc), — его загрузили более 10 тысяч раз из Play Store.


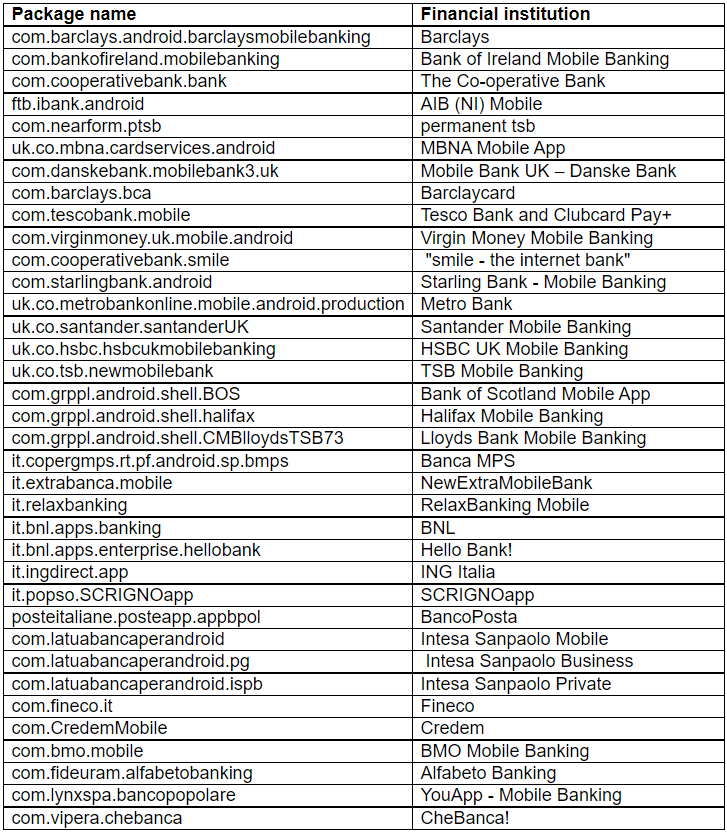
Полный список вредоносных приложений, попавшихся экспертам в этой кампании, выглядит так:


Ещё два приложений, которых стоит опасаться, — FileVoyager и LiteCleaner M. Последнее, например, всё ещё доступно в сторонних магазинах приложений.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru