



Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы программы-вымогателя Bl00Dy оперативно взяли в оборот недавно слитый билдер знаменитого вредоноса LockBit. Теперь с его помощью киберпреступники запустили новую волну атак на организации.

Напомним, что на прошлой неделе один из недовольных разработчиков шифровальщика LockBit слил в Сеть последнюю версию. Об утечке стало известно благодаря пользователям Twitter. Речь идёт о релизе LockBit 3.0, состоявшемся в конце июня 2022 года.

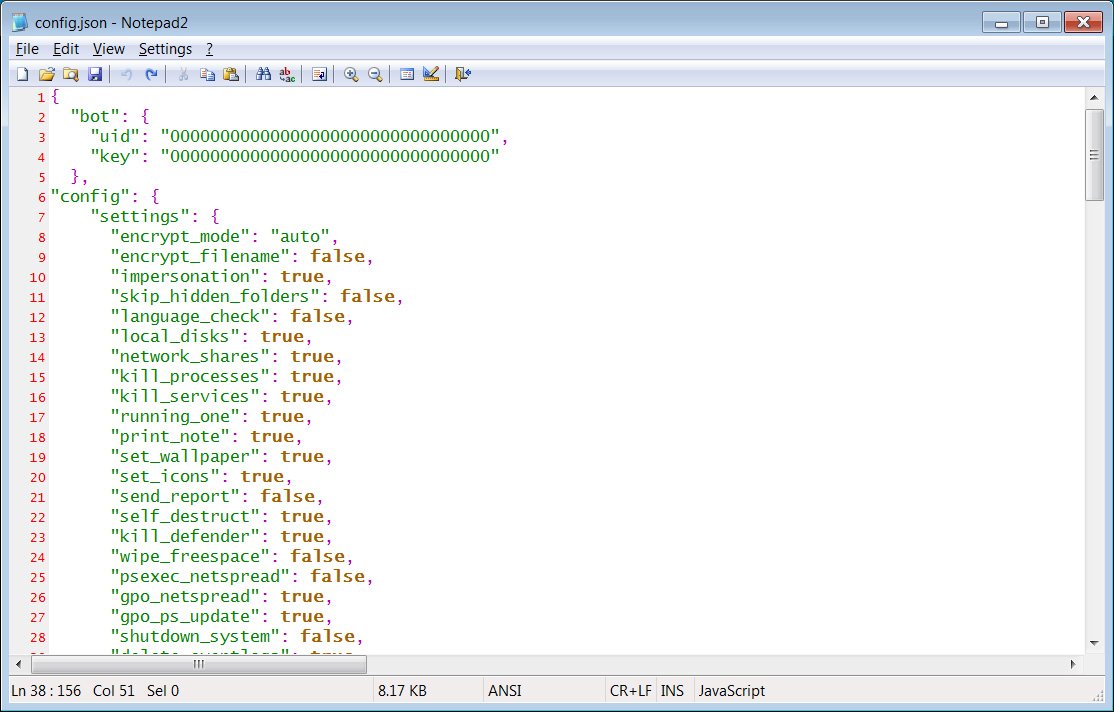
Фактически слитый билдер позволяет любому сконструировать полностью функциональный вымогатель вместе с дешифратором к нему. Это значительно упрощает жизнь злоумышленникам, которые хотят быстрее организовать атаки.

Билдер включает файл конфигурации, позволяющий легко подстроить записки с требованием выкупа под каждую жертву.


По данным ресурса DataBreaches.net, группировка Bl00Dy начала свои кампании в мае 2022 года, то есть её можно назвать относительно молодой. Первыми целями злоумышленников стали медицинские учреждения в Нью-Йорке.

Управляя программой-вымогателем, атакующие взламывали сети, вытаскивали корпоративные данные и шифровали устройства. Для публикации скомпрометированной информации группа Bl00Dy использовала Telegram-канал.

На первых порах операторы тоже использовали слитые ранее исходные коды шифровальщиков Babuk (детекты на VirusTotal) и Conti (детекты на VirusTotal). И вот в понедельник исследователь Владислав Радетский сообщил о новых атаках Bl00Dy.

Команда MalwareHunterTeam проанализировала эти атаки и пришла к выводу, что злоумышленники уже вовсю используют слитый билдер LockBit 3.0. Сканирование Intezer также показало сходство Bl00dy и LockBit 3.0.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru