



QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP предупреждает клиентов о кибератаках операторов программы-вымогателя DeadBolt, которые стартовали в конце прошлой недели. Злоумышленники используют уязвимость нулевого дня (0-day) в Photo Station. Разработчики уже выпустили патч, но атаки всё ещё продолжаются.

«Сегодня мы зафиксировали активность киберугрозы DEADBOLT, которая эксплуатирует уязвимость в Photo Station для шифрования устройств QNAP NAS, подключённых к Сети», — гласит официальное уведомление QNAP.

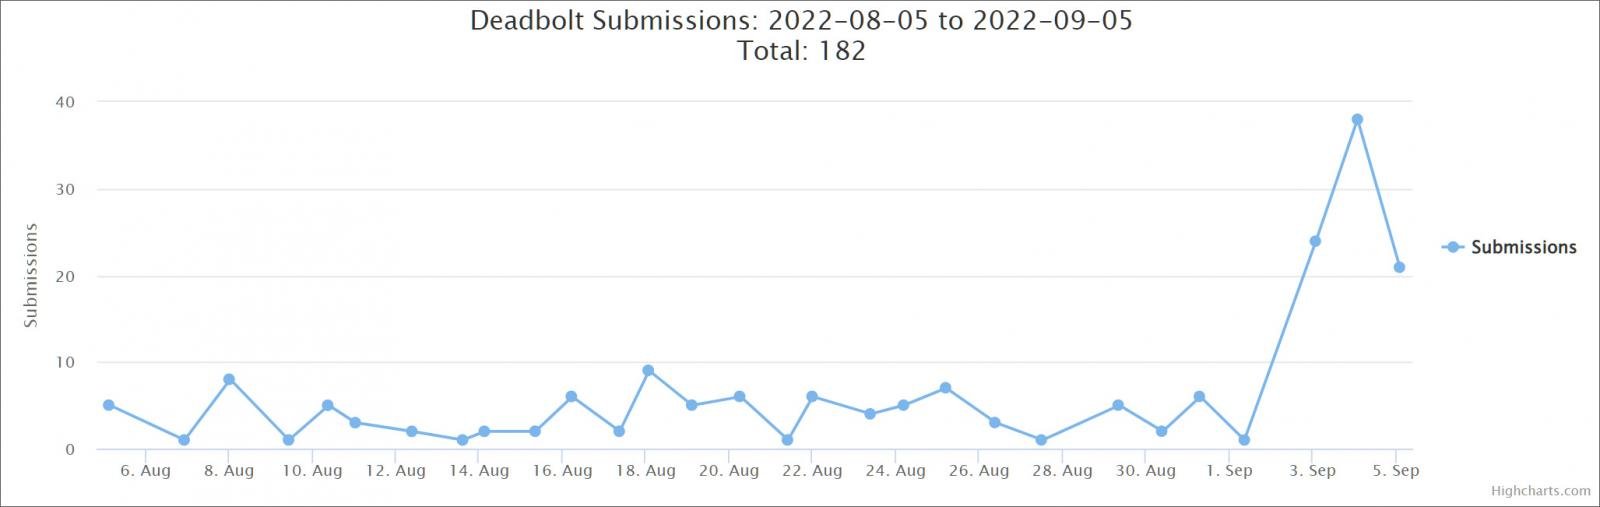
Пик активности операторов шифровальщика пришёлся на субботу и воскресенье. Об этом свидетельствует график BleepingComputer:


QNAP выпустила обновление Photo Station через 12 часов после того, как начались атаки DeadBolt. Всем пользователям настоятельно рекомендуется установить новую версию Photo Station, проблему могут решить следующие апдейты:

  • QTS 5.0.1: Photo Station 6.1.2 и более поздние версии
  • QTS 5.0.0/4.5.x: Photo Station 6.0.22 и более поздние версии
  • QTS 4.3.6: Photo Station 5.7.18 и более поздние версии
  • QTS 4.3.3: Photo Station 5.4.15 и более поздние версии
  • QTS 4.2.6: Photo Station 5.2.14 и более поздние версии

Есть и другой способ защититься от атак шифровальщика: заменить Photo Station на QuMagie, который является более безопасным инструментом для управления хранилищем фотографии на устройствах QNAP NAS.

Помимо этого, в компании отметили, что QNAP NAS не стоит напрямую подключать к Сети. Нужно либо использовать функцию myQNAPcloud Link, либо задействовать VPN-сервис. И, само собой, необходимо ответственно подходить к выбору пароля — он должен быть сложным.

В июле мы писали, что на сетевые хранилища QNAP напал шифровальщик Checkmate.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru