



В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

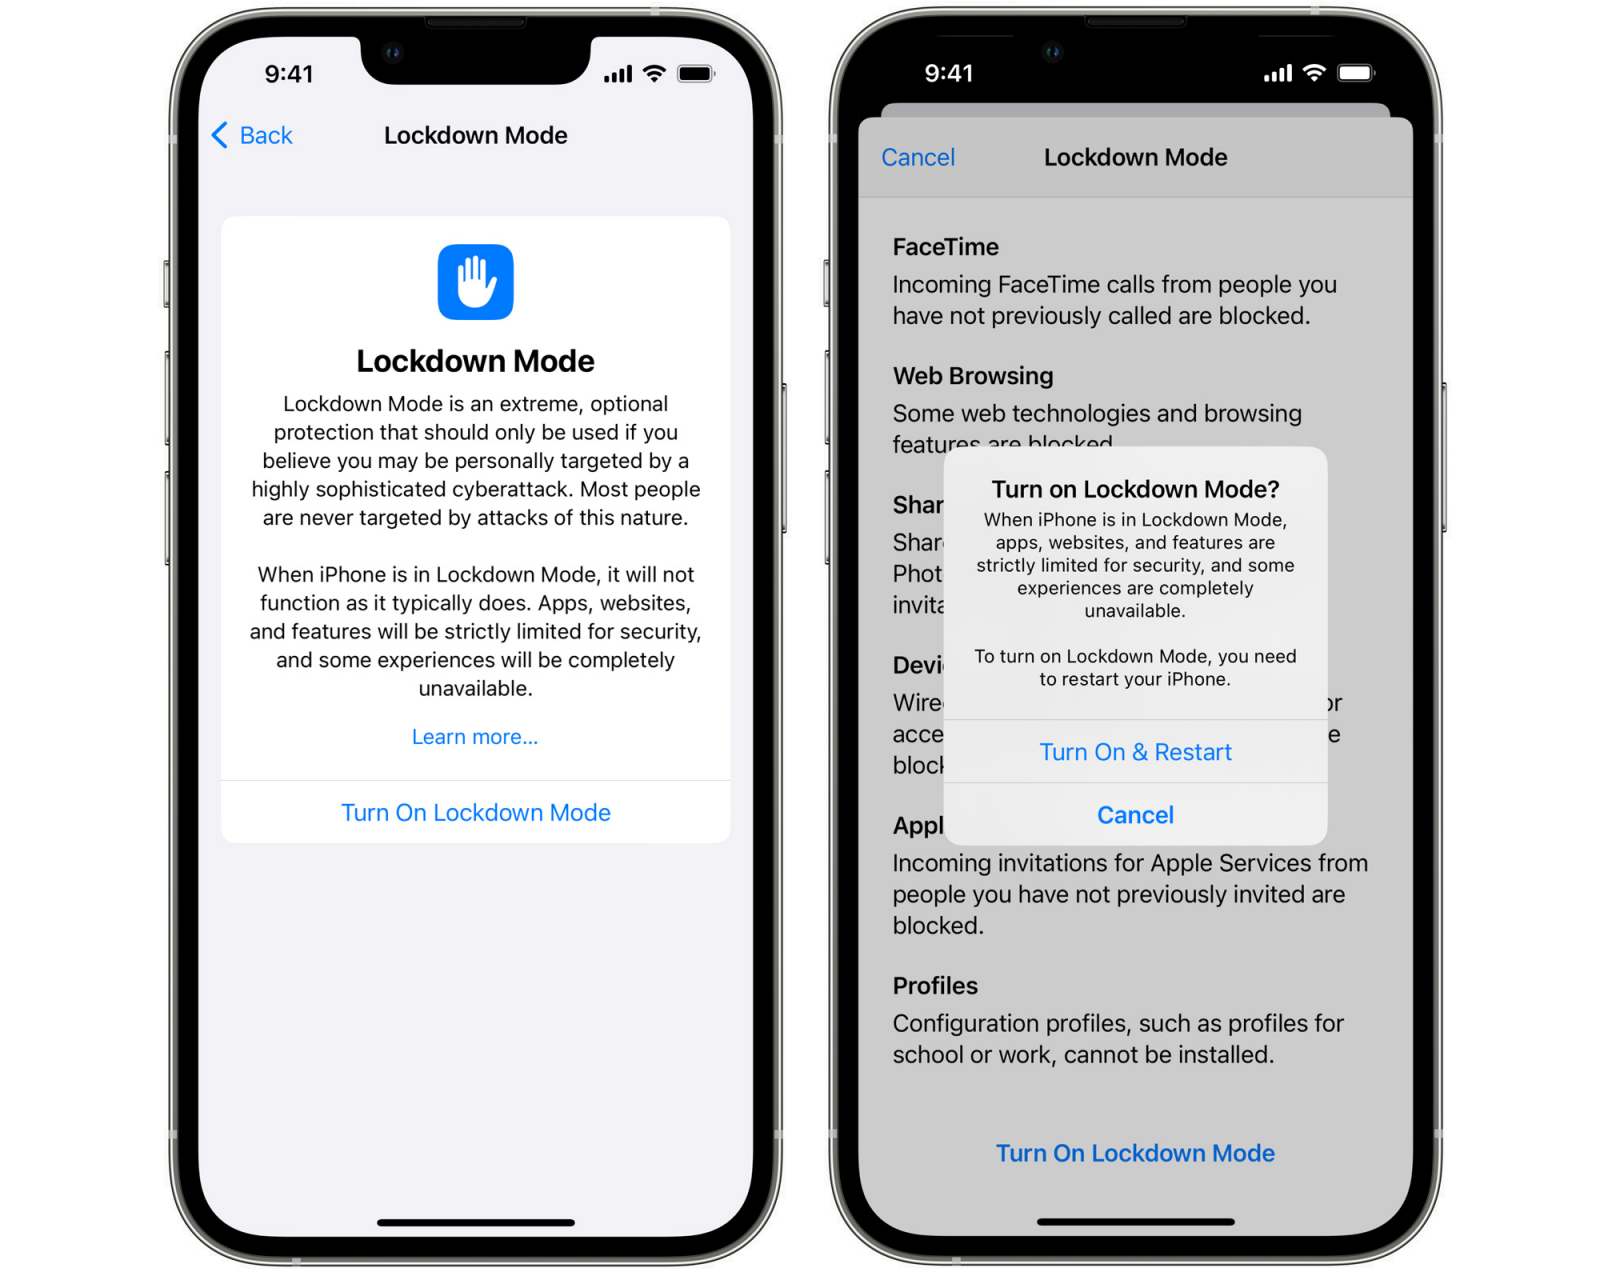
Apple рассказала о новой функции Lockdown Mode, которая появится в iOS 16, iPadOS 16 и macOS Ventura. По словам корпорации, нововведение защитит правозащитников, журналистов и оппозиционеров от целевого кибершпионажа. Напомним, что в настоящее время эти версии ОС проходят тестирование у разработчиков, а публичные бетки ожидаются в этом месяце.

Если пользователь «яблочного» устройства активирует Lockdown Mode, его сообщения, история посещения сайтов в браузере и другая активность в Сети будет защищена от шпионского софта вроде Pegasus (разработка NSO Group).

Как правило, в таких кампаниях злоумышленники используют атаки вида Zero-Click и эксплуатируют уязвимости в мессенджерах (например, WhatsApp и Facetime) и браузерах. Задача Lockdown Mode — блокировать попытки эксплуатации.

«Включение Lockdown Mode в системах iOS 16, iPadOS 16 и macOS Ventura ограничит часть функциональности, чтобы защитить владельца девайса от потенциальной атаки. Таким образом новый режим минимизирует поверхность атаки», — объяснили в Apple. 

Если говорить об ограничениях, Lockdown Mode будет отключать следующие возможности:

  • Блокируются вложения определённого типа, прикреплённые к сообщениям. Предпросмотр ссылок также отключается.
  • При веб-сёрфинге отсекается часть технологий вроде just-in-time (JIT) в JavaScript-компиляции.
  • Блокируются определённые запросы и вызовы FaceTime.
  • Если iPhone заблокирован, соединение по проводу с компьютером блокируется.
  • Блокируется установка профилей конфигурации  

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru