



В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

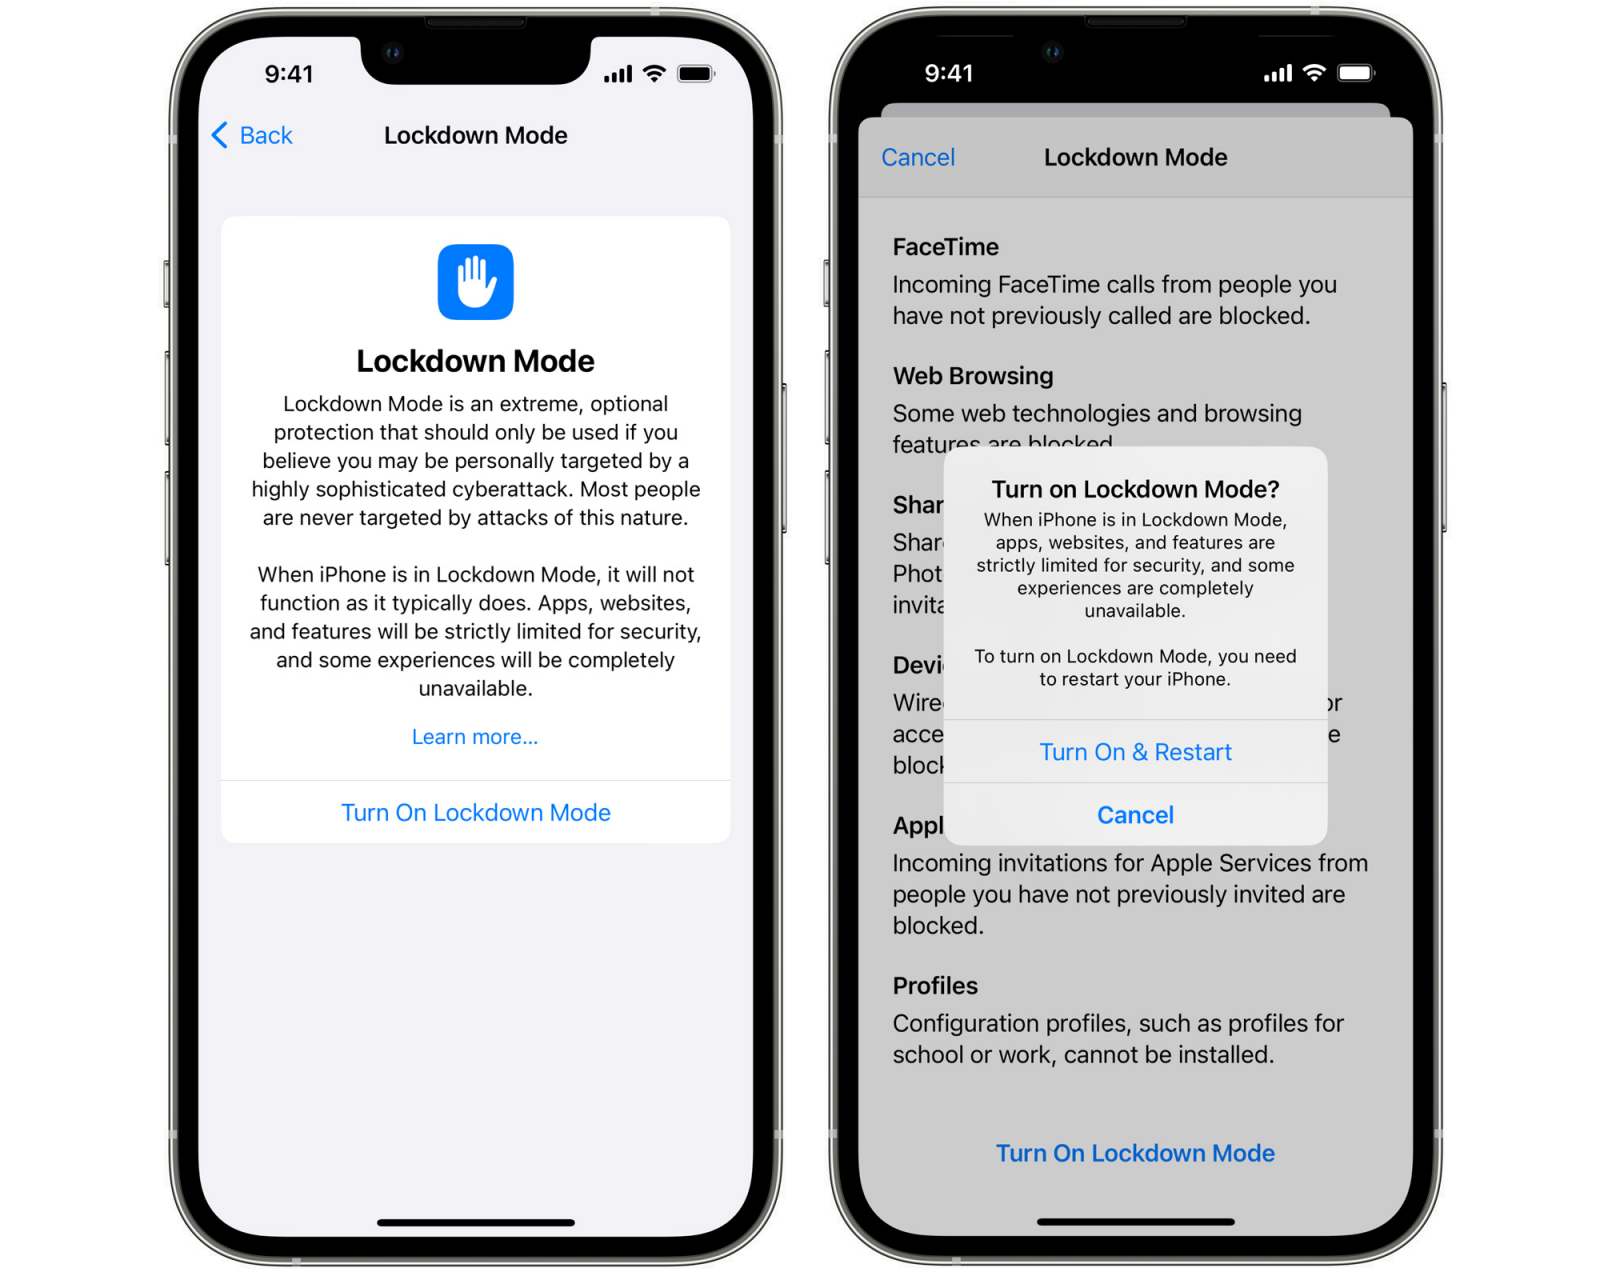
Apple рассказала о новой функции Lockdown Mode, которая появится в iOS 16, iPadOS 16 и macOS Ventura. По словам корпорации, нововведение защитит правозащитников, журналистов и оппозиционеров от целевого кибершпионажа. Напомним, что в настоящее время эти версии ОС проходят тестирование у разработчиков, а публичные бетки ожидаются в этом месяце.

Если пользователь «яблочного» устройства активирует Lockdown Mode, его сообщения, история посещения сайтов в браузере и другая активность в Сети будет защищена от шпионского софта вроде Pegasus (разработка NSO Group).

Как правило, в таких кампаниях злоумышленники используют атаки вида Zero-Click и эксплуатируют уязвимости в мессенджерах (например, WhatsApp и Facetime) и браузерах. Задача Lockdown Mode — блокировать попытки эксплуатации.

«Включение Lockdown Mode в системах iOS 16, iPadOS 16 и macOS Ventura ограничит часть функциональности, чтобы защитить владельца девайса от потенциальной атаки. Таким образом новый режим минимизирует поверхность атаки», — объяснили в Apple. 

Если говорить об ограничениях, Lockdown Mode будет отключать следующие возможности:

  • Блокируются вложения определённого типа, прикреплённые к сообщениям. Предпросмотр ссылок также отключается.
  • При веб-сёрфинге отсекается часть технологий вроде just-in-time (JIT) в JavaScript-компиляции.
  • Блокируются определённые запросы и вызовы FaceTime.
  • Если iPhone заблокирован, соединение по проводу с компьютером блокируется.
  • Блокируется установка профилей конфигурации  

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru