



В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

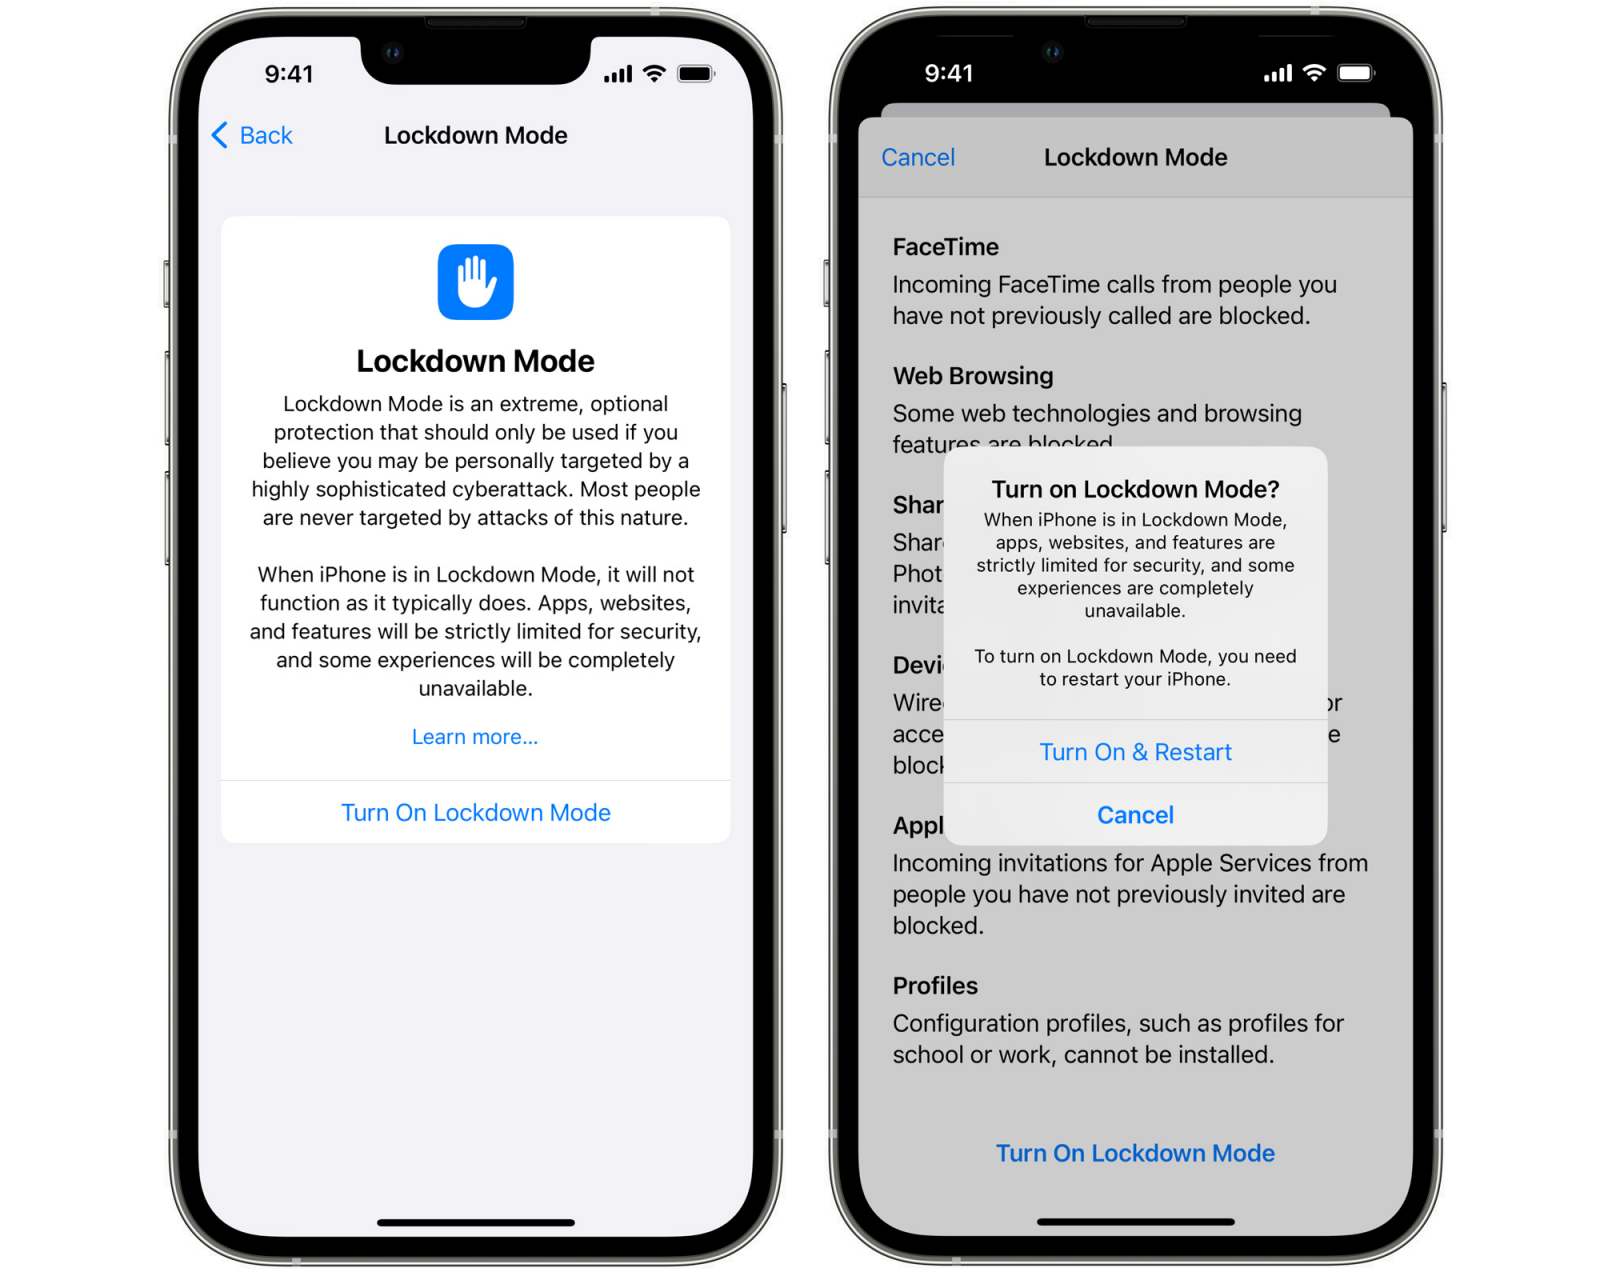
Apple рассказала о новой функции Lockdown Mode, которая появится в iOS 16, iPadOS 16 и macOS Ventura. По словам корпорации, нововведение защитит правозащитников, журналистов и оппозиционеров от целевого кибершпионажа. Напомним, что в настоящее время эти версии ОС проходят тестирование у разработчиков, а публичные бетки ожидаются в этом месяце.

Если пользователь «яблочного» устройства активирует Lockdown Mode, его сообщения, история посещения сайтов в браузере и другая активность в Сети будет защищена от шпионского софта вроде Pegasus (разработка NSO Group).

Как правило, в таких кампаниях злоумышленники используют атаки вида Zero-Click и эксплуатируют уязвимости в мессенджерах (например, WhatsApp и Facetime) и браузерах. Задача Lockdown Mode — блокировать попытки эксплуатации.

«Включение Lockdown Mode в системах iOS 16, iPadOS 16 и macOS Ventura ограничит часть функциональности, чтобы защитить владельца девайса от потенциальной атаки. Таким образом новый режим минимизирует поверхность атаки», — объяснили в Apple. 

Если говорить об ограничениях, Lockdown Mode будет отключать следующие возможности:

  • Блокируются вложения определённого типа, прикреплённые к сообщениям. Предпросмотр ссылок также отключается.
  • При веб-сёрфинге отсекается часть технологий вроде just-in-time (JIT) в JavaScript-компиляции.
  • Блокируются определённые запросы и вызовы FaceTime.
  • Если iPhone заблокирован, соединение по проводу с компьютером блокируется.
  • Блокируется установка профилей конфигурации  

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru