



Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

В дикой природе обнаружен неизвестный ранее банковский троян для Android, ориентированный на клиентуру поставщика финансовых услуг BBVA. Вредонос, которого в ИБ-компании Cleafy нарекли Revive (из-за способности к перезапуску после останова), пока находится в стадии разработки и раздается только жителям Испании.

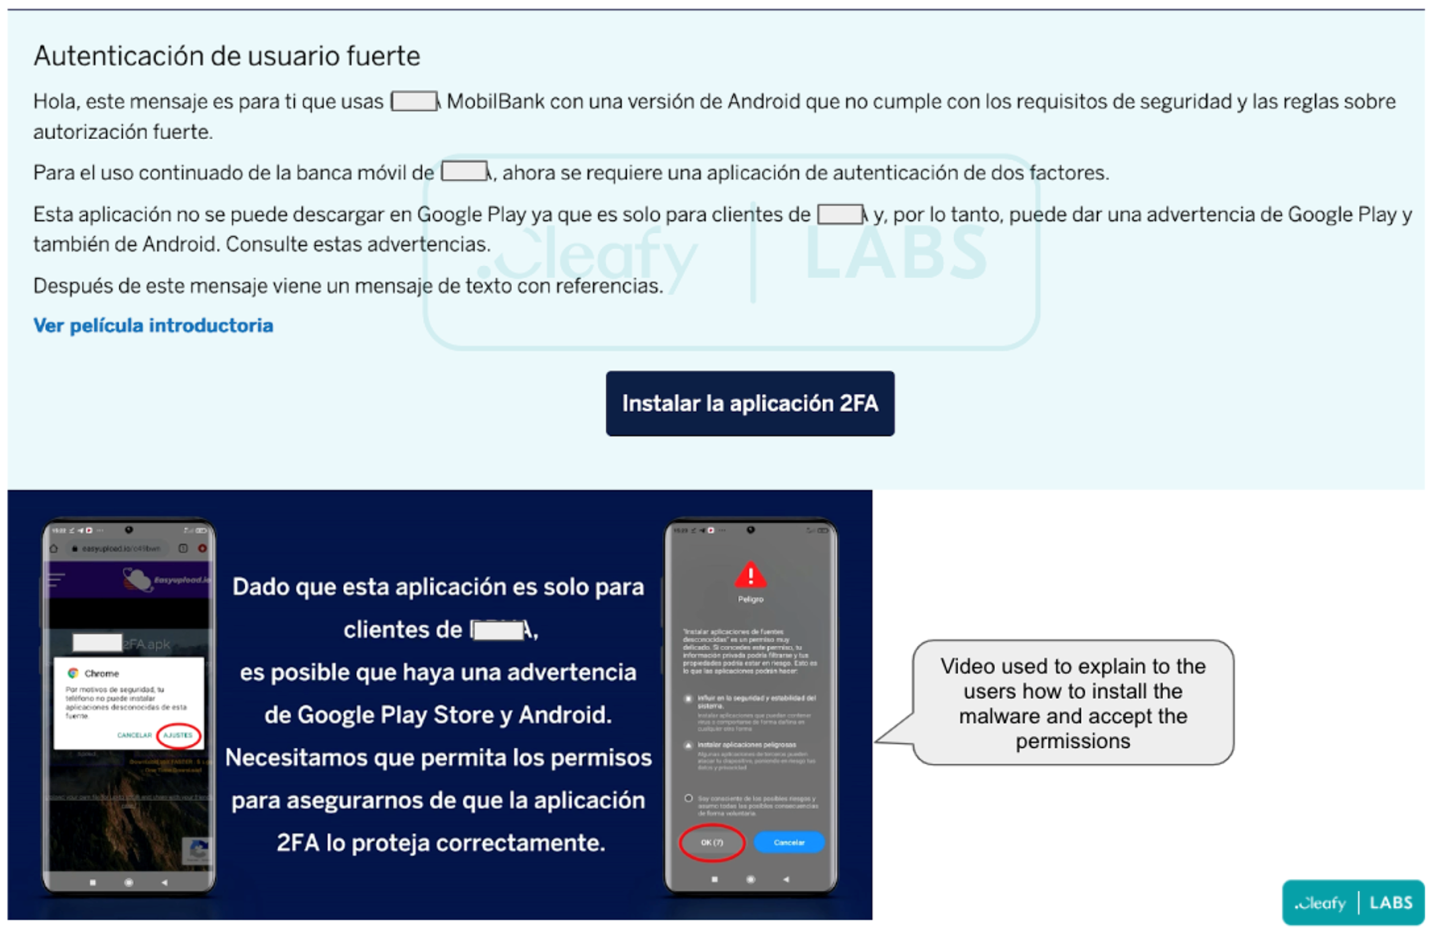
Первые атаки Revive эксперты зафиксировали 15 июня. Зловред распространяется с поддельных сайтов BBVA (bbva.appsecureguide[.]com и bbva.european2fa[.]com) под видом программы для двухфакторной аутентификации (2FA).

Посетителя уверяют, что встроенный в банковский клиент механизм 2FA перестал удовлетворять требованиям безопасности, поэтому банк якобы создал дополнительное приложение. Чтобы повысить вероятность успеха, злоумышленники вставили на сайты видеоролик с подсказками по установке APK и выдаче разрешений.


Проведенный итальянцами анализ вредоносного кода показал сходство с opensource-шпионом Teardroid; создатели Revive придали ему новые механизмы, приспособив для своих нужд. От других аналогов новоявленного банкера отличает узкая специализация: его поддельные страницы заточены только под один банк, BBVA.

В настоящее время Revive способен выполнять три основные задачи:

  • регистрировать пользовательский ввод с помощью модуля-кейлоггера;
  • воровать учетные данные, используя оверлеи;
  • вести перехват входящих СМС-сообщений, в том числе с одноразовыми паролями и кодами 2FA, которые высылает банк.

В обеспечение этих функций зловред, как и многие собратья, запрашивает доступ к спецвозможностям Android — Accessibility Service. Из-за частых злоупотреблений Google решила ограничить доступ к Accessibility API приложениям из неофициальных источников; блокировка должна появиться с выпуском Android 13 (сейчас проходит бета-тестирование). С той же целью в этом году для программ в Google Play был введен запрет на использование Accessibility для записи телефонных звонков.

Получив разрешение на доступ к СМС и звонкам, Revive продолжает работать в фоновом режиме как простой кейлоггер — фиксирует все, что жертва вводит на экране, и периодически отсылает улов на C2. Когда пользователь входит в мобильный банк BBVA, вредонос накладывает поверх окна фишинговую страницу и крадет учетные данные, а потом отображает безликую страницу регистрации с другими ссылками — для перенаправления жертвы на легитимный сайт банка.

Из-за узкой специализации и ограниченной географии новобранец пока плохо детектируется антивирусами. Сегодня днем, 28 июня, VirusTotal показал 8/59 и 8/61 для двух образцов, раздобытых Cleafy.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru