



Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

В дикой природе обнаружен неизвестный ранее банковский троян для Android, ориентированный на клиентуру поставщика финансовых услуг BBVA. Вредонос, которого в ИБ-компании Cleafy нарекли Revive (из-за способности к перезапуску после останова), пока находится в стадии разработки и раздается только жителям Испании.

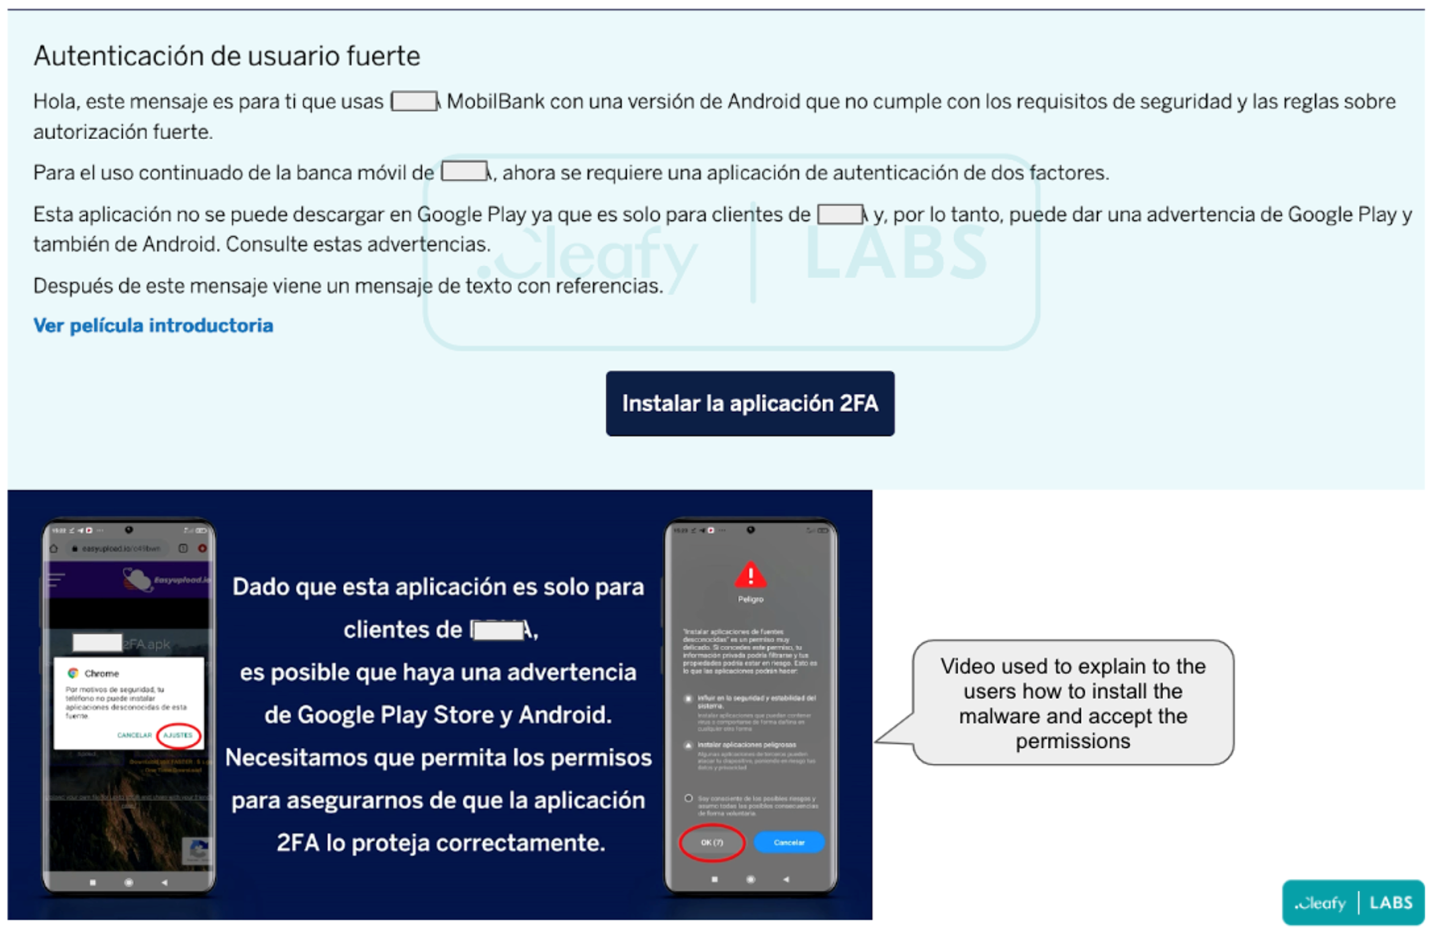
Первые атаки Revive эксперты зафиксировали 15 июня. Зловред распространяется с поддельных сайтов BBVA (bbva.appsecureguide[.]com и bbva.european2fa[.]com) под видом программы для двухфакторной аутентификации (2FA).

Посетителя уверяют, что встроенный в банковский клиент механизм 2FA перестал удовлетворять требованиям безопасности, поэтому банк якобы создал дополнительное приложение. Чтобы повысить вероятность успеха, злоумышленники вставили на сайты видеоролик с подсказками по установке APK и выдаче разрешений.


Проведенный итальянцами анализ вредоносного кода показал сходство с opensource-шпионом Teardroid; создатели Revive придали ему новые механизмы, приспособив для своих нужд. От других аналогов новоявленного банкера отличает узкая специализация: его поддельные страницы заточены только под один банк, BBVA.

В настоящее время Revive способен выполнять три основные задачи:

  • регистрировать пользовательский ввод с помощью модуля-кейлоггера;
  • воровать учетные данные, используя оверлеи;
  • вести перехват входящих СМС-сообщений, в том числе с одноразовыми паролями и кодами 2FA, которые высылает банк.

В обеспечение этих функций зловред, как и многие собратья, запрашивает доступ к спецвозможностям Android — Accessibility Service. Из-за частых злоупотреблений Google решила ограничить доступ к Accessibility API приложениям из неофициальных источников; блокировка должна появиться с выпуском Android 13 (сейчас проходит бета-тестирование). С той же целью в этом году для программ в Google Play был введен запрет на использование Accessibility для записи телефонных звонков.

Получив разрешение на доступ к СМС и звонкам, Revive продолжает работать в фоновом режиме как простой кейлоггер — фиксирует все, что жертва вводит на экране, и периодически отсылает улов на C2. Когда пользователь входит в мобильный банк BBVA, вредонос накладывает поверх окна фишинговую страницу и крадет учетные данные, а потом отображает безликую страницу регистрации с другими ссылками — для перенаправления жертвы на легитимный сайт банка.

Из-за узкой специализации и ограниченной географии новобранец пока плохо детектируется антивирусами. Сегодня днем, 28 июня, VirusTotal показал 8/59 и 8/61 для двух образцов, раздобытых Cleafy.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru