



Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Исследователи обнаружили в Google Play Store опасные вредоносные программы, выполняющие функции адваре и крадущие конфиденциальные данные жертвы. Интересно, что в общей сложности этот софт имеет более двух миллионов загрузок.

Если пользователю не посчастливится установить такой зловред, ему будут показывать навязчивую и агрессивную рекламу, которая ощутимо разряжает аккумулятор мобильного устройства, нагревает девайс и даже приводит к несанкционированным расходам.

Попав в систему, этот вредонос пытается маскироваться под безобидный софт, параллельно генерируя прибыль для операторов за счёт имитации кликов и накручивания просмотров рекламных объявлений.

Стоит отметить и ещё более опасную функциональную возможность — кража пользовательских данных. Инфостилеры, кстати, возглавили рейтинг самых опасных вредоносов для Android в мае 2022 года (статистика «Доктор Веб»).

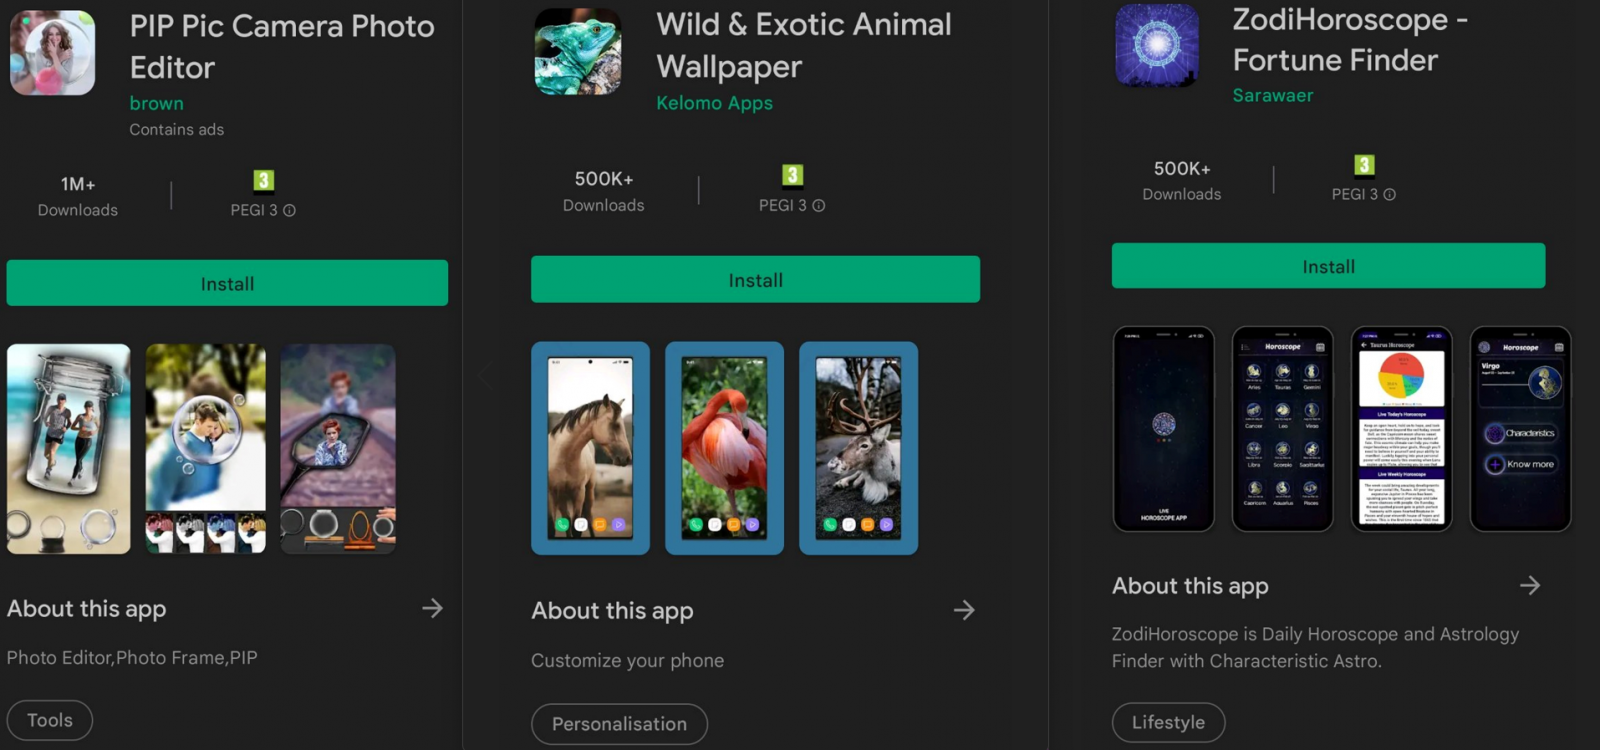
На данный момент в официальном магазине приложений Google Play Store можно найти пять программ, которые содержат вредоносный код:

  1. PIP Pic Camera Photo Editor (1 миллион загрузок) — малварь маскируется под софт для обработки изображений, но на деле крадёт учётные данные от Facebook-аккаунтов.
  2. Wild & Exotic Animal Wallpaper (500 тыс. загрузок) — адрваре, выдающее себя за приложение “SIM Tool Kit“. Добавляет свой процесс в исключения режима сбережения заряда аккумулятора.
  3. ZodiHoroscope (500 тыс. загрузок) — также крадёт логины и пароли от Facebook, обманом заставляя жертву ввести их в специальную форму.
  4. PIP Camera 2022 (50 тыс. загрузок) — обещает эффекты для камеры, но тоже вытаскивает учётные данные.
  5. Magnifier Flashlight (10 тыс. загрузок) — адваре, демонстрирующее статичные баннеры и рекламу в видеоформате.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru