




Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Исследователи из HP зафиксировали спам-рассылки, нацеленные на засев троянского загрузчика, которому было присвоено кодовое имя SVCReady. Зловред примечателен тем, что его цепочка заражения включает шелл-код, спрятанный в свойствах вложенного файла.

Текущую вредоносную кампанию эксперты наблюдают с конца апреля. По их словам, новоявленный троян находится на раннем этапе разработки и в течение прошлого месяца обновлялся несколько раз.

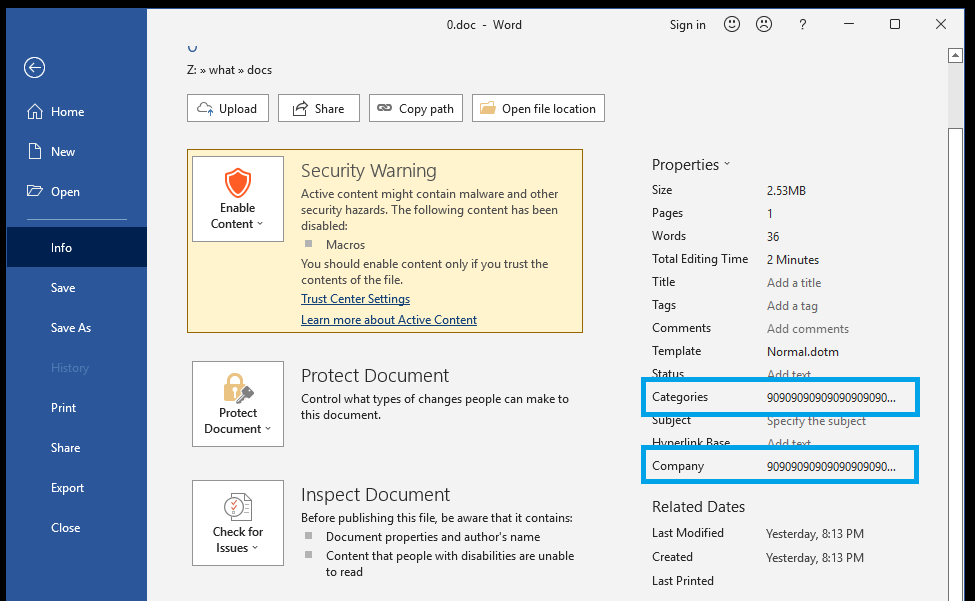
Распространяемые в спаме документы Microsoft Office (преимущественно Word) содержат вредоносный VBA-макрос. Тестирование показало, что при активации он ведет себя необычно — вместо того, чтобы с помощью PowerShell или MSHTA загрузить с удаленного сервера следующий пейлоад, он запускает шелл-код, вставленный в свойства файла в виде NOP-инструкций.


С таким нововведением HP уже сталкивалась, но только раз — в ходе апрельской спам-кампании, нацеленной на распространение банкера Ursnif, он же Gozi, Rovnix и Papras.

Загрузка шелл-кода, выводящего на старт SVCReady, производится с учетом архитектуры атакуемой системы — 32 или 64 бит.


При выполнении этот фрагмент кода загружает DLL в папку %TEMP%, затем копирует туда же rundll32.exe из системного каталога Windows. Копия Rundll32 переименовывается и запускается на исполнение с DLL и именем функции в качестве аргументов.

Стартовавший с помощью Rundll32 вредонос работает как даунлоудер, способный обеспечить запуск загружаемых файлов. На настоящий момент он также умеет совершать следующие действия:

  • собирать информацию о зараженной системе;
  • выходить на связь с центром управления (в ожидании команд сообщает свой статус каждые пять минут);
  • фиксировать наличие виртуального окружения;
  • уходить на полчаса в состояние сна;
  • выполнять шелл-команды;
  • делать скриншоты;
  • пересчитывать подключенные USB-устройства.

Чтобы обеспечить себе постоянное присутствие в системе, SVCReady создает запланированное задание. Из доставляемой с его помощью полезной нагрузки в HP зафиксировали только RedLine (26 апреля — по всей видимости, проба пера).

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru