




Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Исследователи из HP зафиксировали спам-рассылки, нацеленные на засев троянского загрузчика, которому было присвоено кодовое имя SVCReady. Зловред примечателен тем, что его цепочка заражения включает шелл-код, спрятанный в свойствах вложенного файла.

Текущую вредоносную кампанию эксперты наблюдают с конца апреля. По их словам, новоявленный троян находится на раннем этапе разработки и в течение прошлого месяца обновлялся несколько раз.

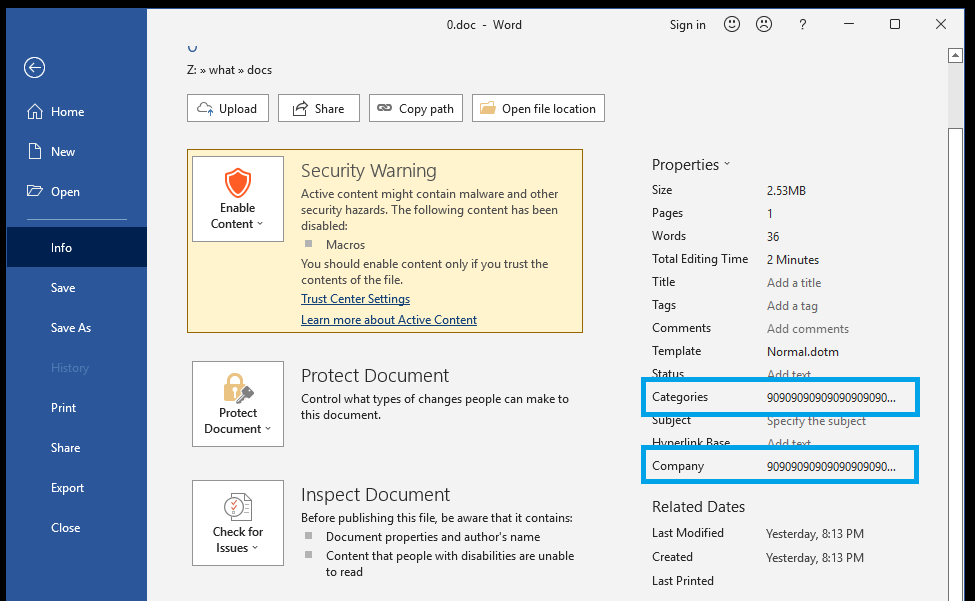
Распространяемые в спаме документы Microsoft Office (преимущественно Word) содержат вредоносный VBA-макрос. Тестирование показало, что при активации он ведет себя необычно — вместо того, чтобы с помощью PowerShell или MSHTA загрузить с удаленного сервера следующий пейлоад, он запускает шелл-код, вставленный в свойства файла в виде NOP-инструкций.


С таким нововведением HP уже сталкивалась, но только раз — в ходе апрельской спам-кампании, нацеленной на распространение банкера Ursnif, он же Gozi, Rovnix и Papras.

Загрузка шелл-кода, выводящего на старт SVCReady, производится с учетом архитектуры атакуемой системы — 32 или 64 бит.


При выполнении этот фрагмент кода загружает DLL в папку %TEMP%, затем копирует туда же rundll32.exe из системного каталога Windows. Копия Rundll32 переименовывается и запускается на исполнение с DLL и именем функции в качестве аргументов.

Стартовавший с помощью Rundll32 вредонос работает как даунлоудер, способный обеспечить запуск загружаемых файлов. На настоящий момент он также умеет совершать следующие действия:

  • собирать информацию о зараженной системе;
  • выходить на связь с центром управления (в ожидании команд сообщает свой статус каждые пять минут);
  • фиксировать наличие виртуального окружения;
  • уходить на полчаса в состояние сна;
  • выполнять шелл-команды;
  • делать скриншоты;
  • пересчитывать подключенные USB-устройства.

Чтобы обеспечить себе постоянное присутствие в системе, SVCReady создает запланированное задание. Из доставляемой с его помощью полезной нагрузки в HP зафиксировали только RedLine (26 апреля — по всей видимости, проба пера).

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru