


Шифровальщик Black Basta нанял поводыря — самоходку QBot

Шифровальщик Black Basta нанял поводыря — самоходку QBot

Шифровальщик Black Basta нанял поводыря — самоходку QBot

Разбор недавней атаки на клиента NCC Group выявил новое криминальное партнерство. Операторы шифровальщика Black Basta начали использовать QBot для входа в корпоративные сети и внедрения своего вредоноса на все доступные Windows-машины.

Троян QBot (также Quakbot, QakBot и Pinkslipbot) уже почти 15 лет ворует ключи к банковским счетам, Windows-доменам и доставляет других зловредов, в том числе шифровальщиков. Многофункциональные боты распространяются через вложения в спам-письма и умеют самостоятельно путешествовать по сетям жертв заражения.

Операторы шифровальщиков обычно используют QBot для получения первичного доступа к целевой сети. В данном случае Black Basta с его помощью смог проникнуть на многие компьютеры организации, в том числе на серверы Hyper-V и контроллеры домена.

При этом непрошеные гости продвигались по сети следующим образом:

  1. Создали в папке C:\Windows\ взломанной системы файл PsExec.exe (с облегченным аналогом Telnet от Microsoft).
  2. На целевых хостах средствами QBot удаленно запускали временную службу, обеспечивающую исполнение его DLL с помощью regsvr32.exe.
  3. Устанавливали соединение с удаленными узлами по RDP.

Получив доступ к серверу Hyper-V, злоумышленники изменяли настройки заданий Veeam и удаляли все резервные копии виртуальных машин. Чтобы обеспечить себе постоянное присутствие, авторы атаки использовали тулкит Cobalt Strike, а для защиты от обнаружения отключали Microsoft Defender — с помощью PowerShell-команд (локально загружали bat-файл на хост) или путем изменения групповых политик Active Directory.

На двух взломанных серверах в папке Windows был обнаружен файл pc_list.txt с внутренними IP-адресами всех систем в сети жертвы. А на одном из контроллеров домена исследователи нашли скрипт для удаленной загрузки и запуска файлов через WMI. По всей видимости, в рамках атаки его использовали для засева шифровальщика по ранее собранным IP-адресам.

Поведение самого Black Basta не изменилось; перед шифрованием он удалял теневые копии Windows, чтобы жертва не могла самостоятельно вернуть файлы, менял обои рабочего стола, шифровал данные, используя ChaCha20 и RSA, и генерировал ID жертвы для записки с требованием выкупа.

Подпишитесь на новости

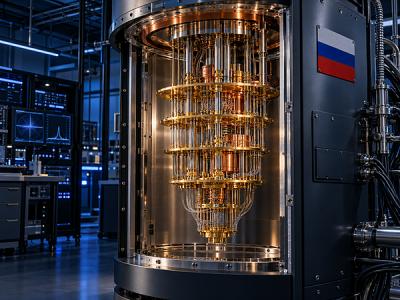
В России наметили создание квантового компьютера на 300 кубитов к 2030 году

Российские разработчики нацелились на универсальный квантовый компьютер на 300 кубитов к 2030 году. Такая задача вошла в проект долгосрочного плана развития квантовых технологий, который рассмотрели в РАН. В нём также есть идея создания симуляторов, способных решать 140 задач.

Обсуждение и цели проекта описаны в сообщении Российской академии наук.

Документ охватывает вычисления, коммуникации и квантовые сенсоры. Отдельный проект — «Квантовый абрис»: территориально распределённая сеть вычислителей.

Установки предлагают синхронизировать по сверхточному времени и частоте и связать оптоволоконными линиями для параллельных вычислений.

Смысл программы — дойти до практических задач бизнеса и науки. «Росатом» собрал базу почти из 500 мировых примеров применения технологии. Среди перспективных направлений называют химию, материаловедение, медицину, транспорт, логистику и финансы.

Причём одних государственных денег для реализации замыслов, как отметили участники обсуждения, будет недостаточно: понадобятся частные инвестиции.

Теперь главный вопрос — какие полезные задачи получится решать. Красивая цифра в кубитах сама по себе лекарства не разрабатывает и логистику не оптимизирует.

RSS: Новости на портале Anti-Malware.ru