



В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

Более 200 приложений для Android, замаскированных под фоторедакторы, фитнес-трекеры, игры-головоломки и тому подобный софт, распространяют шпионскую программу под именем Facestealer. Задача вредоноса — достать учётные данные жертвы и другую важную информацию.

Как объясняют исследователи из Trend Micro в отчёте, Facestealer схож по функциональности с другим известным Android-трояном — Joker. Кстати, «Джокер» на прошлой неделе снова прокрался в Google Play Store под видом PDF-сканера.

У Facestealer и Joker общая черта заключается в большом количестве вариантов: оба зловреда часто меняют свой код и таким образом плодят семплы. С момента обнаружения Facestealer шпионская программа постоянно норовит попасть в Google Play Store. Больше всего вредонос интересуется учётными данными от Facebook-аккаунтов пользователей.

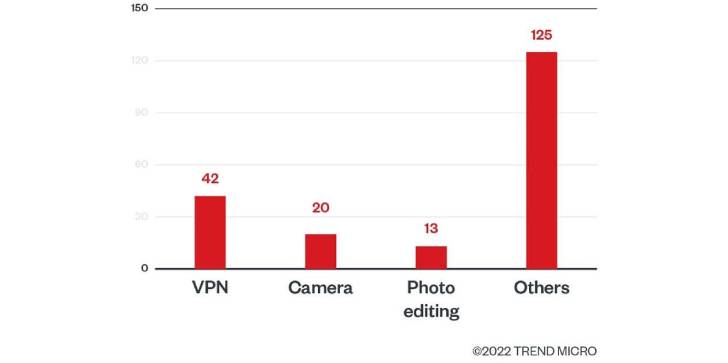
Из 200 обнаруженных приложений 42 оказались VPN-сервисами, 20 — софтом для камеры, 13 — фоторедакторами. Помимо логинов и паролей, Facestealer пытается украсть файлы cookies и персональные данные, указанные в аккаунтах.

Также специалисты Trend Micro обнаружили 40 вредоносных приложений, ориентированных на интересующихся цифровой валютой пользователей. Они подписывают жертву на платные сервисы, а также вставляют навязчивую рекламу.


Кроме того, можно упомянуть исследование NortonLifeLock и Бостонского университета, в котором аналитики представили интересную статистику: потенциально опасные Android-приложения установили более 11,7 млн пользователей в период с 2019 по 2020 год.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru