В Москве состоялась первая крупная конференция VK WorkSpace Conf, посвящённая цифровым коммуникациям, защите данных и эффективности команд. Мероприятие прошло в офлайн-формате в Цифровом деловом пространстве, а онлайн-трансляцию можно было посмотреть в сообществе ВКонтакте.
Главным событием конференции стала презентация обновлённой платформы VK WorkSpace — российского решения для делового общения и совместной работы.
Платформа от VK Tech объединяет ключевые сервисы: Почту, Календарь, Видеоконференции, Мессенджер, Диск, Документы, Доску, Заметки, Опросы и Проекты. Использовать их можно как в облаке, так и в контуре заказчика.
Что нового в VK WorkSpace
Разработчики рассказали о новых возможностях: улучшенной защите данных, инструментов для массовой миграции и централизованного управления пользователями, а также о повышении отказоустойчивости.
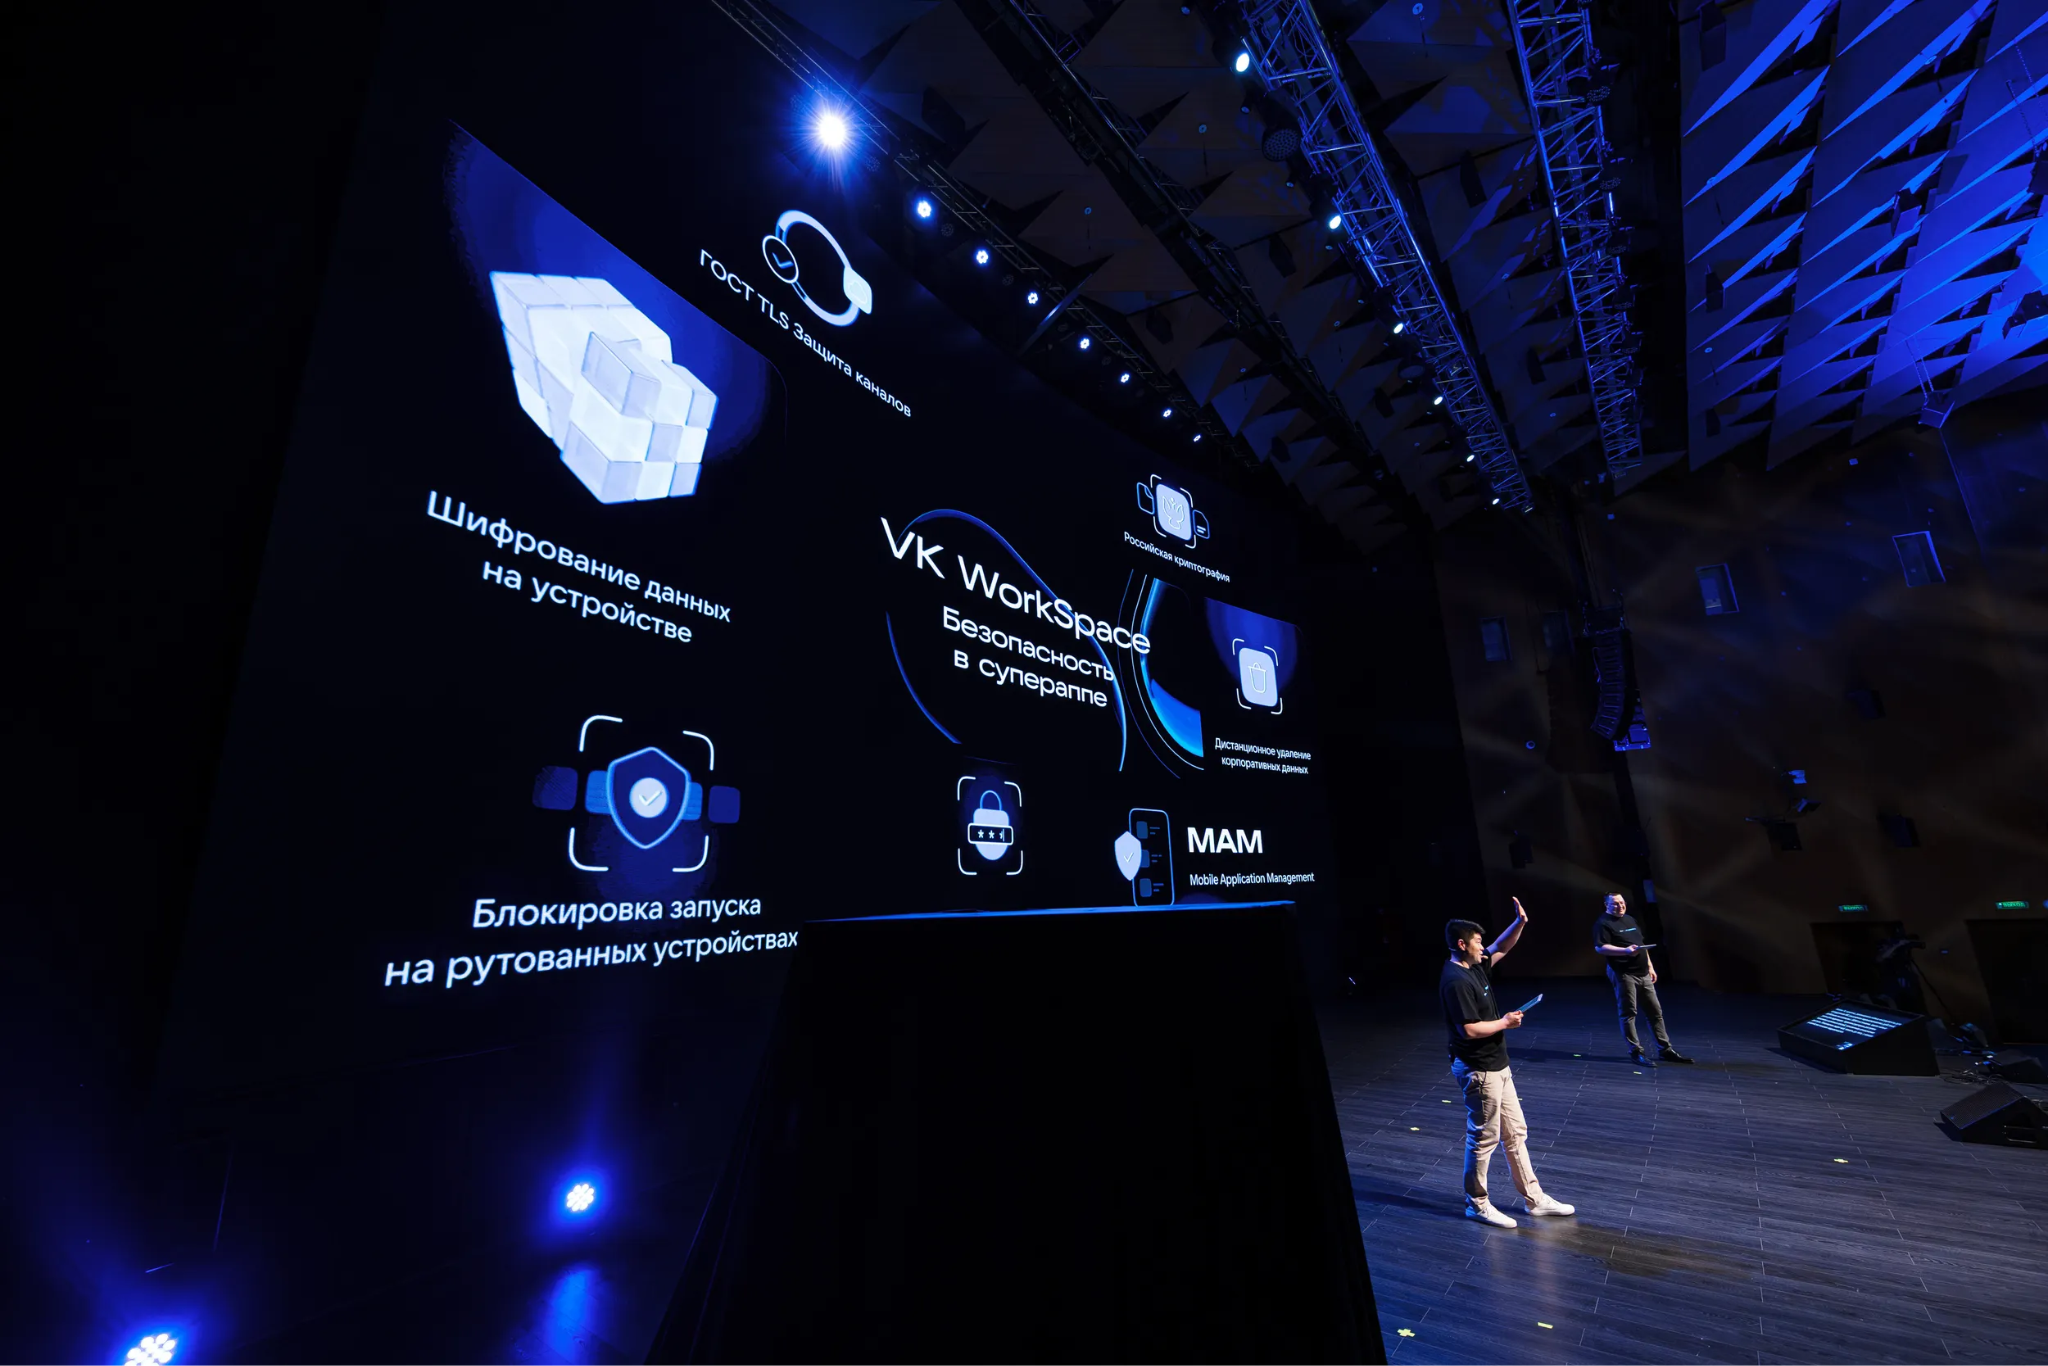
Инструменты платформы объединены в единый защищённый суперапп, доступный с любого авторизованного устройства. Теперь администраторы могут, например, запретить скриншоты, обязать пользователей входить по пин-коду или отслеживать использование VPN. Весь трафик шифруется по ГОСТ TLS, а мобильная версия хранит данные в локальном зашифрованном контейнере.
Среди ключевых обновлений — гибкое управление доступом в Диске, где можно задавать права на создание, редактирование, скачивание и другие действия как для отдельных сотрудников, так и для групп.
Благодаря модульной архитектуре, каждый пользователь видит только нужные сервисы — например, только Почту и Календарь. Платформа поддерживает офлайн-работу, а изменения синхронизируются при подключении к сети.
Новые инструменты: геопочта, федерация и «Проекты»
Одно из заметных новшеств — геораспределённая Почта. Она подходит для компаний с офисами в разных городах: сотрудники получают доступ к единой адресной книге и календарям коллег из других регионов.
В Мессенджере VK WorkSpace появилась функция Федерации, которая позволяет обмениваться сообщениями между разными инсталляциями. В облачной версии реализована аналогичная схема через объединение доменов в «траст».
Также представлен новый инструмент — «Проекты VK WorkSpace». Это решение для управления задачами, целями и инициативами компании. Сервис включает канбан-доски, диаграмму Ганта, базу знаний и аналитику по проектам и трудозатратам. В «Проектах» можно строить дерево целей (OKR), каскадировать задачи на департаменты и отслеживать их выполнение в реальном времени. Поддерживается импорт данных из Jira и Confluence.
Интеграция с MAX
Новое партнёрское решение — интеграция VK WorkSpace с MAX. Оно позволяет вести переписку с внешними контрагентами, не выходя из корпоративного пространства. Все сообщения проходят проверку по политике безопасности организации, а управлять настройками могут только администраторы.
Обсуждения и кейсы компаний
В пленарной дискуссии приняли участие генеральный директор VK Tech Павел Гонтарев и представители ведущих российских компаний. Они обсуждали цифровую эффективность, киберугрозы, гибридные форматы работы и выбор инструментов под задачи бизнеса.
Компании поделились своими кейсами. Так, ГК А101 рассказала, как использование Мессенджера и Видеоконференций повысило эффективность коммуникаций, а «Банк Санкт-Петербург» — как переход на суперапп улучшил пользовательский опыт сотрудников.
Итоги
VK WorkSpace Conf показала, что отечественные корпоративные решения становятся полноценной альтернативой зарубежным. Обновлённая платформа объединяет коммуникации, документы, проекты и безопасность в единую экосистему, адаптированную под российские реалии.
Новые функции — геораспределённая Почта, Федерация, Проекты и интеграция с MAX — демонстрируют, что VK WorkSpace развивается в сторону комплексного и защищённого корпоративного пространства для бизнеса любого масштаба.