



Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

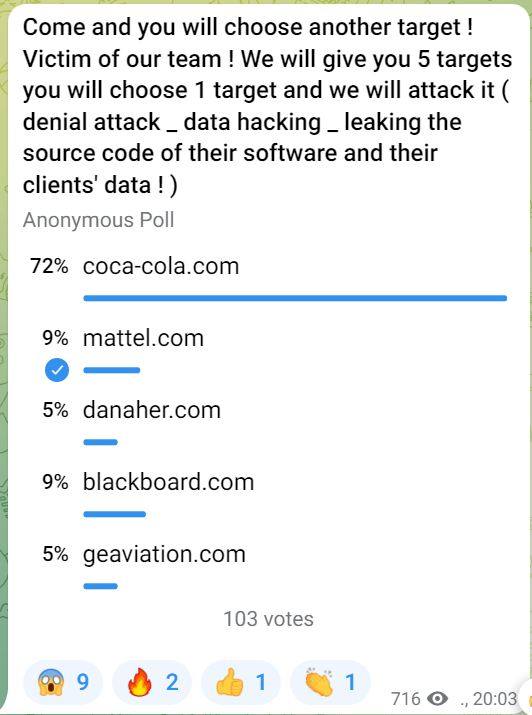
В Telegram-канале Stormous Ransomware появилось новое сообщение о взломе — амбициозная группировка уверяет, что взломала серверы Coca-Cola и украла 161 Гбайт данных. Эта информация выставлена на продажу в даркнете, за опт назначена смехотворная цена — около 1,65 биткоина (немногим более $64 тысяч).

Ранее среди участников Telegram-чата был проведен опрос — им предлагали выбрать мишень для очередной атаки. Большинство проголосовало за Coca-Cola, и теперь владельцы аккаунта (помечен как мошеннический) заявили, что взлом по заказу удался.


Также объявлено об открытии в сети Tor магазина, где можно будет купить краденые данные — оптом и в розницу, и только результаты атак на крупные компании. В остальных случаях слив будет осуществляться по-прежнему, то есть доступ к базам останется бесплатным.

Сейчас на новом onion-сайте выставлено на продажу 13 файлов разного размера, общей стоимостью $64 396,67 (1.6467000 биткоина). Потенциальным покупателям предлагается связаться с продавцом, который готов представить доказательства подлинности товара. К сожалению, автор заметки SecurityAffairs не смог в этом убедиться: даркнет-сайт оказался недоступен.

Группировка Stormous, или Stormus, объявилась в интернете в середине прошлого года. Команда позиционирует себя как группа арабоязычных хакеров и до недавнего времени занималась в основном дефейсом сайтов. Сами злоумышленники утверждают, что также крадут информацию и шифруют файлы, однако доказательств тому ИБ-исследователи пока не нашли (за исключением Trend Micro, которая обнаружила образец вредоноса с функциями бэкдора и шифровальщика).

В этом году Stormous стала еще активнее пиариться, сливая краденые данные. Эксперты считают, что эти публикации — в основном результаты прежних утечек и трудов других хакеров, которые жаждущая славы кибергруппа попросту присвоила (в ИБ-сообществе для таких плагиаторов даже придумали специальное название — scavenger, старьевщики). Однако не исключено, что, получив известность, Stormous начнет подтверждать репутацию реальными атаками.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru