



Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

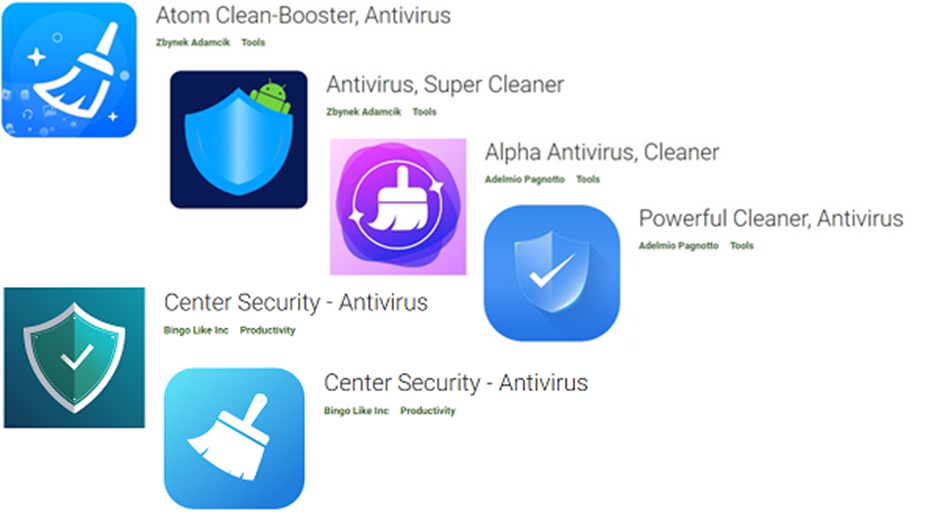
После того как Google удалила из своего магазина четыре лжеантивируса, загружающие на Android трояна SharkBot, исследователи из Check Point нашли там еще два таких же продукта. Зловреда, прикрывавшегося именем Security Center, вновь изгнали с Google Play в конце прошлого месяца.

Все опасные находки публиковались под тремя разными аккаунтами; некоторых изделий этих разработчиков уже нет в Google Play, они сохранились только в неофициальных магазинах приложений. Загрузчика SharkBot под видом антивируса, по данным Check Point, успели скачать более 15 тыс. раз — в основном жители Италии и Великобритании.


В начале прошлого месяца NCC Group опубликовала детальный разбор банковского Android-трояна, атакующего пользователей с конца октября. Новое исследование подтвердило находки экспертов и выявило дополнительные подробности.

Троян SharkBot ворует учетные данные и финансовую информацию, накладывая фишинговый экран поверх окон легитимных приложений. С этой целью он при установке запрашивает разрешение на доступ к специальным возможностям Android (Accessibility Service).

Зловред также умеет проводить мошеннические транзакции, используя системы автоматического перевода денежных средств (ATS), пресекать свой запуск в песочнице, самостоятельно распространяться с помощью вредоносных ссылок в ответах на пуш-уведомления Facebook Messenger и WhatsApp. Примечательно, что установки не происходит, если мобильное устройство находится в Китае, Индии, Румынии, России, Белоруссии или на Украине.

Для поиска C2-сервера SharkBot использует DGA-алгоритм — редкий случай в среде мобильных зловредов. На момент публикации эксперты насчитали восемь IP-адресов, к которым троян пытается подключиться, перебирая сгенерированные имена доменов. В ходе исследования были суммарно найдены 27 образцов данной вредоносной программы — они различались лишь по зерну DGA и ID бота и владельца.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru