



Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

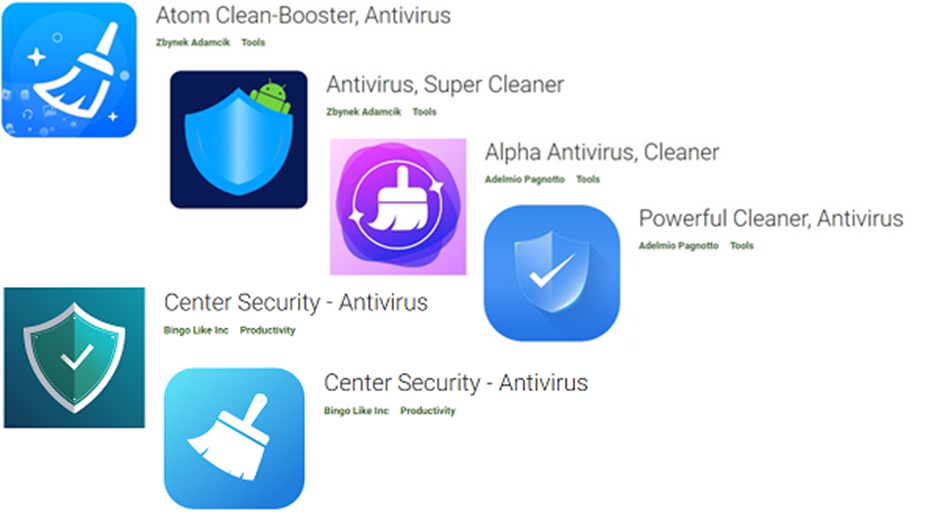
После того как Google удалила из своего магазина четыре лжеантивируса, загружающие на Android трояна SharkBot, исследователи из Check Point нашли там еще два таких же продукта. Зловреда, прикрывавшегося именем Security Center, вновь изгнали с Google Play в конце прошлого месяца.

Все опасные находки публиковались под тремя разными аккаунтами; некоторых изделий этих разработчиков уже нет в Google Play, они сохранились только в неофициальных магазинах приложений. Загрузчика SharkBot под видом антивируса, по данным Check Point, успели скачать более 15 тыс. раз — в основном жители Италии и Великобритании.


В начале прошлого месяца NCC Group опубликовала детальный разбор банковского Android-трояна, атакующего пользователей с конца октября. Новое исследование подтвердило находки экспертов и выявило дополнительные подробности.

Троян SharkBot ворует учетные данные и финансовую информацию, накладывая фишинговый экран поверх окон легитимных приложений. С этой целью он при установке запрашивает разрешение на доступ к специальным возможностям Android (Accessibility Service).

Зловред также умеет проводить мошеннические транзакции, используя системы автоматического перевода денежных средств (ATS), пресекать свой запуск в песочнице, самостоятельно распространяться с помощью вредоносных ссылок в ответах на пуш-уведомления Facebook Messenger и WhatsApp. Примечательно, что установки не происходит, если мобильное устройство находится в Китае, Индии, Румынии, России, Белоруссии или на Украине.

Для поиска C2-сервера SharkBot использует DGA-алгоритм — редкий случай в среде мобильных зловредов. На момент публикации эксперты насчитали восемь IP-адресов, к которым троян пытается подключиться, перебирая сгенерированные имена доменов. В ходе исследования были суммарно найдены 27 образцов данной вредоносной программы — они различались лишь по зерну DGA и ID бота и владельца.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru