



Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Наблюдая за активностью киберпреступной группировки LightBasin, специалисты наткнулись на ранее неизвестный Unix-руткит, который используется для кражи платёжных данных из банкоматов. С помощью этого вредоноса злоумышленники могут проводить несанкционированные транзакции.

Операторы нового руткита известны своими атаками на телекоммуникационные компании с использованием кастомных семплов зловреда. Исследователи из Mandiant, описывающие активность LightBasin в 2020 году, теперь опубликовали новый отчёт о деятельности кибергруппировки.

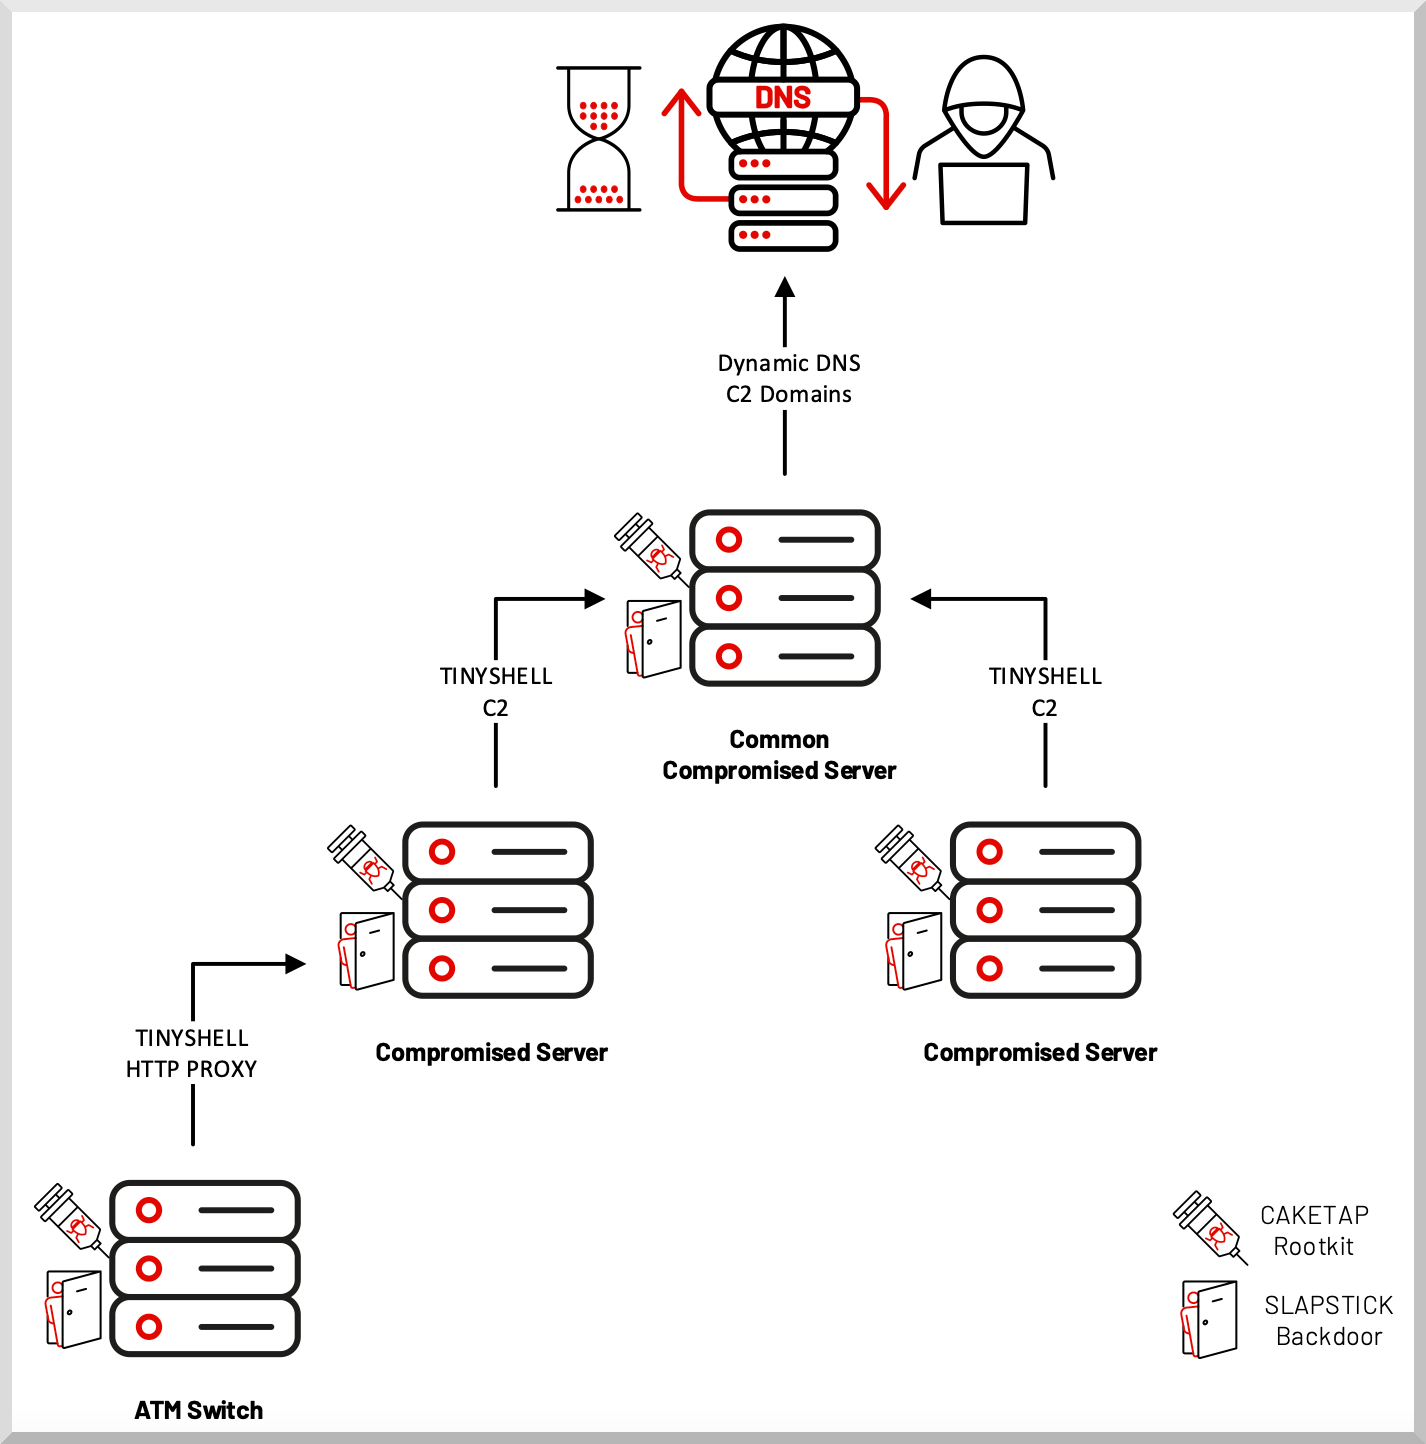
Руткит представляет собой модуль ядра Unix под именем «Caketap», который операторы устанавливают на серверы с операционной системой Oracle Solaris. В процессе работы Caketap маскирует интернет-соединение, процессы и файлы, параллельно устанавливая несколько хуков в системные функции.

Основная цель вредоноса — перехватить данные банковских карт и ПИН-коды, обрабатываемые банкоматом, чтобы потом осуществлять переводы и проводить транзакции. Для этого Caketap должен получить сообщения, предназначенные для аппаратной составляющей Payment Hardware Security Module (HSM).

HSM, как известно, используется в банковской сфере для генерации, управления и подтверждения криптографических ключей для ПИН-кодов и EMV-чипов. Перехватив такие сообщения, Caketap подставляет полученные данные карты и генерирует валидный ответ.

На втором этапе атаки руткит сохраняет валидные сообщения, соответствующие легитимным номерам PAN (Primary Account Numbers) и отправляет их HSM. При этом вредонос действует крайне осторожно, оставаясь незаметным.


«Мы считаем, что за CAKETAP стоит группа UNC2891 (LightBasin), которая развернула масштабную кампанию. Злоумышленники пытаются снять как можно больше денег в банкоматах нескольких кредитных организаций», — пишут специалисты Mandiant в отчёте.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru